Muse(ミューズ)は、Meta(メタ)が2026年9月8日にアメリカで発表し、日本では2026年10月23日に提供が始まった、作業まで代わりに進めてくれるAIです。メールや予定、ブラウザの操作までを任せられる分、守るべきものも多くなります。
提供開始からまだ日が浅く、Museを使った会社に被害が出たと当事者が発表した事故は、確認できていません。ただし、セキュリティ会社や研究者が、Museの弱点を2026年9月から10月にかけて立て続けに公表しています。本記事は事故を作り上げず、確認できたMuse自身の事例だけを取り上げます。
驚くのは、「こんなことで?」と思うほど日常的な操作や、ありふれた設定が、入口になっている点です。作った資料を共有する。音声で話しかける。それだけで、情報が外から見つかったり、持ち出されかねない状態になったりしていました。
取り上げる2件は、どちらもMuseの事例です。ただし、実害が確認された事故ではなく、調査会社や研究者が見つけて公表した欠陥です。本文でもそう書き分けます。
本記事では、2件を「何が起きたか / なぜ起きたか / この失敗から学べる教訓(筆者の意見)」の3段構成でご紹介します。専門用語はそのつど説明しますので、開発の知識がなくても読み通せます。
Walkersでは「開発ノウハウがない」「最大限に効率よく開発を進めたい」企業さまに、事業を成功に導くAIエージェントによる開発支援を行っています。⇒開発支援サービスの概要はこちら
執筆者:山口 鳳汰
累計100万PV以上のAI・ノーコード開発メディアの編集長。
アプリ開発の電子書籍を3冊出版し、1冊はAmazonベストセラーを獲得。
その他、受託開発や教育など多数のノーコード事業に参画している。
運営会社:株式会社Walkers
AI・ノーコード開発を手がける成長支援カンパニー。
300件以上の開発/制作実績、200件以上の企業様を支援。
マーケティングやUI/UXと掛け合わせたサービス開発を得意としている。
執筆者:山口 鳳汰
累計100万PV以上のAI・ノーコード開発メディアの編集長。
アプリ開発の電子書籍を3冊出版し、1冊はAmazonベストセラーを獲得。
運営会社:株式会社Walkers
AI・ノーコード開発を手がける成長支援カンパニー。
これまでに300件以上の開発/制作実績、200件以上の企業様を支援。
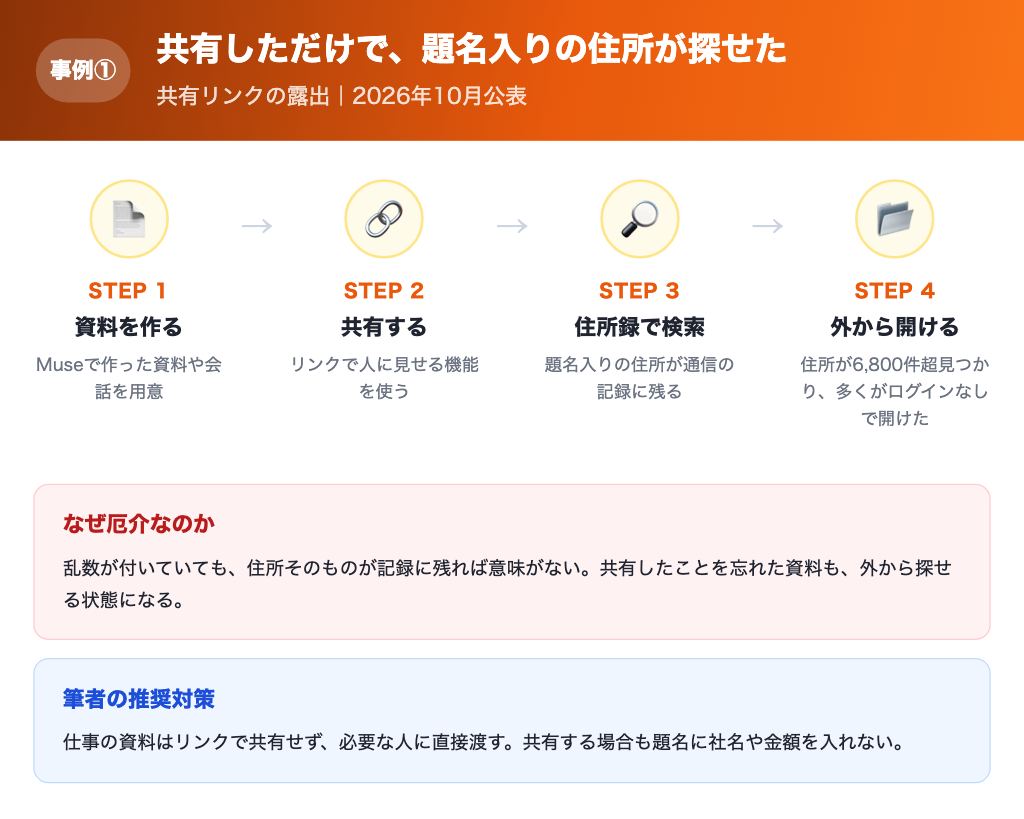
【事例①】資料や会話を共有しただけで、題名入りのアドレスから6,800件以上が外から探し出せた
何が起きたか
2026年10月18日、セキュリティ会社Claroc(クラロック)が、Museの「共有」の機能に関する調査結果を公表しました。Museで作った資料や会話を、リンクで人に見せる機能です。
Clarocによると、共有されたページのアドレスには、会話の題名が入っていました。インターネットの住所録であるDNSの通信記録を集めた公開サービスで検索すると、そのアドレスが一覧で出てきます。共有ページのアドレスが、1回の検索で6,800件以上見つかったと報告されています。Clarocが実際に開いたのはそのうち数百件で、ほとんどはログインしなくても開けました。
見つかった中には、小さな会社の融資の申込書、銀行からの不審な取引の通知が入った作業メモ(口座番号の一部つき)、会社の全員の休暇カレンダー、役員向けの売上の振り返り、最先端のAI企業との面談の準備メモがありました。Claroc自身は、悪用された証拠は見つかっていないと書いています。
Clarocは10月8日にMetaの報奨金の窓口へ報告しました。Metaは10月20日、報道機関の問い合わせを受けて共有機能を止めたと伝えられています。Clarocが10月20日に、以前開けた40件を調べ直したところ、どれも開けなくなっていました。ただし、アドレスと題名は記録として残っています。Metaのデビッド・シングルトン氏は10月22日、問題は共有された成果物のリンクだけで、すでに修正し、古いリンクは新しいアドレスに替えたと発信したと報じられています。
なぜ起きたか
原因は、アドレスの作り方にあります。共有ページのアドレスは、題名と、推測されにくい乱数を組み合わせて作られていました。乱数は当てずっぽうでは破れません。ところが、人がページを開くたびにアドレスそのものが通信の記録に残るため、乱数ごと外から読めてしまいます。
たとえるなら、「鍵をかけた部屋」の扉に、部屋の名前と暗証番号を書いた札を下げたまま、住所録に載せてしまったようなものです。鍵そのものは強くても、鍵の情報が通り道に落ちていれば意味がありません。
この失敗から学べる教訓(筆者の意見)
怖いのは、利用者が特別なことをしていない点です。便利な「共有」を使っただけで、題名と中身が外から探せる状態になり得ました。
効きそうなのは、仕事の資料は共有リンクを使わず、必要な人に直接渡すことです。どうしても共有するなら、題名に社名や金額を入れないことも、被害を狭める一手になります。ただし、これで100%防げるわけではありません。
共有をやめても、すでに記録に残ったアドレスは消えません。過去に共有した資料があれば、いまのうちに中身を確認し、見られて困るものは作り直すのが現実的な線引きです。
»出典: Claroc「GhostShares: Muse Exposed Prep for an AI Lab Call」(2026-10-18)
\特典:最適な開発方法をご提案/
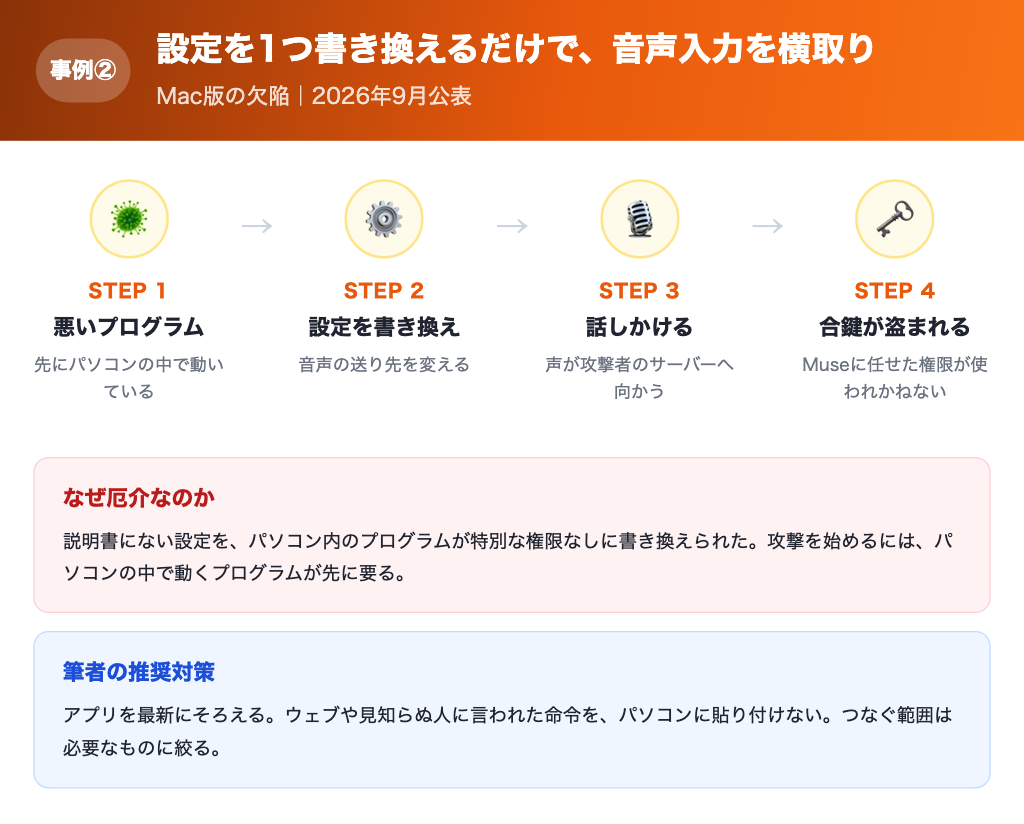
【事例②】パソコンの中の悪いプログラムが設定を1つ書き換えるだけで、Museの音声入力が横取りできた
何が起きたか
2026年9月21日、Mac向けのセキュリティ研究者パトリック・ウォードル氏(非営利団体Objective-See(オブジェクティブ・シー)の共同創設者)が、Mac版Museの欠陥を公表しました。Museが日本で始まる前の、アメリカでの提供中の出来事です。
Mac版Museには、説明書に載っていない設定が1つありました。音声で話しかけたとき、その声を送る先を決める設定です。ウォードル氏は、パソコンの中で動く別のプログラムが、特別な権限なしにこの設定を書き換えられると示しました。
書き換えると、話した声や指示が、攻撃者のサーバーへ向かいます。報道では、Museに入るための合鍵(トークン)が盗まれ、Museに任せた権限まで使われかねないと説明されています。合鍵とは、サービスに入るための鍵代わりの文字列です。
ただし、この攻撃を始めるには、攻撃者のプログラムがすでにそのパソコンで動いている必要があります。何もない状態のMacへ、外から直接入れる欠陥ではありません。Metaのシングルトン氏は9月22日、局所的な権限の乗っ取りであり遠隔の攻撃ではないとして、実際のリスクは低いと説明し、修正版を出したと述べました。報道では、修正の詳しい内容や対象のバージョンは示されておらず、CVE番号(欠陥の識別番号)への言及もありません。
なぜ起きたか
原因は、説明書に載っていない設定が1つあり、パソコンの中で動く別のプログラムが、特別な権限なしにそれを書き換えられた点です。
たとえるなら、店の裏口に、誰でも書き換えられる「配達先変更」のメモ用紙が置いてあったようなものです。店に入り込んだ人が配達先を書き換えれば、お客さんの注文が別の場所へ届いてしまいます。Museは音声を裏側のAIモデルへ送って処理する作りで、この送り先の設定が狙われました。
この失敗から学べる教訓(筆者の意見)
怖いのは、AIそのものではなく、AIを動かす手元のアプリが、強い権限を持っている点です。Museには、メールやメッセージ、つないだサービスへの権限が集まっています。アプリの入口が1つ破られると、その権限ごと使われかねません。
効きそうなのは、アプリを常に最新にすること、ウェブページや知らない人のメッセージに書かれた命令を、パソコンの命令入力画面へ貼り付けないことです。ウェブの指示どおりに貼り付けさせる手口は、ClickFix(クリックフィックス)と呼ばれます。ただし、これで100%防げるわけではありません。
仕事のパソコンへMuseを入れる前に、そのパソコンで動いてよいアプリを決めておくのが現実的な線引きです。つなぐサービスは、必要なものに絞ります。
»出典: The Register「Meta Muse AI app flaw lets local malware redirect dictation traffic」(2026-09-21)
\特典:最適な開発方法をご提案/
2事例に共通する「2つの落とし穴」
2つの事例は、入口も場面も違います。それでも、共通する形があります。
落とし穴①「便利な機能の出口が、そのまま漏れ道になる」: 事例①②に共通する本質です。共有と音声入力は、どちらも便利さのための機能でした。その出口に弱点があると、利用者が特別な操作をしていなくても、情報が外へ向かいかねません。
落とし穴②「Museに集まった中身と権限が、入口の弱点の影響を大きくする」: 事例①では共有された資料や会話の中身が外から探せる状態になり、事例②ではMuseに任せたメールやつないだサービスへの権限が使われかねない状態でした。任せる範囲が広いほど、入口が1つ弱いだけで影響は大きくなります。
導入を検討する企業が明日から打つべき3つの対策
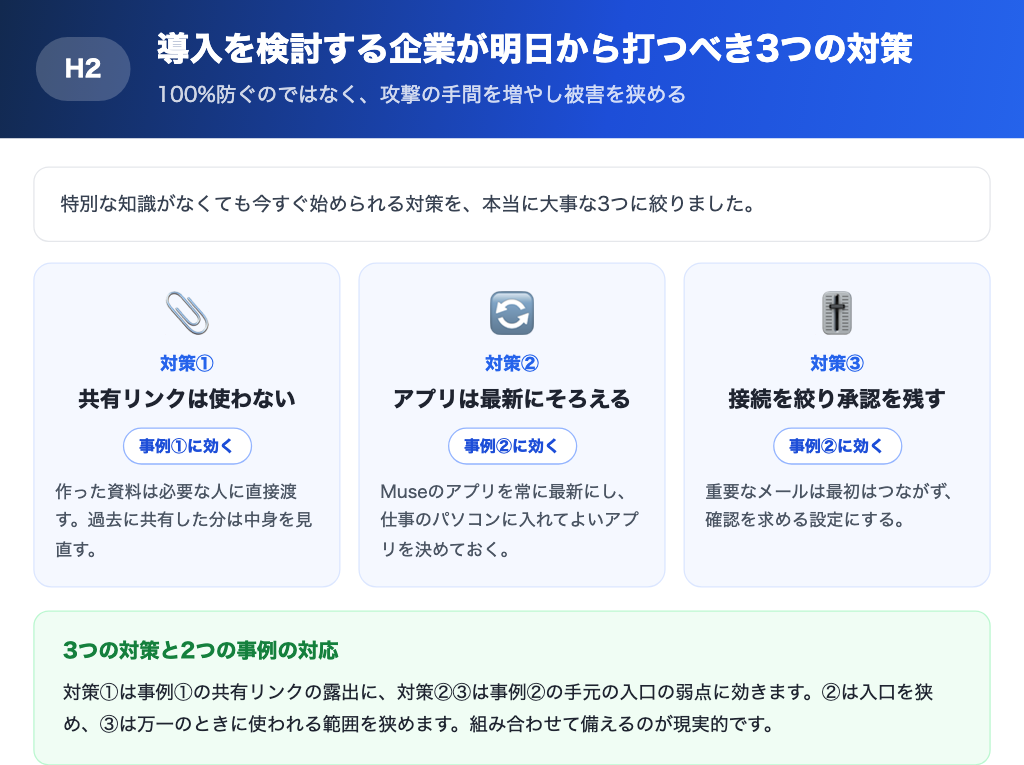
ここでは、特別な知識がなくても始められる対策を、本当に大事な3つに絞りました。どれも「100%防げる」ものではなく、攻撃する側の手間を増やし、万一のときの被害を狭めるための現実的な一手です。
【対策①】共有リンクは使わず、作った資料は必要な人に直接渡す
事例①の被害を、実害になる手前で止めやすくなる対策です。Museで作った資料に、顧客名や金額が入っているなら、リンクで共有せず、ファイルとして必要な人にだけ渡します。
すでに共有した資料がある場合は、中身を見直します。共有を止めても、過去のアドレスは記録に残ります。見られて困る内容があれば、作り直しておくと被害を狭められます。お金をかけずに今日から始められる、いちばんハードルの低い対策です。
【対策②】Museのアプリを最新にそろえ、仕事のパソコンに入れてよいアプリを決める
事例②に効きます。Mac版Museの欠陥は、攻撃者のプログラムがすでにそのパソコンで動いていることが前提でした。Museのアプリは、修正版が出たらすぐ更新できるよう、常に最新にそろえます。
あわせて、仕事のパソコンに入れてよいアプリを決め、ウェブや知らない人のメッセージに書かれた命令を、パソコンの命令入力画面へ貼り付けないことを社内に周知します。手元の入口を狭める、地味ですが効く一手です。
【対策③】つなぐサービスを絞って読むだけにし、承認を残す
事例②のように入口が破られた場合でも、使われる範囲を狭めるための対策です。Museは、多くのコネクターでデータの取得だけに制限でき、送信などの操作の前に人の承認を求められます。慣れるまでは確認を求める設定にしておき、取り消せない操作は人が決めます。
重要なメールや顧客の情報は、最初はつながないでおきます。準備には手間がかかりますが、万一のときの被害の広がりを抑えられます。
承認やコネクターなど、Museで設定できるセキュリティ機能をさらに詳しく知りたいという方は、Museのセキュリティは本当に安全?【結論:安全だが注意点もあり】ですべて解説しているのでそちらをご覧ください。
まとめ|「使わない」ではなく「安全に使い倒す」へ
Museを使うか使わないかは、もう論点ではありません。日本での提供が始まり、無料で試せる入口が開いたいま、現場の社員が自分のスマホで試し始めるのは時間の問題です。避ける判断は、競合に差をつけられる経営判断になりかねません。
残る論点は、どの業務の情報を、どこまでMuseにつなぎ、どの操作から人が承認するかを、誰がいつ決めるかです。ここを決めないまま使い始めた組織が、本記事の事例と同じ入口に立っています。
Walkersでは、AIに作業を任せる形での新しいサービス作りと、社内でAIを安全に使うためのルール作り・定着までを、まとめて提供しています。「自社はどこから手を付けるべきか」がはっきりする初回相談を、無料でご用意しています。AIの知識がない経営者・意思決定者の方でも問題ありません。
無料セルフチェック
費用も、AI活用の効果も。まず無料でチェック
開発の概算費用と、業務のAI効率化診断。条件を選ぶだけで、その場で結果を確認できます。会社への問い合わせは不要です。
無料でチェックを始める →