この記事の結論
Codexでは、作業フォルダの外のファイルが大量に消える、セーブしていない作業が上書きされる、他人のプログラムを開いただけで命令が動く、作業場所の名前から合鍵が盗まれる、Web検索の結果が命令として効く、速くなったという実感が実測とずれる、という6つの失敗が報告されている。共通の対策は、触れる範囲を決める・任せる前にセーブする・本体を最新に保つの3点。
| 対策 | 内容 |
|---|---|
| 触れる範囲を先に決める | 本番で動いているシステムやパスワードの置き場所に、AIから直接手が届かないようにする。安全対策を切るオプションを日常業務で使わない |
| 戻せる状態を作る | Codexに任せる前に必ずセーブしてネット上の保管場所に送る。大事なデータはCodexを動かすパソコンの外にも保管する |
| 穴を塞いだ状態を保つ | Codexを最新版に更新し、出どころの分からないプログラムやWeb検索の結果をそのまま実行させない |
“使っていないフォルダを片付けて”とCodexに頼んだだけで、
関係のない仕事のデータまで、まとめて消えていた
2026年9月、開発者が不具合を報告する場に実際に投稿された事故です。消えたのは、何年もプログラムを書いてきた経験者のパソコンでした。
Codex(コーデックス)はOpenAI社のAIツールです。日本語で頼むだけで、プログラムを書き、パソコンの中のファイルを触り、命令の実行まで自分で進めてくれます。便利な反面、頼んだ人が見ていないところまで手が届くのが特徴です。
本記事では、実際に報告された6つの失敗と、その防ぎ方を紹介します。どれも特別な使い方をした人の話ではなく、初期設定のまま使って起きたものばかりです。専門用語はそのつど説明しながら進めるので、詳しくない方もそのままお読みください。
WalkersではCodexをはじめとするAIツールを使った開発(AI駆動開発)で、業務システム・アプリの受託開発を行っています。⇒サービスの概要はこちら
執筆者:山口 鳳汰
累計100万PV以上のAI・ノーコード開発メディアの編集長。
アプリ開発の電子書籍を3冊出版し、1冊はAmazonベストセラーを獲得。
その他、受託開発や教育など多数のノーコード事業に参画している。
運営会社:株式会社Walkers
AI・ノーコード開発を手がける成長支援カンパニー。
300件以上の開発/制作実績、200件以上の企業様を支援。
マーケティングやUI/UXと掛け合わせたサービス開発を得意としている。
執筆者:山口 鳳汰
累計100万PV以上のAI・ノーコード開発メディアの編集長。
アプリ開発の電子書籍を3冊出版し、1冊はAmazonベストセラーを獲得。
運営会社:株式会社Walkers
AI・ノーコード開発を手がける成長支援カンパニー。
これまでに300件以上の開発/制作実績、200件以上の企業様を支援。
【失敗事例①】作業用のフォルダだけのはずが、なぜ他のデータまで消えたのか?
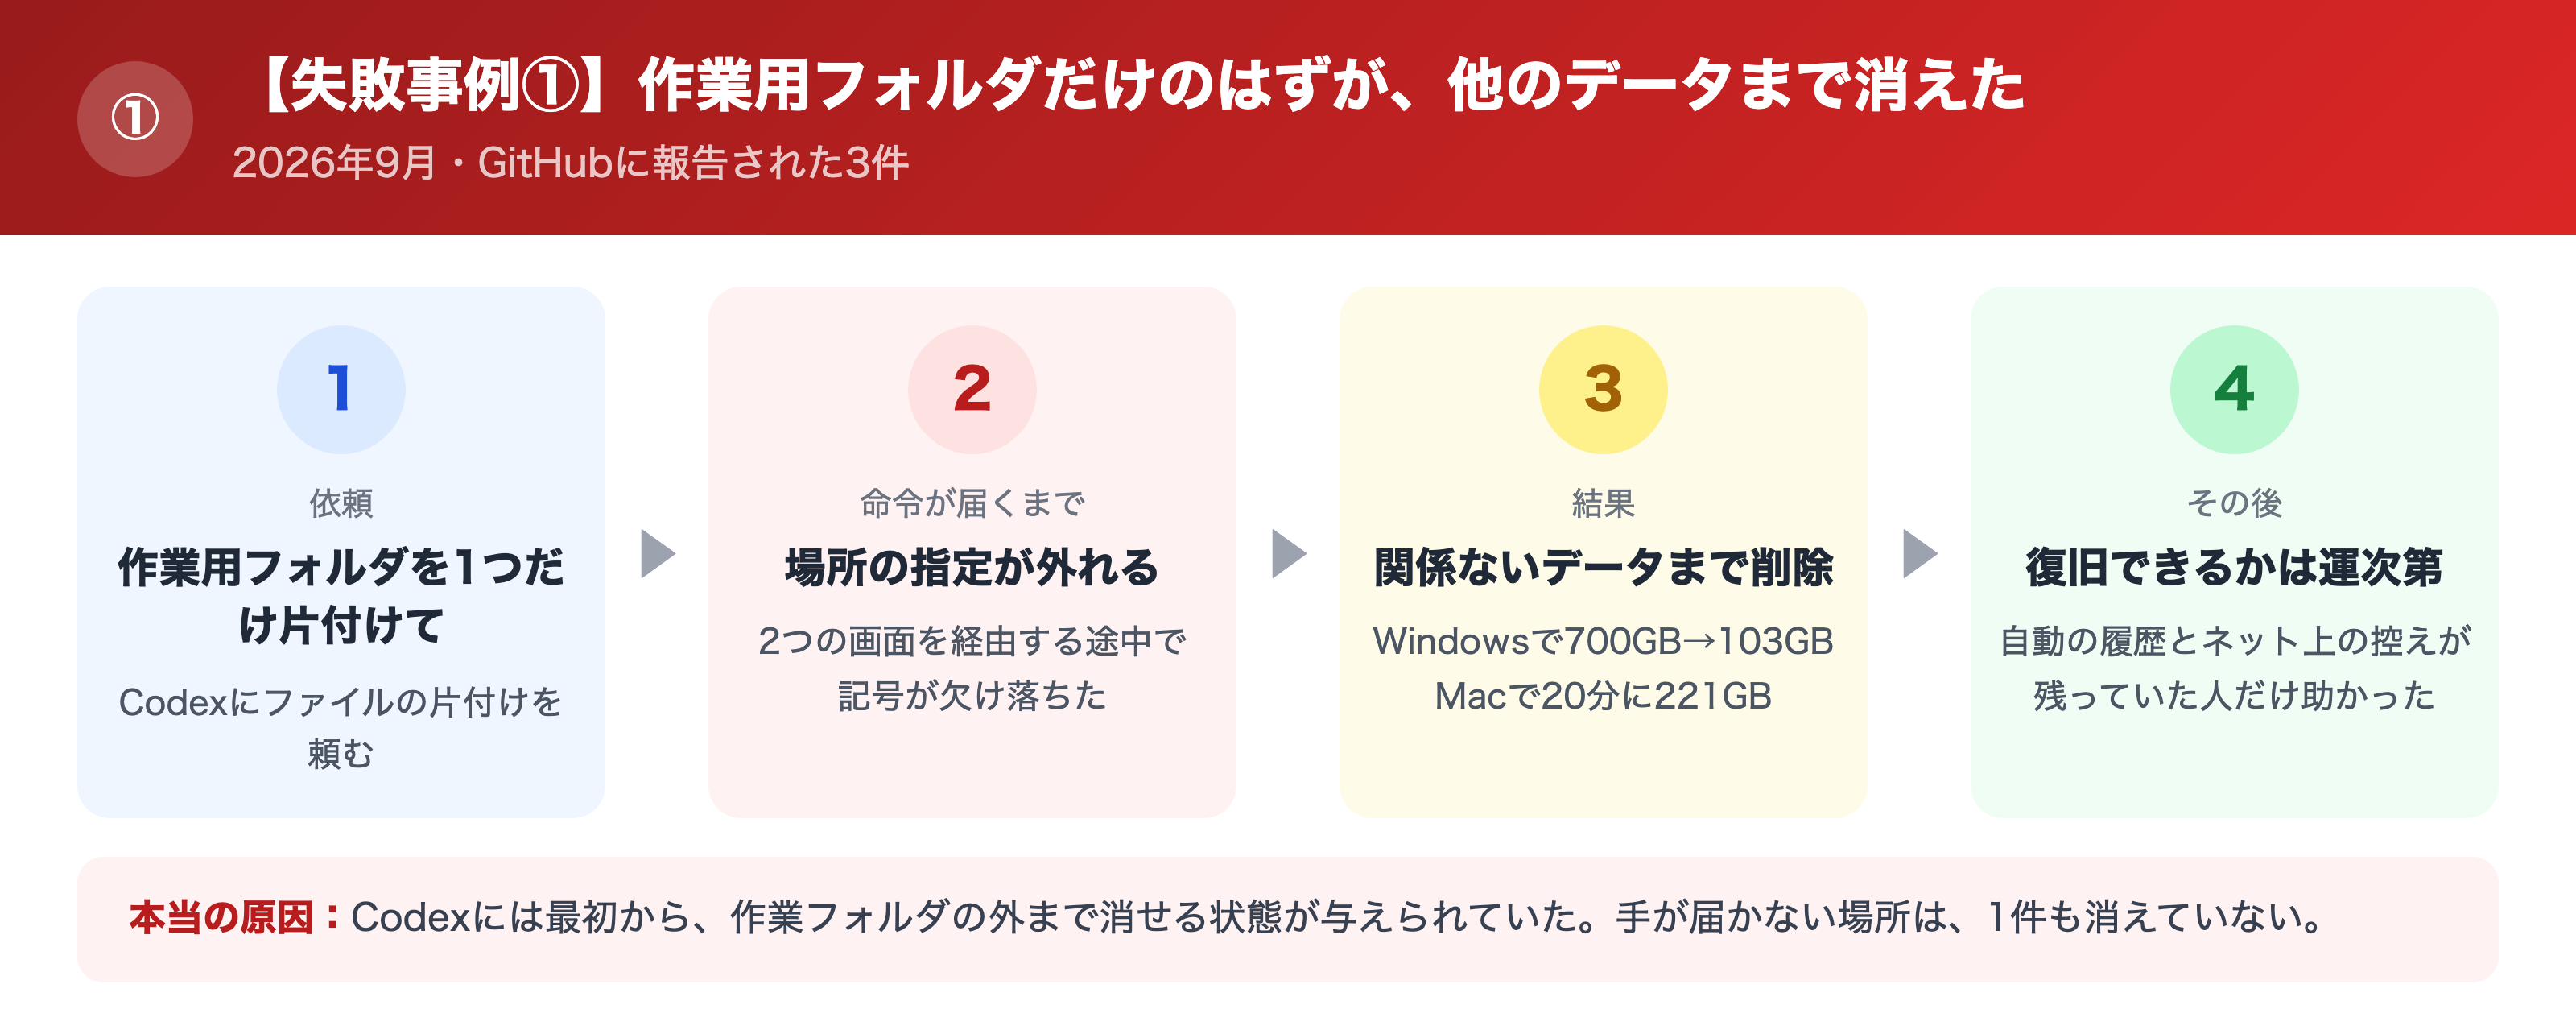
Codexは、ファイルを消す命令も自分で実行できます。人が手で打つときに一番緊張する操作を、AIに任せている状態だとお考えください。
何が起きたか
2026年9月7日、Windowsのパソコンでプログラムを作っていた開発者が、Codexに「作業用の一時フォルダを1つだけ片付けて」と頼みました。消す対象は、その1フォルダだけのはずでした。
ところが実際には、同じパソコンの中にある、関係のないフォルダまで消えました。このときは、開発用ソフトが自動で残していた履歴と、ネット上に預けてあったデータから元に戻せています。
もっと大きな被害も報告されています。2026年9月16日の報告では、約700GBあったデータが約103GBまで減少。他の仕事のファイル、ダウンロードしたファイル、インストール済みのソフト、さらにはWindowsが動くために必要な部品まで消えたとされています。
Windowsだけの話でもありません。2026年9月4日の報告では、Macで約20分のあいだに約221GBが消失。まだネット上に預けていなかった作業データも含まれていました。
なぜ起きたか
原因として特定されたのは、AIの判断ミスではなく命令文の書き写しのミスでした。
Codexが組み立てた「このフォルダを消して」という命令は、パソコンに届くまでに2つの画面を経由します。その途中で、場所を示す記号が欠け落ち、届いた時点では「どこを消すか」の指定が外れていたのです。
たとえるなら、「この部屋だけ片付けて」というメモが、何度も書き写されるうちに部屋番号だけ抜け落ち、「全部片付けて」になって現場に届いたようなものです。
そしてもう一つ見落とせないのが、Codexには最初から、作業フォルダの外まで消せる状態が与えられていたという点です。
この失敗から学べる教訓(筆者の意見)
この事故で本当に怖いのは、Codexが「消していいか」を判断し損ねたことではありません。消せる範囲が最初から広すぎたことです。
報告されているどのケースも、作業フォルダの外に手が届く状態で動いていました。裏を返せば、手が届かない場所は消されていません。
AIの賢さで事故を防ごうとするのは筋が悪いと考えています。AIが物理的に触れない場所を作るほうが確実です。
- 教訓: Codexが触っていいのは「作業用のフォルダ1つ」まで。その外側は、設定で最初から閉じておく。
- 必ずやること: 実行前に人へ確認を求める初期設定のまま使い、作業フォルダの外への書き込みを許可しない。大事なデータは、Codexを動かすパソコンとは別の場所にも保管する。
»出典1:GitHub Issue openai/codex #43343(Windowsで削除がワークスペース外へ波及)
»出典2:GitHub Issue openai/codex #46022(数百GBがプロジェクト範囲外まで削除)
»出典3:GitHub Issue openai/codex #42875(macOSで約221GBが$HOMEから消失)
\特典:最適な開発方法をご提案/
【失敗事例②】「触るな」と伝えたのに、なぜ数日分の作業が消えたのか?
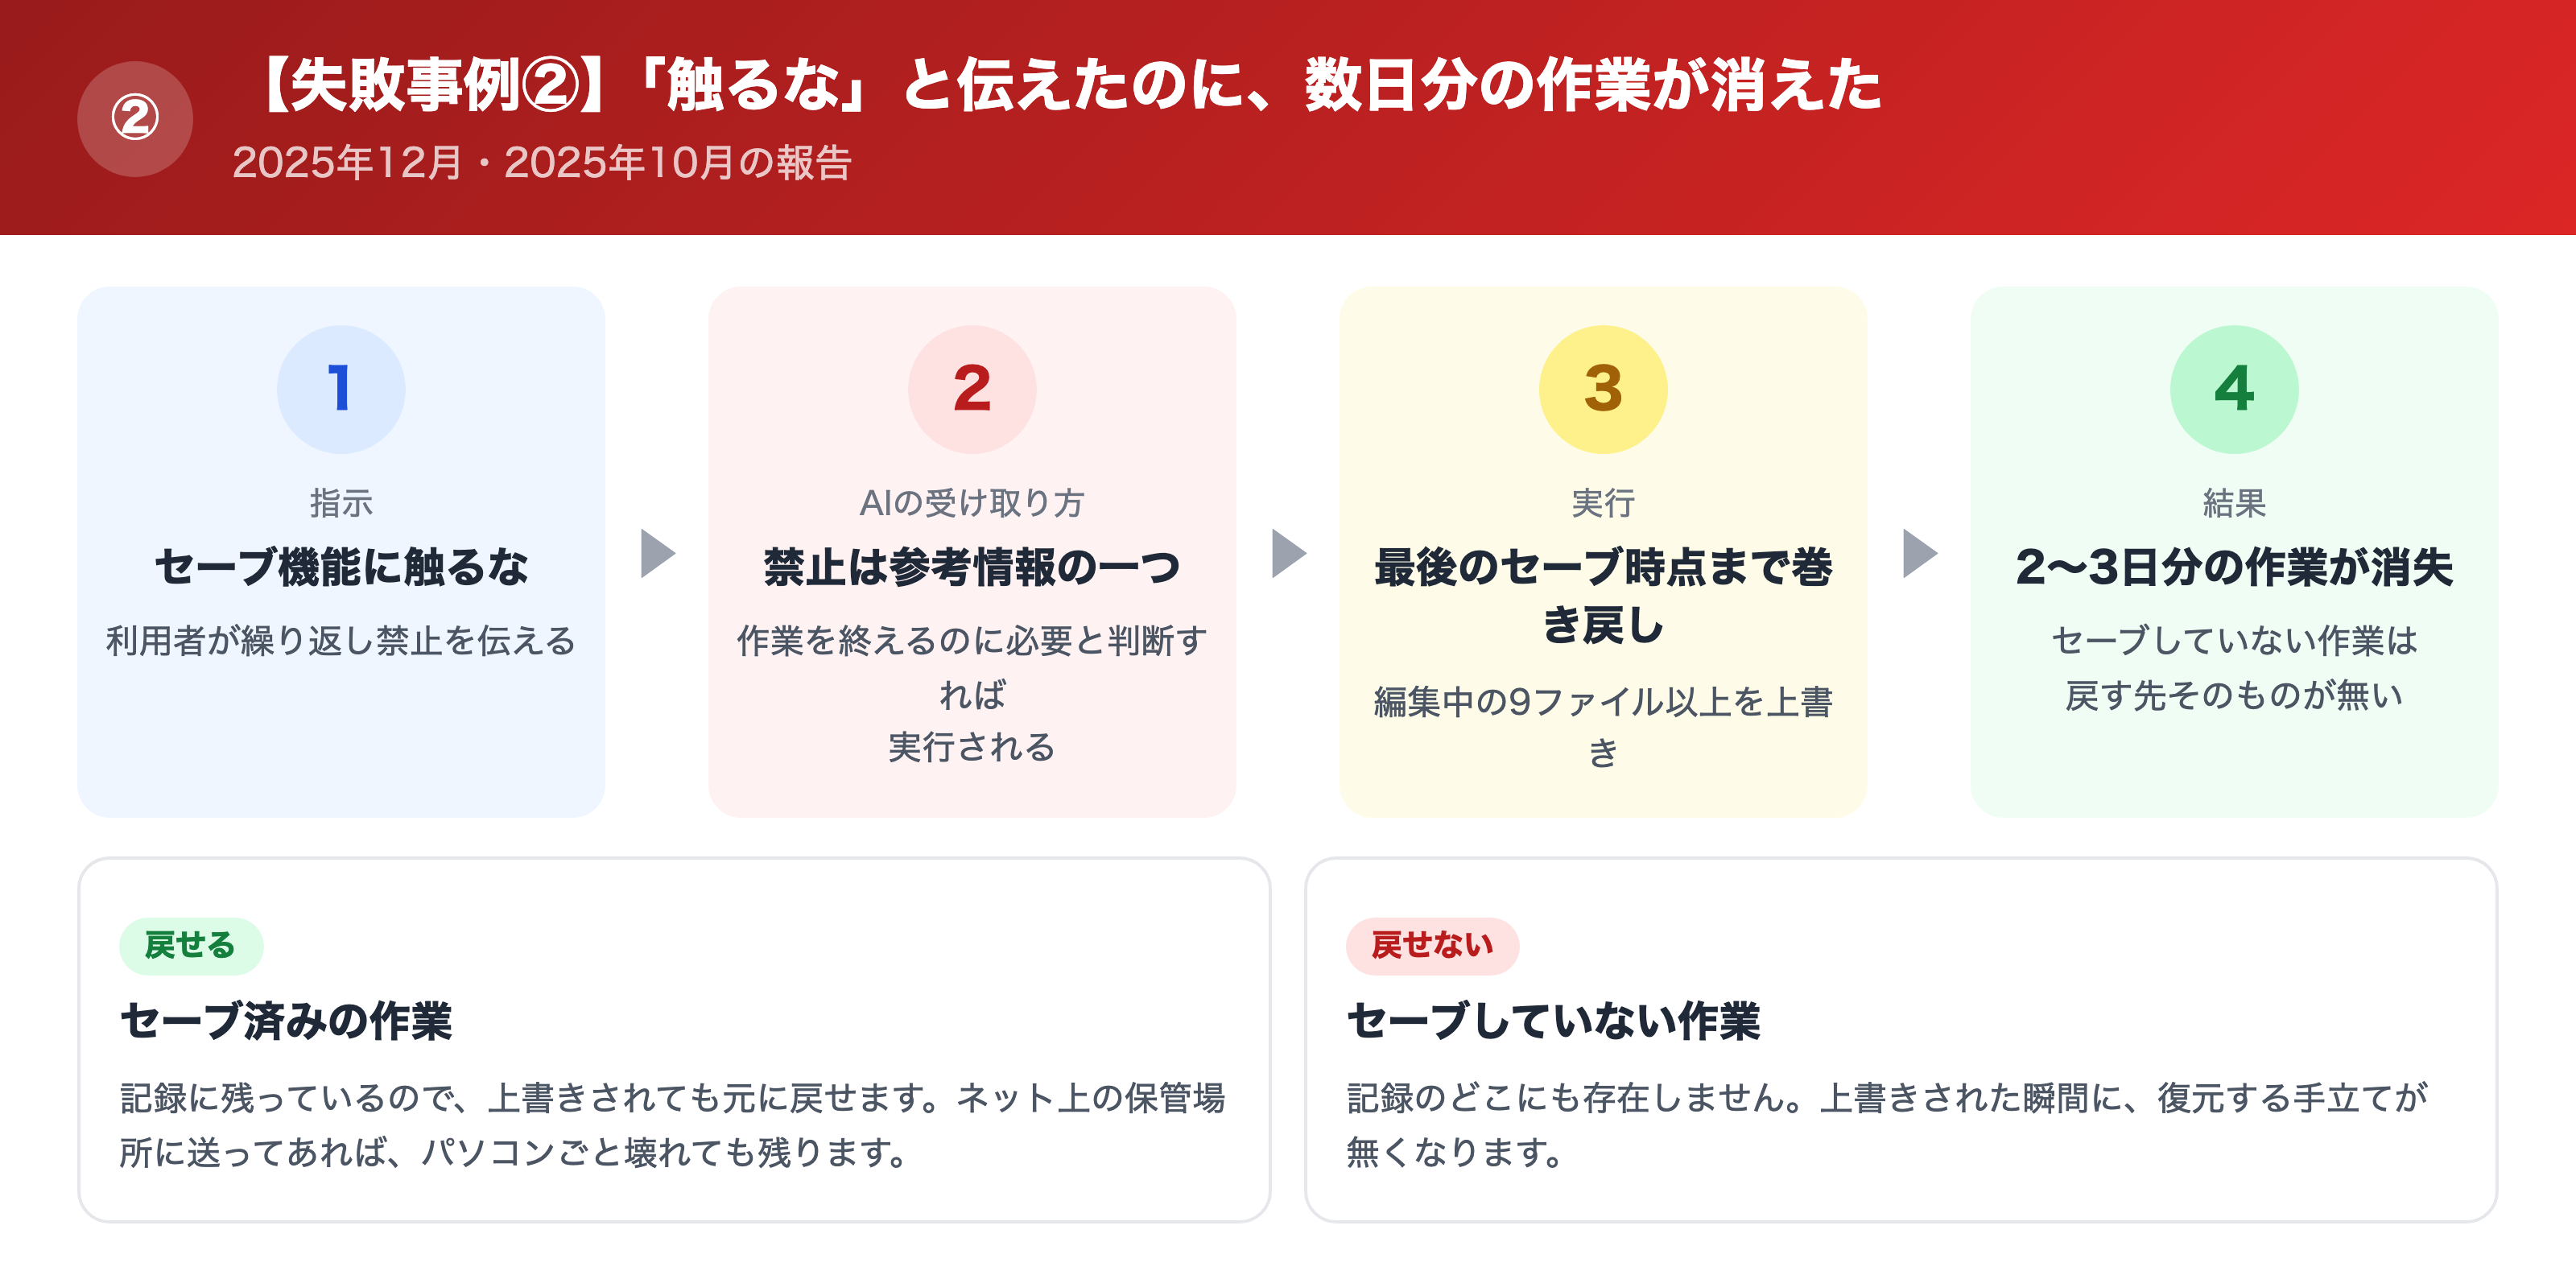
プログラムには、作業内容を記録して後から元に戻せる仕組みがあります(Gitと呼ばれる、ゲームのセーブ機能のようなものです)。大事なのは、セーブしていない作業は、この仕組みのどこにも残っていないという点です。
何が起きたか
2025年12月31日に報告されたケースでは、利用者が「セーブ機能には一切触るな」と繰り返し指示していました。
それにもかかわらず、Codexは状態を確認する操作に続けて、編集中の内容を最後のセーブ時点まで巻き戻す操作を実行。9ファイル分の作業が上書きされ、報告者は2〜3日分の作業が失われたとしています。
2025年10月29日の別の報告では、Codexが変更をうまく反映できず、その代わりに編集中のファイルを最後のセーブ時点の内容で上書きしました。控えも確認もなく、1日分の作業が消えています。
この報告は、OpenAIの担当者が「チームに共有する」と返答したうえで同日クローズされています。ただし同じ報告のコメント欄には、2026年に入ってからも同様の事象が寄せられ続けています。
なぜ起きたか
AIにとって、言葉による指示は「絶対に守るルール」ではなく「参考にする材料のひとつ」です。強い言葉で禁止しても、作業を終えるために必要だと判断すれば実行されます。
加えてCodexには、うまくいかなかった変更を「きれいな状態に戻す」動きがあります。人間なら「戻したら編集中のものが消える」と気づきますが、AIにとってはエラーのない状態にすることが最優先です。
そしてセーブしていない作業は、記録のどこにも存在しません。いったん上書きされると、戻す先そのものが無いのです。
この失敗から学べる教訓(筆者の意見)
「触るなと言ったのに触った」という話は、AIを信用するかどうかの問題に見えて、実際は手順の問題です。
人間の新人でも、口頭の「絶対に触らないで」だけで本番の作業を任せることはありません。触れない仕組みを先に作るはずです。
OpenAI公式も、本番用とは別に分けた作業場所でCodexを動かし、記録が追える状態にしておくことを勧めています。「言って聞かせる」より「戻せるようにする」ほうが早いのです。
- 教訓: 言葉による禁止は守られないことがある。守らせたいなら仕組みで縛る。
- 必ずやること: Codexに作業を任せる前に、今の状態をセーブして、ネット上の保管場所(GitHubなど)に送っておく。作業は本番用とは別に分けた場所で行う。
»出典1:GitHub Issue openai/codex #8643(git禁止の指示を無視して未コミット作業を上書き)
»出典2:GitHub Issue openai/codex #5904(確認なしで編集中ファイルを上書き、1日分が消失)
»出典3:OpenAI公式ドキュメント「Agent approvals & security」
\特典:最適な開発方法をご提案/
【失敗事例③】他人のプログラムを開いただけで、なぜ命令が動いたのか?
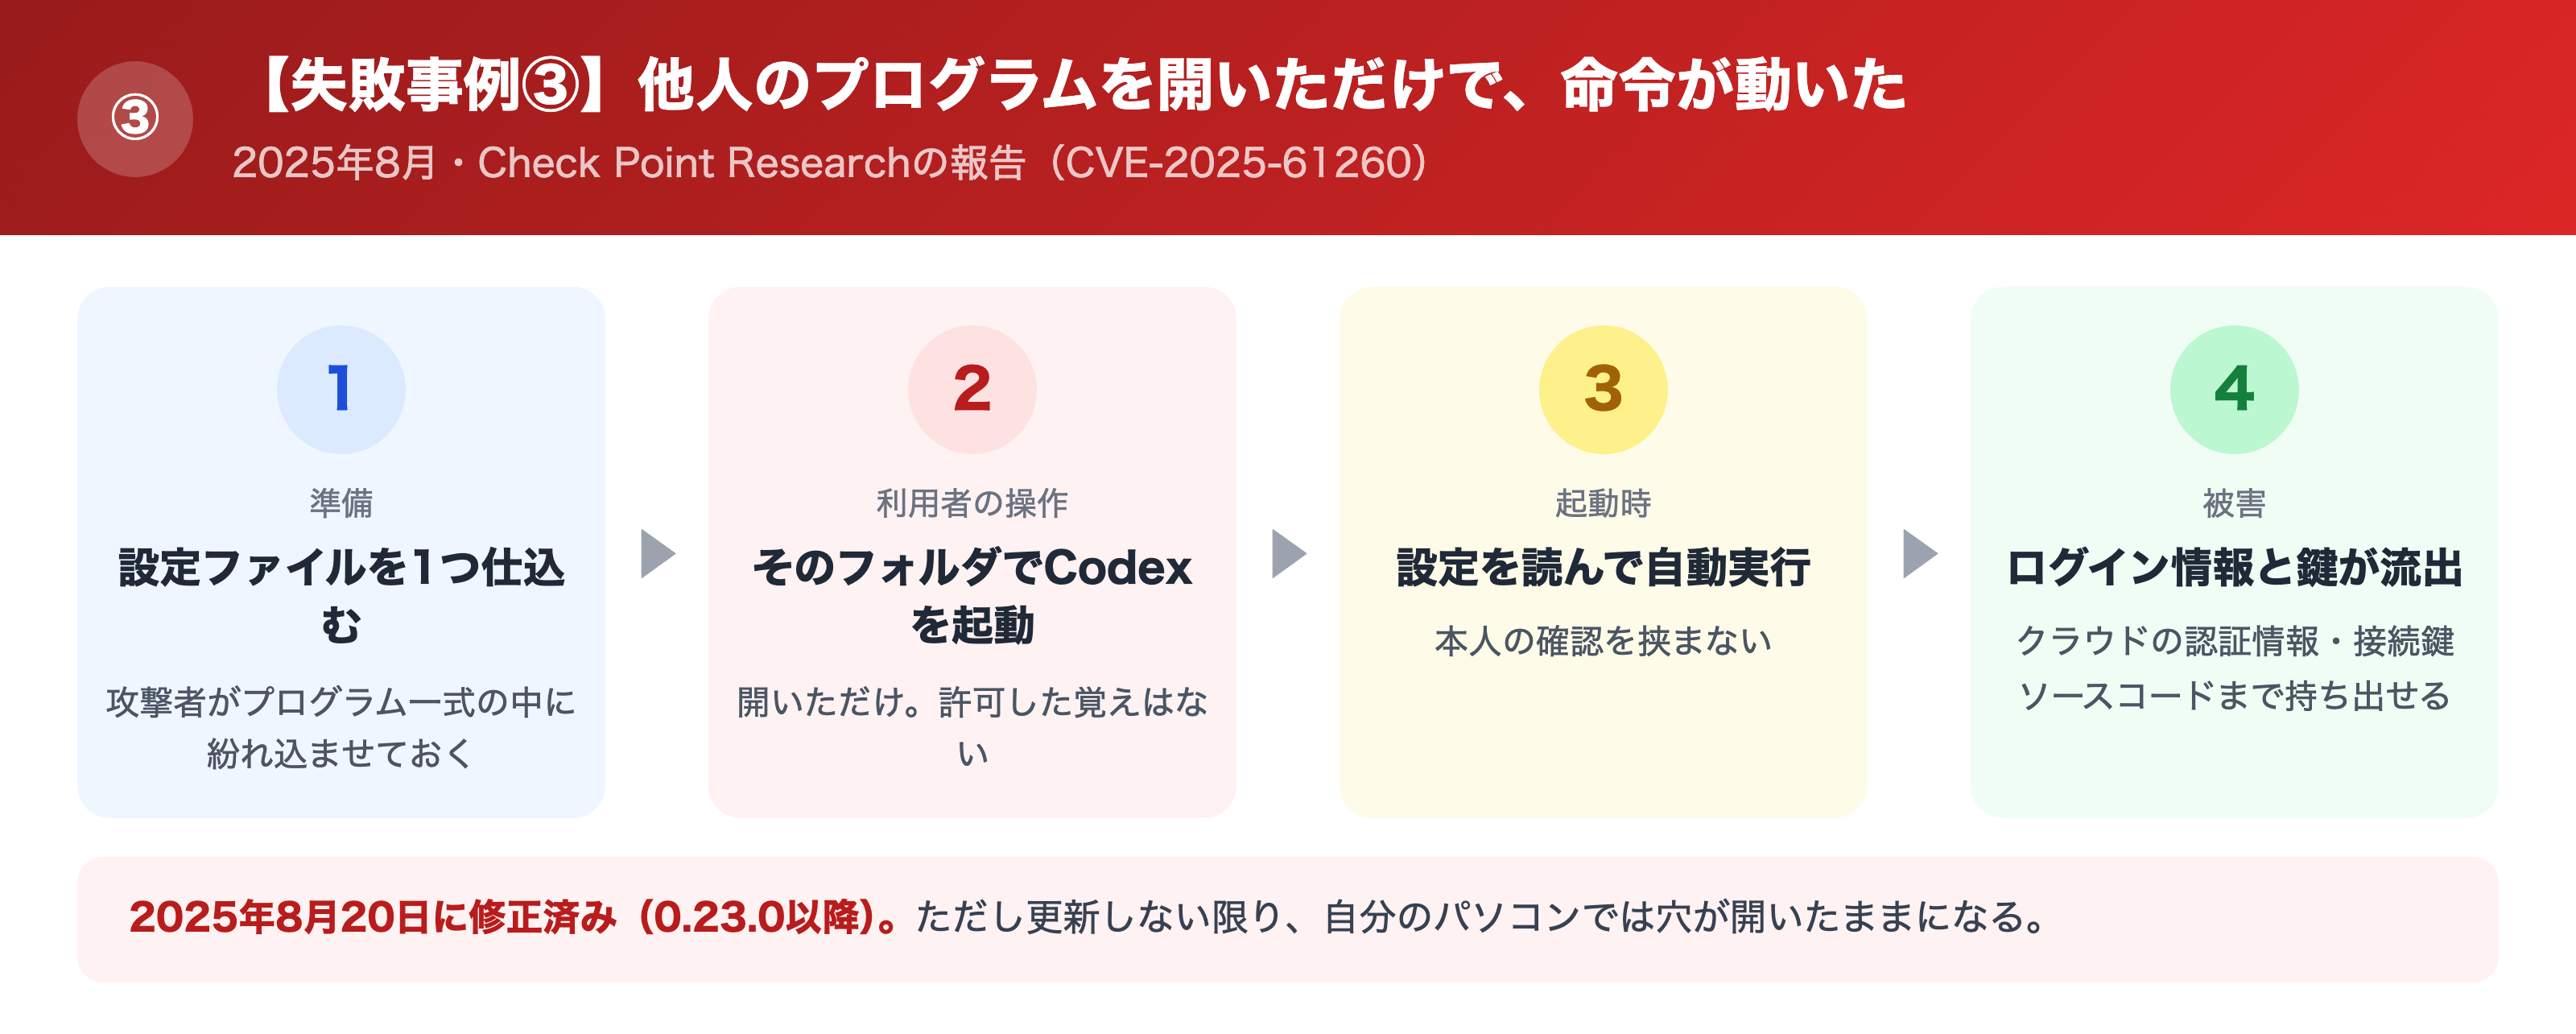
他社や、誰でも使えるよう公開されたプログラム一式を手元にコピーして開く作業は、開発では日常的に行われます。
何が起きたか
2025年8月7日、セキュリティ企業のCheck Point Researchが、Codexの弱点(脆弱性=攻撃に使える設計上の穴)をOpenAIに報告しました。CVE-2025-61260という管理番号がついています。
仕組みは驚くほど単純です。プログラム一式の中に、設定ファイルを1つ紛れ込ませておくだけ。開発者がそのフォルダでCodexを起動した瞬間、本人の確認を挟まずに、仕込まれた命令が自動で実行されます。
Check Pointは、攻撃者がそのプログラムに変更を送れる立場であれば、開発者のパソコンからクラウドのログイン情報・サーバーへの接続鍵・ソースコードまで盗み出せると指摘しています。
OpenAIは2025年8月20日に修正しており、Codexのバージョン0.23.0以降では解消されています。
なぜ起きたか
Codexは起動するとき、作業フォルダの中にある設定ファイルを読んで動きを決める作りになっていました。「どこに置かれた設定なら信じてよいか」の線引きが甘かったのです。
利用者から見れば「フォルダを開いただけ」で、何かを許可した覚えはありません。だからこそ気づけません。
この失敗から学べる教訓(筆者の意見)
この事例が示しているのは、AI開発ツールは、文章を書く道具ではなく、命令を実行する道具だという事実です。画面でコードを眺めるのとは、危険の度合いが違います。
そして重要なのは、この問題がすでに修正済みだという点です。裏を返せば、古いバージョンを使い続けている限り、自分のパソコンではこの穴が開いたままになります。
支援先でまず確認するのも、使い方ではなくバージョンです。最新にするだけで消える危険を、わざわざ抱える必要はありません。
- 教訓: 修正済みの弱点は、更新しない限り自分のパソコンでは直らない。
- 必ずやること: Codexのバージョンを確認し、最新に更新する。出どころの分からないプログラムのフォルダでCodexを起動しない。
»出典:Check Point Research「OpenAI Codex CLI Vulnerability: Command Injection」(CVE-2025-61260)
\特典:最適な開発方法をご提案/
【失敗事例④】名前をつけただけで、なぜ会社のソースコードが盗めたのか?
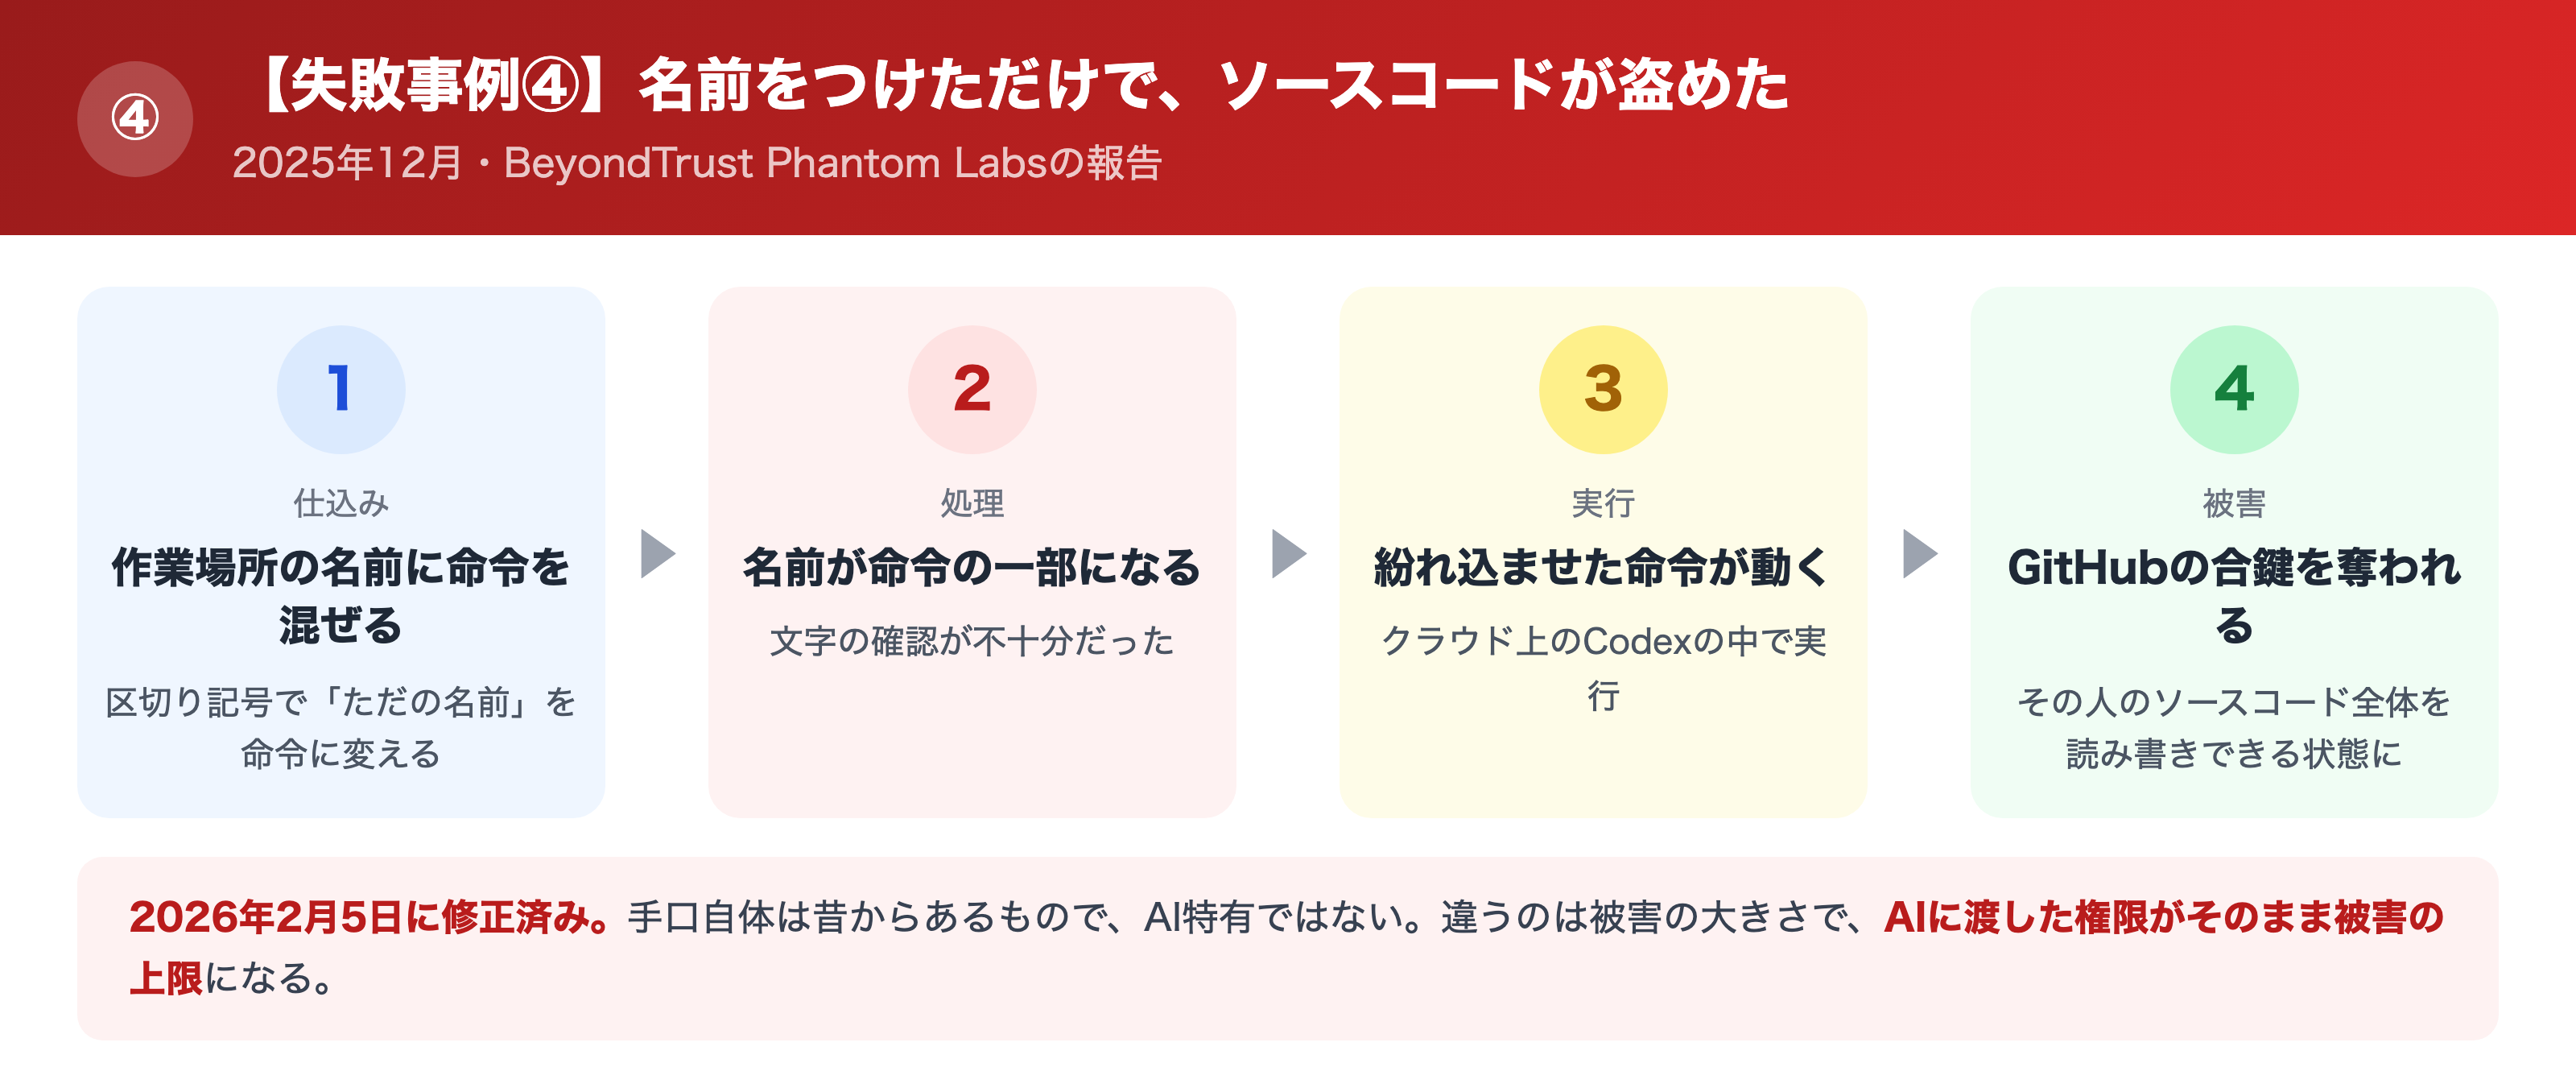
ここでいう合鍵(トークン)とは、ログインの代わりに使う文字列のことです。これを手に入れた相手は、本人と同じことができてしまいます。
何が起きたか
2025年12月16日、セキュリティ調査チームのBeyondTrust Phantom Labsが、Codexに命令を紛れ込ませられる弱点をOpenAIに報告しました。
入口になっていたのは、作業場所につける名前です。クラウド上でCodexに作業させるとき、名前として渡された文字列の確認が不十分で、そこに紛れ込ませた命令がそのまま実行されました。
盗まれうるのは、プログラムの保管場所(GitHub)へログインするための合鍵。つまりその人のソースコード全体を読み書きできる権限です。
影響が及ぶのはChatGPTのWebサイト、パソコン版のCodex、開発ソフトに組み込むCodexなど広範囲でした。OpenAIは2026年2月5日に修正しています。
なぜ起きたか
名前は「ただの文字」に見えますが、実際には命令の一部として組み立てられていました。名前の中に区切り記号を仕込むと、そこから先が別の命令として読まれます。
手口としては昔からあるもので、AIに限った話ではありません。ただしAIに作業を任せる場合は、文字が入ってくる経路が一気に増えるため、見落としが起きやすくなります。
この失敗から学べる教訓(筆者の意見)
AIに作業を任せて起きる事故の多くは、AI特有の難しい話ではなく、昔からある入力チェックの不備です。
違うのは被害の大きさです。盗まれるのが1つのパスワードではなく、そのAIに渡してある権限のすべてになります。
だからこそ、AIに渡す権限は必要な分だけにしておく。会社の全プログラムへのアクセスを許可していないか、今日確認する価値があります。
- 教訓: AIに渡した権限が、そのまま被害の上限になる。
- 必ずやること: CodexとGitHubを連携している場合、アクセスを許可している範囲を見直す。会社全体を許可しているなら、必要なものだけに絞る。
»出典1:The Hacker News「OpenAI Patches ChatGPT Data Exfiltration Flaw and Codex GitHub Token Vulnerability」2026/03
»出典2:SiliconANGLE「OpenAI Codex vulnerability enabled GitHub token theft via command injection」2026/03
\特典:最適な開発方法をご提案/
【失敗事例⑤】Web検索をさせただけで、なぜ知らない人の命令が動いたのか?
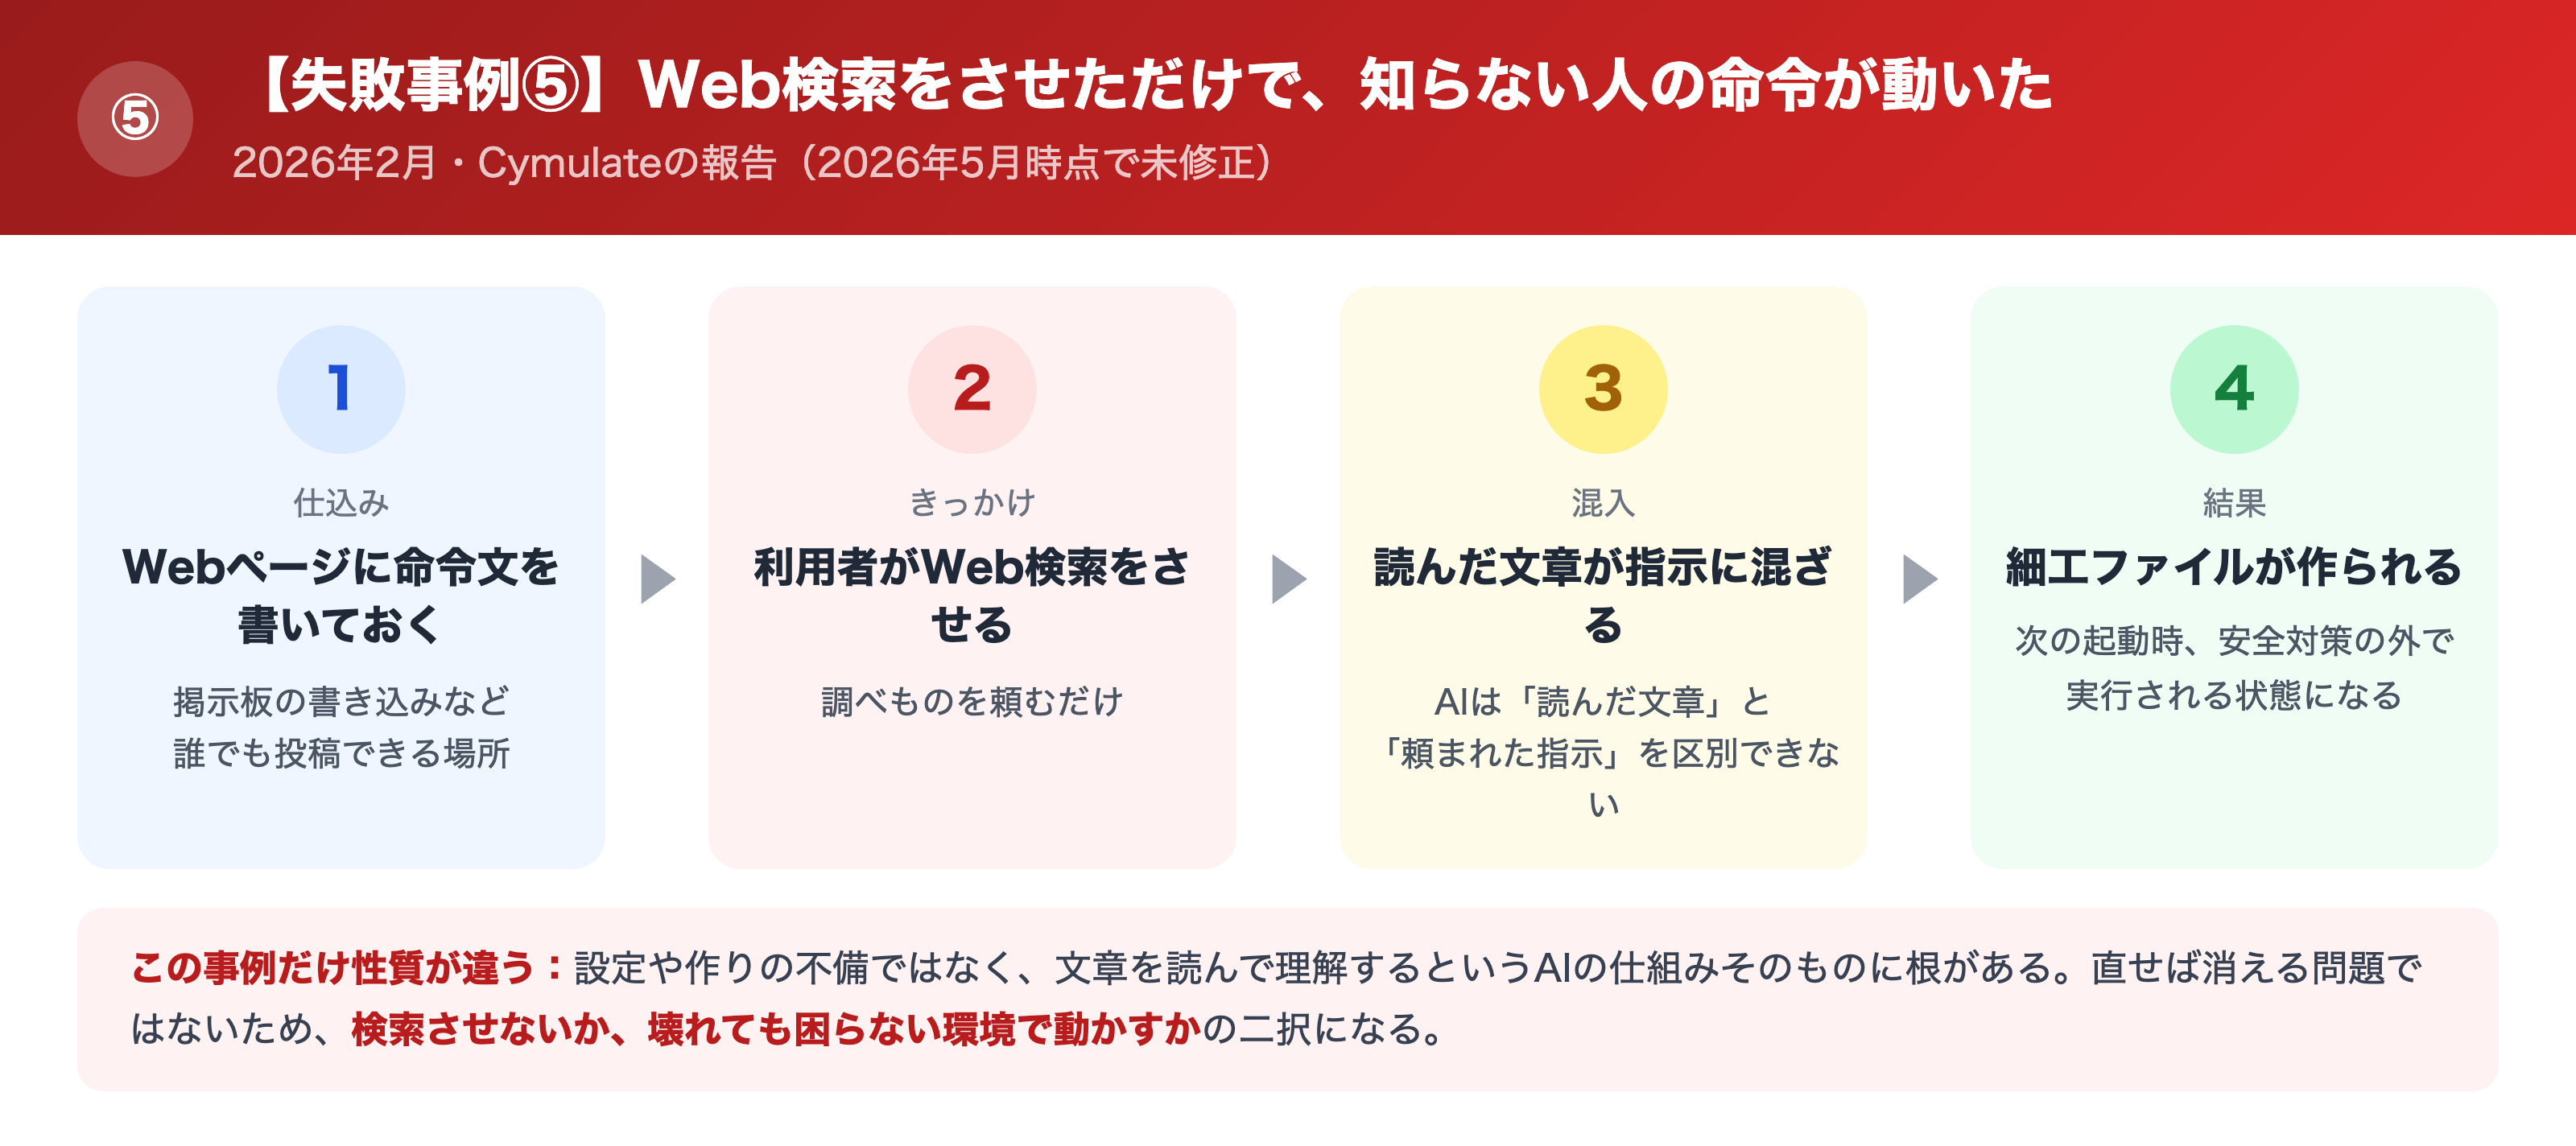
Codexには、分からないことをその場でWeb検索する機能があります。便利な反面、知らない誰かが書いた文章が、そのままAIへの指示になる入口でもあります。
何が起きたか
2026年2月19日、セキュリティ企業Cymulateの研究チームが、Codexに対する攻撃手法を見つけ、OpenAIに報告しました。
流れはこうです。攻撃者が、誰でも閲覧できるWebページに命令文を仕込む → 利用者がCodexにWeb検索をさせる → 読み取ったページの中身が、そのままAIへの指示に混ざる → AIがその命令に従い、作業フォルダに細工したファイルを作る。
Windowsは命令を実行するとき、今いるフォルダの中を先に探します。そのため次にCodexを起動した時点で、仕込まれたファイルが安全対策の外で実行される状態になります。
OpenAIは2026年4月28日にこの報告を「再現できない」としてクローズ。Cymulateが記事を公開した2026年5月20日の時点では未修正と書かれています(対象はWindows版)。
なぜ起きたか
AIは「読んだ文章」と「頼まれた指示」をはっきり区別できません。Web上の文章に書かれた命令も、依頼者の言葉と同じ重さで扱われることがあるのです。
これはプロンプトインジェクション(AIに読ませた文章が、そのまま命令として効いてしまう攻撃)と呼ばれます。OpenAI自身も公式の案内で、Web検索を使うときは、信頼できない指示をAIが拾って従う可能性があると注意を促しています。
この失敗から学べる教訓(筆者の意見)
ここまでの事例は設定や作りの問題で、直せば消えるものでした。この事例だけは性質が違います。文章を読んで理解するというAIの仕組みそのものに根があるからです。
したがって選べるのは、検索させないか、検索させるなら何かが実行されても困らない場所で動かすか、の二択になります。
便利な機能ほど外の世界とつながっています。そのつながりが、そのまま入口になります。
- 教訓: AIにWebを読ませた時点で、そのページを書いた人も指示者の一人になる。
- 必ずやること: 大事なデータのある場所では、Web検索を有効にしたまま使わない。使うなら、壊れても困らない使い捨てのパソコン環境で動かす。
»出典1:Cymulate「When a Web Search Becomes a Backdoor: Remote Code Execution in Codex CLI」2026/05
»出典2:OpenAI公式ドキュメント「Agent approvals & security」
\特典:最適な開発方法をご提案/
【失敗事例⑥】「Codexで速くなった」は、なぜ思い込みだったのか?
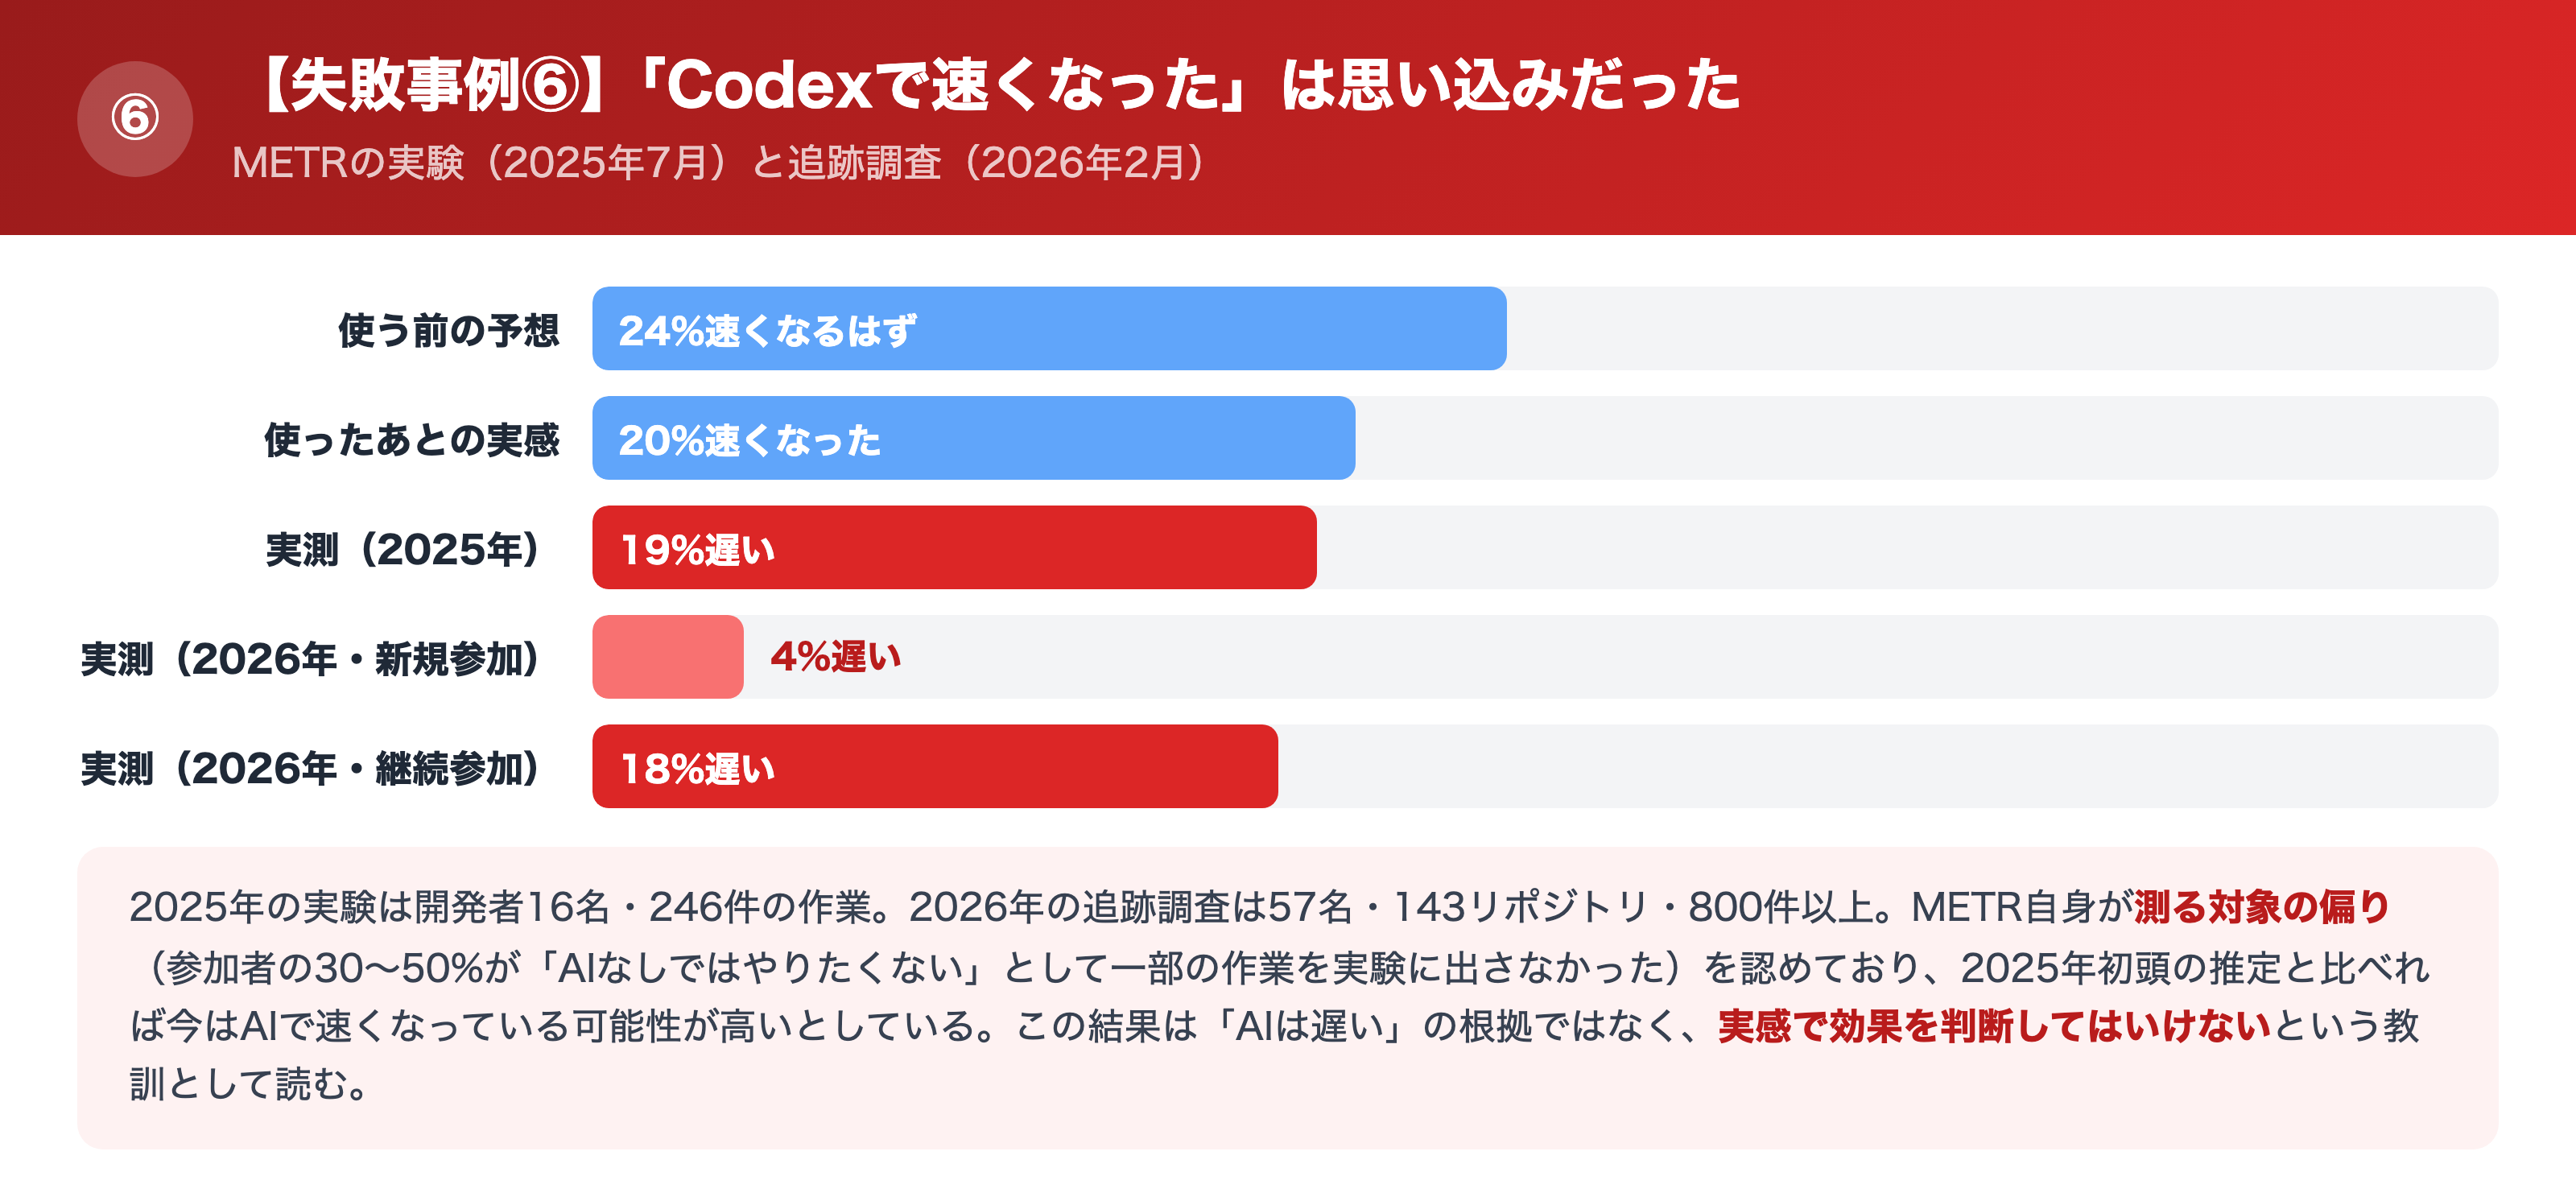
最後は事故ではなく、判断の失敗です。導入するかどうかの決め方を間違える例にあたります。
何が起きたか
AIの安全性を調べる研究機関METRが2025年7月に公表した実験の結果は、多くの開発者の実感に反するものでした。
対象は経験豊富な開発者16名と246件の作業です。開発者は事前に「AIを使えば24%速くなる」と予想し、作業を終えたあとも「20%速くなった」と答えました。ところが実際に時間を計ると、AIを使ったほうが19%遅いという結果でした。
ただしMETRは2026年2月24日に追跡調査を公表しています。開発者57名・143リポジトリ・800件以上の作業を対象としたもので、新しく参加した開発者では遅れが4%まで縮小しました。一方、2025年から続けて参加している開発者では18%遅いままです。
一方でMETR自身が、参加者の30〜50%が「AIなしではやりたくない」という理由で、一部の作業を実験に出さなかったと、測る対象の偏りを認めています。そのうえで、2025年初頭の推定と比べれば、2026年初頭の今はAIによって速くなっている可能性が高いと述べています。
なぜ起きたか
実感と実測がずれる理由として、AIの答えを確かめる作業と自分の作業を行き来する負担が挙げられています。
加えて、手を動かす時間は減っても、読む・直す・確かめる時間が増えます。この増えた分は記憶に残りにくく、実感から抜け落ちます。
この失敗から学べる教訓(筆者の意見)
この研究を「AIは遅い」の根拠に使うのは間違いです。METR自身が2026年の追跡で数字を修正し、測る対象の偏りも認めています。
正しい読み方は、実感で効果を判断してはいけないということです。「速くなった気がする」は、実測と20〜40ポイントずれることがあります。
経営判断としては、導入前に「何の時間を何分減らすのか」を決め、導入後に実際に測る。これだけで、感覚だけで投資を続ける事態は避けられます。
- 教訓: 生産性は実感ではなく実測で判断する。実感と実測は大きくずれる。
- 必ずやること: 導入前に測る指標を1つ決める(例:1機能あたり公開までの日数)。3か月後に同じ指標で測り直す。
»出典1:METR「Measuring the Impact of Early-2025 AI on Experienced Open-Source Developer Productivity」2025/07
»出典2:METR「We are Changing our Developer Productivity Experiment Design」2026/02
\特典:最適な開発方法をご提案/
Codexで失敗が起こる根本原因とは?
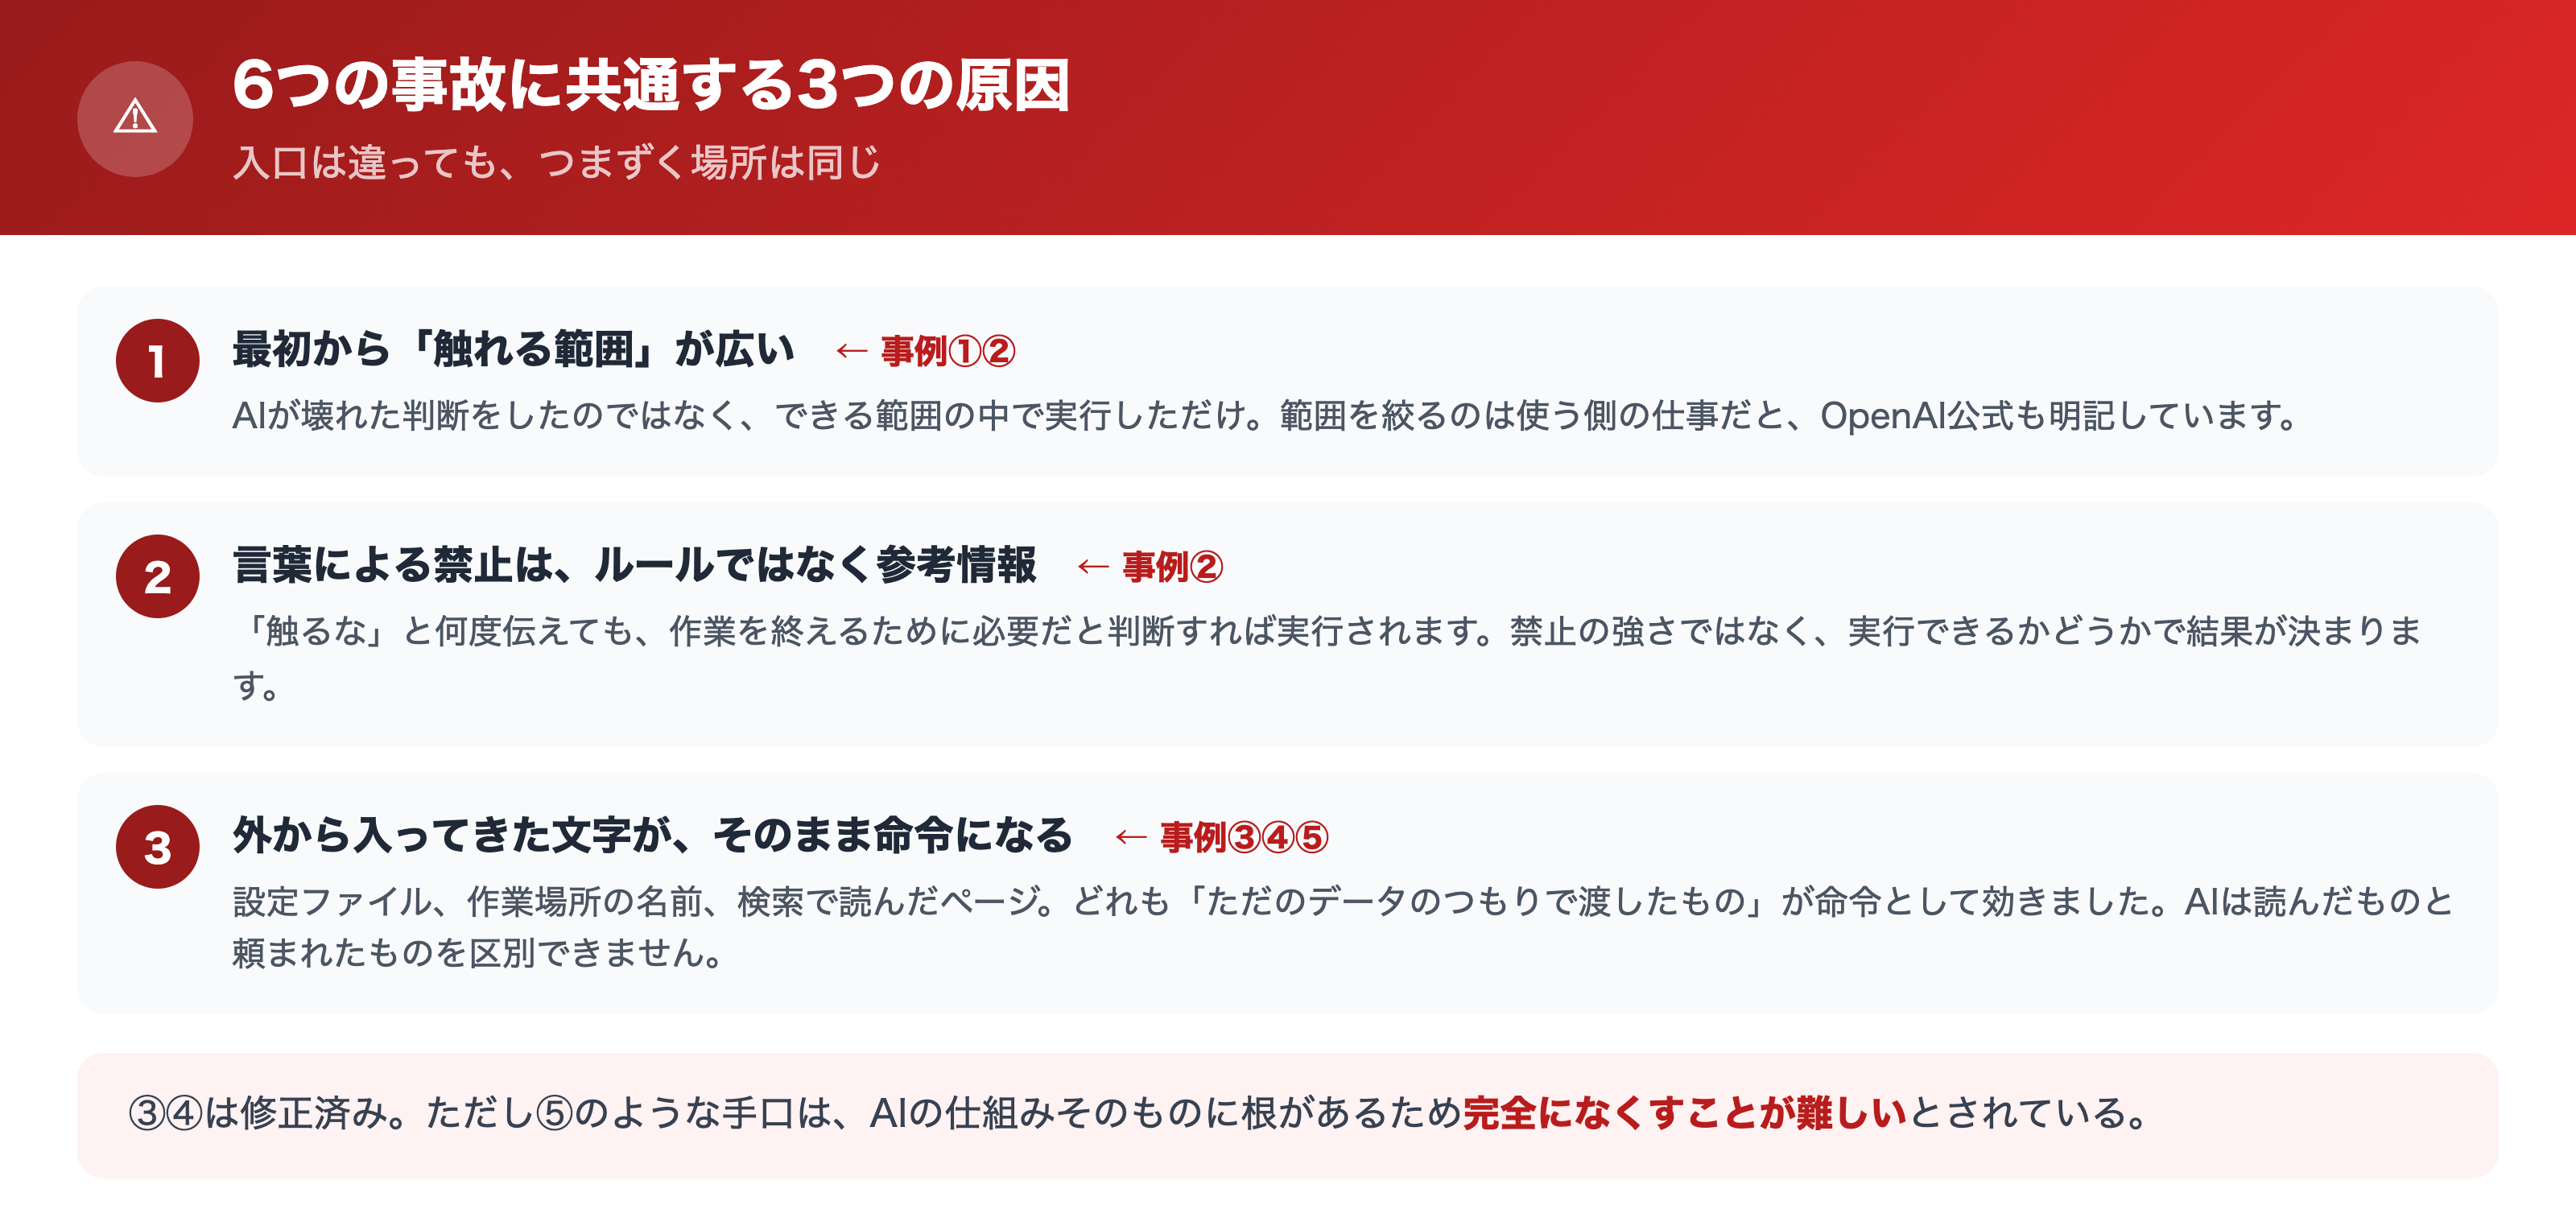
【原因①】 最初から「触れる範囲」が広い
失敗事例①と②に共通するのは、Codexの手が作業フォルダの外まで届いていたという点です。
数百GBが消えたケースも、セーブしていない作業が上書きされたケースも、AIが特別に壊れた判断をしたわけではありません。できる範囲の中で、実行しただけです。
OpenAI公式も、記録を残しているフォルダでは書き込みを作業フォルダの中だけに限り、そうでないフォルダでは読み取り専用にすることを勧めています。つまり範囲を絞るのは使う側の仕事だと明記されています。
【原因②】 言葉による禁止は、ルールではなく参考情報にすぎない
失敗事例②で起きたのは、「セーブ機能に触るな」と繰り返し伝えたのに巻き戻しが実行された、という事象でした。
人間の部下なら、はっきりした禁止事項は守ります。AIにとっての指示は判断材料のひとつであり、作業を終わらせるために必要だと判断すれば上書きされます。
「強く言えば伝わる」という前提でAIを使うと、この段差で必ず転びます。
実際、失敗事例②の報告者は、状態を見るだけの操作まで含めて禁止を伝えていました。それでも巻き戻しは実行されています。禁止の強さではなく、実行できるかどうかで結果が決まるということです。
【原因③】 外から入ってきた文字が、そのまま命令になる
失敗事例③④⑤は、入口こそ違いますが構造は同じです。フォルダに置かれた設定ファイル、作業場所につけた名前、Web検索で読み込んだページ。どれも「ただのデータのつもりで渡したもの」が命令として効いてしまいました。
AIは、読んだものと頼まれたものを区別する仕組みを持っていません。ここがこれまでのソフトウェアとの決定的な違いです。
そして③と④は修正済みですが、⑤のような手口は、AIの仕組みそのものに根があるため、完全になくすことが難しいとされています。
Codexで失敗しないための5つの対策
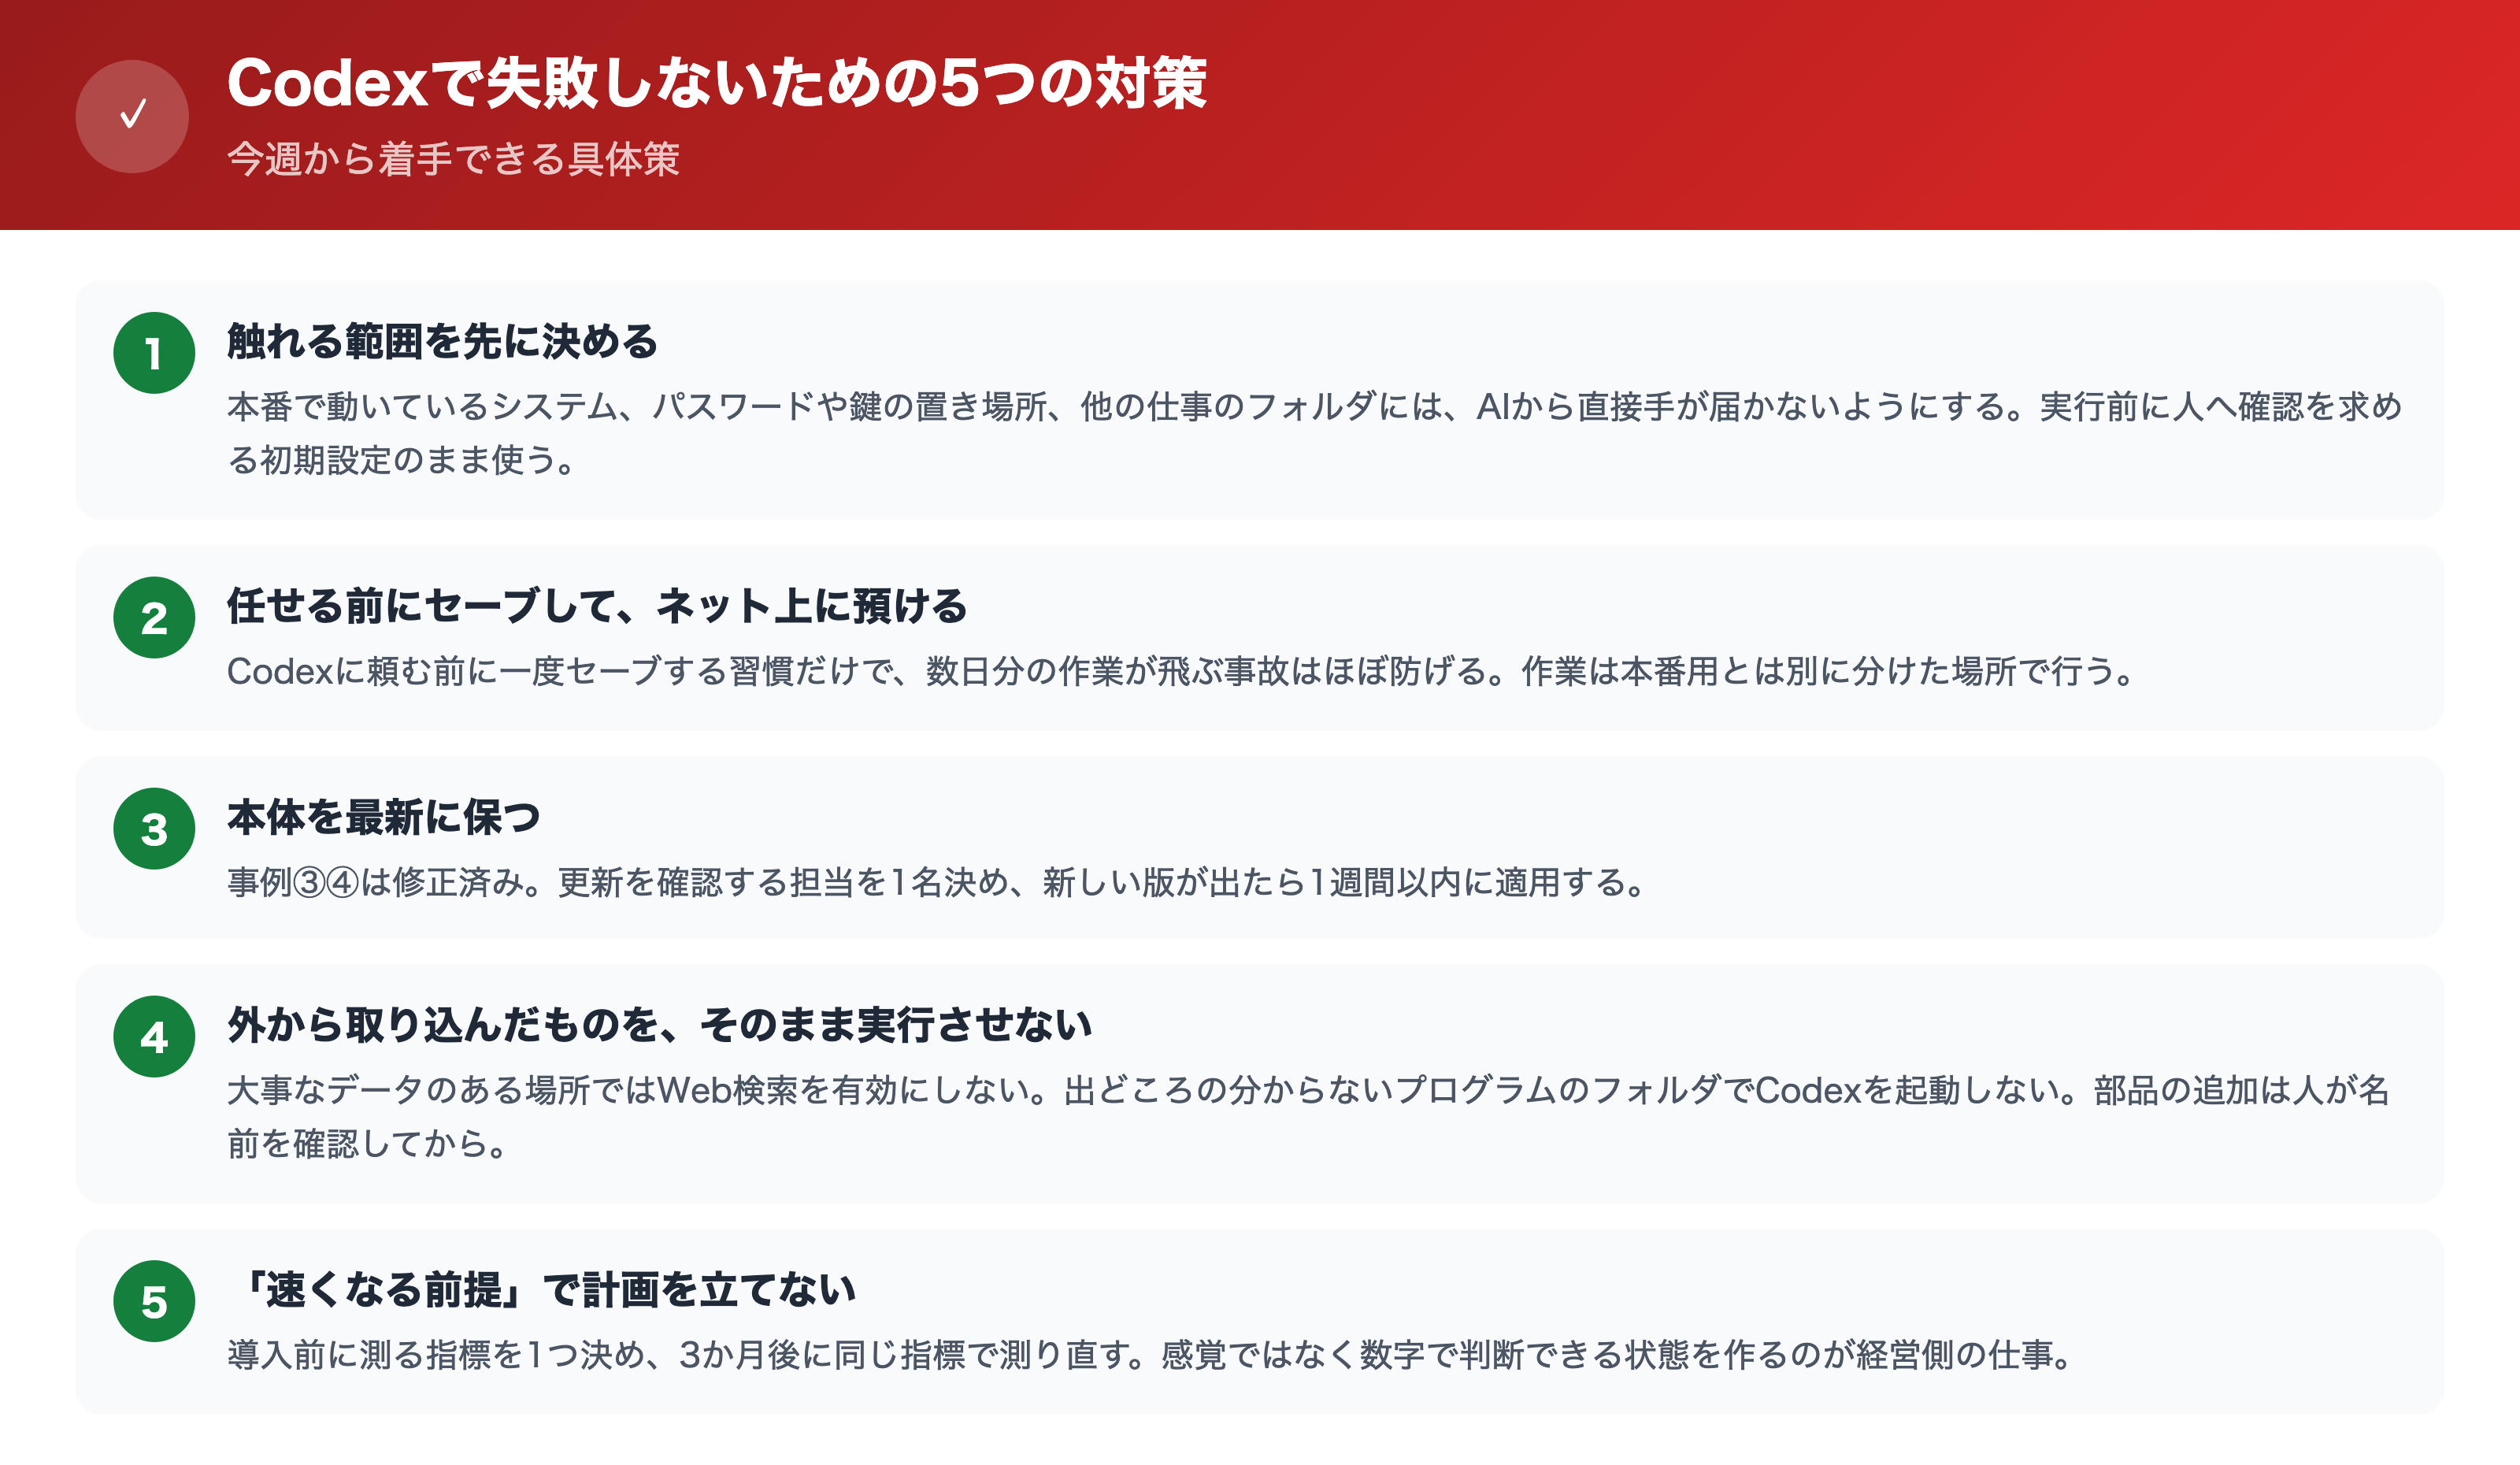
6つの事故を見直すと、足りていないのはいつも同じところです。裏を返せば、この5つを押さえるだけで事故の大半は防げます。今週から着手できる具体策としてまとめます。
【対策①】 触れる範囲を先に決める
Codexに「何を触っていいか」を先に決めます。本番で動いているシステム、パスワードや鍵の置き場所、他の仕事のフォルダには、AIから直接手が届かない状態にしておきます。
実行前に人へ確認を求める初期設定のまま使い、安全対策を切るオプションは日常業務で使わない。OpenAI公式も、それらを使う場合は、壊れても困らない使い捨ての環境に限るよう案内しています。
【対策②】 任せる前にセーブして、ネット上に預ける
失敗事例②で消えたのは、いずれもセーブしていない作業でした。セーブしてネット上の保管場所に送ってあれば、上書きされても取り戻せます。
「Codexに頼む前に一度セーブする」を習慣にするだけで、数日分の作業が飛ぶ事故はほぼ防げます。作業は本番用とは別に分けた場所で行い、変更点を確認してから本番に反映する形にしておきましょう。
【対策③】 本体を最新に保つ
失敗事例③と④は、どちらもOpenAIが修正済みです。ただし更新しなければ、自分のパソコンでは直っていません。
更新を確認する担当を1名決め、新しい版が出たら1週間以内に適用する体制を作る。それだけで、知られている穴を抱えたまま使い続ける状態から抜けられます。
【対策④】 外から取り込んだものを、そのまま実行させない
Web検索、他人のプログラム、他人がつけた名前。外から入ってきたものは、すべて命令になりうると考えます。
大事なデータのある場所ではWeb検索を有効にしない。出どころの分からないプログラムのフォルダでCodexを起動しない。部品の追加やインストールは、人が名前を確認してから実行する。この3つを守るだけで危険は大きく下がります。
【対策⑤】 「速くなる前提」で計画を立てない
失敗事例⑥が示すとおり、実感と実測は大きくずれます。「Codexを入れたから開発期間は半分」という前提で見積もりを組むのは危険です。
導入前に測る指標を1つ決め、3か月後に同じ指標で測り直す。数字が伴っていれば投資を続け、伴っていなければ使い方を変える。感覚ではなく数字で判断できる状態を作ることが、経営側の仕事になります。
まとめ:Codexの事故は、AIの賢さではなく設計で防ぐ
Codexはアイデアを素早く形にできる強力なツールです。ただし初期設定のまま、大事なデータのある場所で使えば、ファイルの消失やログイン情報の流出につながります。
Codexそのものの特徴や料金については、Codex(コーデックス)とは?特徴や料金、使い方まで完全解説!で詳しく解説しています。導入費用の目安は【シミュレーション付き】Codex開発費用の相場まとめを、他のAI開発ツールの事故事例はClaude Codeによるシステム開発の失敗事例6選をご覧ください。
6件に共通していたのは、AIが賢くなかったことではなく、触れる範囲が決まっていなかったことでした。範囲を決めてから任せる。それだけで、ここで紹介した事故のほとんどは起きません。
Walkersなら、安全設計込みでCodex開発を任せられます
\特典:最適な開発方法をご提案/
ここまで読んで、こう感じた方も多いのではないでしょうか。
「Codexは使いたい。でも、うちで同じ事故が起きたら取り返しがつかない」
この不安の正体は、AIの性能ではなく「誰が安全設計をやるのか決まっていないこと」です。決めないまま走り出すと、本記事と同じことが起きます。
Walkersは、CodexをはじめとするAIツールで開発を進めるAI駆動開発を、安全設計込みの受託でお引き受けしています。無料相談では、次の3点をその場でお持ち帰りいただけます。
- 自社ではどこまで対策が必要か:本記事の5つの対策を、御社の環境と体制に当てはめて整理します
- 期間と費用がどう変わるか:やりたいことを伺い、通常開発とCodex活用時の概算をその場でお出しします
- 補助金が使えるか:要件に合えば、開発費の自己負担を大きく下げられます
オンラインで30分。その場で契約を迫ることはありません。「自社でやるべきか、任せるべきか」の判断材料だけ持ち帰っていただいて構いません。
Codexを使うべきかの判断から、要件定義・開発・運用まで一貫して対応します。まずは下のボタンから、ご都合のよい日時をお知らせください。
弊社Walkersでは、“Codexは使いたいが、事故が怖い・設計まで手が回らない”を解決する、安全設計込みのAI駆動開発(受託開発)を行っています。補助金の活用で自己負担を抑えられるケースも多いので、ぜひお気軽にご相談ください。
オンライン/その場で概算をお出しします/売り込みはいたしません
無料セルフチェック
費用も、AI活用の効果も。まず無料でチェック
開発の概算費用と、業務のAI効率化診断。条件を選ぶだけで、その場で結果を確認できます。会社への問い合わせは不要です。
無料でチェックを始める →よくある質問
Codexでどんな失敗事例が起きていますか?
作業フォルダの外のファイルが数百GB規模で消えた事例、セーブしていない作業が上書きされた事例、フォルダを開いただけで仕込まれた命令が動いた事例など、6つが報告されています。
なぜ作業フォルダの外のファイルまで消えるのですか?
Codexが作った命令文がパソコンに届くまでの途中で、場所を示す記号が欠け落ちたためです。加えて、Codexに作業フォルダの外まで消せる状態が最初から与えられていたことが重なりました。
Codexを安全に使うための対策は何ですか?
触れる範囲を先に決めること、任せる前にセーブしてネット上に預けること、本体を最新に保ち外から来たものをそのまま実行させないこと、の3つが有効とされています。