こんにちは。AI・ノーコード開発を手がける成長支援カンパニーWalkersです。
2026年10月21日、Webサイトの多くを動かしているプログラム言語「PHP」に、緊急度の高い脆弱性(セキュリティ上の欠陥)が2件見つかり、修正版が公開されました。同じ日の夜には首相もXで対応を呼びかけ、「うちのサイトは大丈夫なのか」と気になっている方も多いのではないでしょうか。
結論からお伝えすると、やるべきことは「どのサーバーで」「何を使ってサイトを動かしているか」で決まります。サーバー会社が代わりに直してくれる契約もあれば、自社で直すしかない構成もあります。
自社がどれに当てはまるか分からない方のために、サイトのURLを入れるだけで目安が分かる診断ツールを用意しました。まずは診断してから、結果に合わせて読み進めてください。
なお、本記事は2026年10月22日5時台に確認した公式情報をもとにしています。各社の告知は随時更新されているため、最新の情報もあわせてご確認ください。
- URLを入れるだけで対応の要否が分かる診断ツール
- サーバー×使っている技術で分かる「誰が直すか」
- 修正済みのバージョンと確かめ方
- 今すぐやるべき4つの確認
- 何が起きたのか(政府・IPAの呼びかけ)と放置した場合のリスク
Walkersでは「AIを用いたシステム開発のノウハウがない」「最大限に効率よく開発を進めたい」企業さまに、事業を成功に導くAI開発×補助金支援を行っています。⇒サービス概要はこちら
あなたのサイトは対応が必要?URLを入れて診断する
下の欄にサイトのURLを入れて「診断する」を押すと、サーバーの種類と使っている技術を外から推定します。そのうえで、あなたのサイトが「自分で対応」「設定次第」「提供者が対応」「対象外」のどれに当たるかと、次にやることを表示します。4つの区分の意味は、次の章で説明します。
診断では、入力されたページに通常のブラウザと同じ方法で1回だけアクセスし、外から見える情報を調べます。攻撃を試したり、サイトに負担をかけたりすることはありません。入力されたURLや結果も保存しません。
結果は外から見える情報による推定で、「修正済み」を保証するものではありません。多くのサイトはPHPのバージョンを外に表示していないため、バージョンは「修正済みのPHPはどのバージョンか?」の章の方法で確かめてください。外から判断できなかった項目は、結果画面の質問に答えると判定できます。
管理画面や会員ページなどを別のドメインで動かしている場合は、そのURLもそれぞれ診断してください。
あなたのサイトは誰が直すのか?
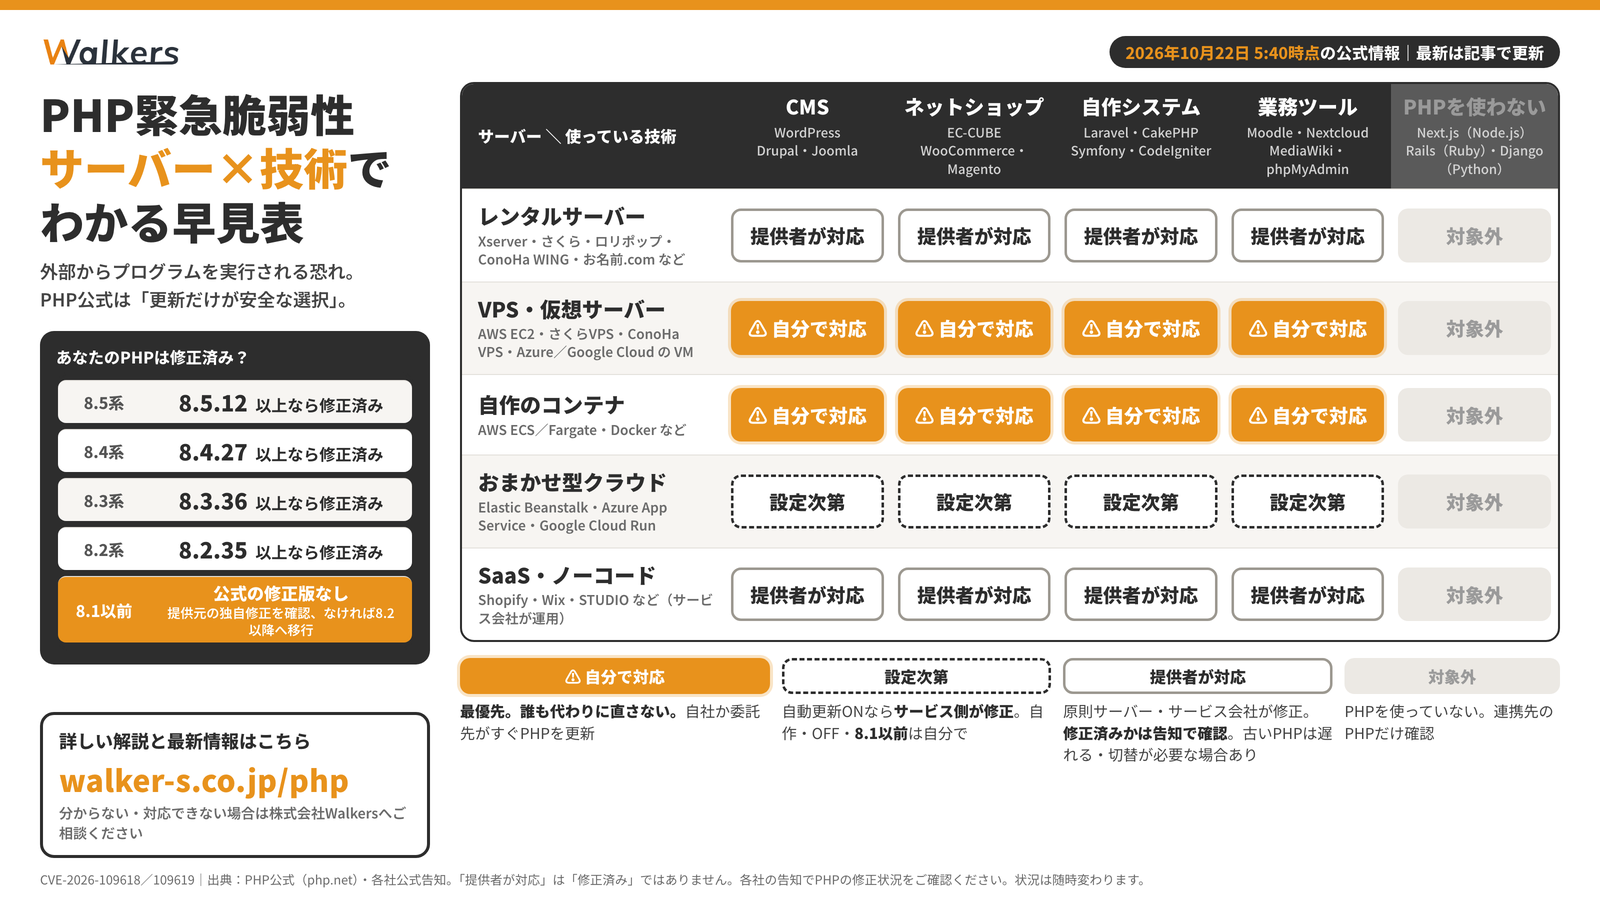
PHPを更新するのが誰かは、サイトを置いているサーバーの種類で決まります。上の早見表で、自社に当てはまる行(サーバー)と列(使っている技術)を探してください。診断ツールの結果も、この表のどのマスに当たるかを示しています。
なお、次のソフトを使っていれば、サイトはPHPで動いています。いずれも公式の動作要件にPHPのバージョンが記載されています。
- CMS:WordPress、Drupal、Joomla
- ネットショップ:EC-CUBE、WooCommerce、Magento
- 自作のシステム:Laravel、CakePHP、Symfony、CodeIgniter
- 業務ツール:Moodle、Nextcloud、MediaWiki、phpMyAdmin
早見表の「今やること」は4種類です。危ない順に、それぞれの意味と確認方法を説明します。
【自分で対応】VPS・仮想サーバーや自作のコンテナ
自社や委託先がサーバーの管理者になり、中のソフトを自由に入れ替えられる契約では、誰も代わりにPHPを直してくれません。AWS EC2、さくらのVPS、ConoHa VPS、AzureやGoogle Cloudの仮想マシンなどが当てはまります。自社の担当者か保守の委託先が、PHPを修正版に更新する必要があります。
※VPSとは「1台のサーバーを仮想的に分けて、利用者が管理者として自由に使える契約形態」を指す。
たとえばAWSは、サーバーの中のOSについて、更新とセキュリティパッチを含めて利用者が管理すると公式資料で定めています。Azureも、仮想マシンではOSとアプリを利用者が管理すると説明しています。さくらのVPSやConoHa VPSも、利用者に管理者(root)権限を渡すサービスです。
AWS ECSやFargate、Dockerなどの「コンテナ」(アプリとPHPなどの実行環境をひとまとめにして動かす仕組み)で動かしている場合も同じです。クラウド側が基盤を更新しても、コンテナの中に入っているPHPは直りません。修正版のPHPでコンテナを作り直し、反映し直す必要があります。
すぐに更新できない場合は、更新が済むまでWebサイトを一時的に止めることも選択肢の一つです。首相もXの投稿で、リスクを減らす有効な方法の一つとして挙げています。
【設定次第】おまかせ型のクラウド
Google Cloud Run、AWS Elastic Beanstalk、Azure App Serviceのように、PHPなどの実行環境をクラウド側が用意してくれるサービスでは、設定によって対応が変わります。
Google Cloudは今回の脆弱性について、Cloud Runで実行環境の自動更新(自動ベースイメージ更新)を有効にしているサービスは、自動で更新されると案内しています。一方、有効にしていない場合や、自分で作ったコンテナを使っている場合は、作り直して反映し直す必要があります。
Google Cloudはさらに、PHP 8.1以前の環境は修正されず、8.2以降への移行が必要だと明記しています。Elastic Beanstalkも、細かいバージョンの自動更新は、利用者が設定した場合に行われる仕組みです。
Azure App Serviceは、細かいバージョンの更新をプラットフォーム側が管理すると説明しています。ただし、今回の修正がいつ入るかは公式資料から確認できていないため、実際のバージョンを確かめてください。
【提供者が対応】レンタルサーバー
Xserver、さくらのレンタルサーバ、ロリポップなどのレンタルサーバーでは、原則としてサーバー会社が代わりにPHPを修正します。ただし、「サーバー会社が対応中」は「自分のサイトは修正済み」という意味ではありません。
Xserverは10月22日1時10分の告知で、公式修正版が出たPHP 8.2〜8.5から順次、利用者のサーバーへ修正の適用を始めたとしています。公式修正版がない古いPHPについては、独自の修正を作成中です。5時ごろに確認した時点でもこの告知が最新で、修正の完了は告知されていませんでした。
さくらインターネットは、10月21日23時から終了未定でPHPのバージョンアップを行う緊急メンテナンスを告知し、古いPHPを使っている利用者にはPHP 8.3の利用を案内しています。5時ごろの時点で、終了の告知は出ていません。ロリポップも、予防措置として緊急メンテナンスを実施中です。
ConoHa WING、お名前.com、カラフルボックスもメンテナンスを告知していますが、確認した時点の告知本文にPHPの記載はありませんでした。修正の状況は、各社の続報で確認してください。
【対象外】PHPを使わないサイト/SaaSはサービス会社が対応
Next.js(Node.js)、Ruby on Rails(Ruby)、Django(Python)など、PHP以外で作られたサイトは今回の更新の対象外です。
※SaaSとは「インターネット経由で利用する、提供会社が運用・保守するサービス」を指す。
Shopify、Wix、STUDIOのようなサービスは、利用者がPHPを更新するものではありません。ただし裏側でPHPを使っている場合はあり、たとえばSTUDIOは10月22日4時5分に、PHPの修正版を適用して緊急メンテナンスを終えたと公式Xで告知しています。気になる場合は、各サービスのお知らせを確認してください。
また、サイト本体がPHPを使っていなくても、連携しているブログや管理画面がPHPで動いていないかは確認しておきましょう。別のサーバーに置いたWordPressなどは今回の対象になります。
「誰かが直してくれる」とは限らない
まずはURL診断で、自社がどれに当たるかを確かめることが出発点
修正済みのPHPはどのバージョンか?
修正済みのバージョンは、系列ごとに次のとおりです。お使いの系列で、このバージョン以上になっていれば修正が入っています。
- PHP 8.5系:8.5.12以上
- PHP 8.4系:8.4.27以上
- PHP 8.3系:8.3.36以上
- PHP 8.2系:8.2.35以上
自社のバージョンは、WordPressなら管理画面の「ツール」から「サイトヘルス」を開き、「情報」タブの「サーバー」で確認できます。レンタルサーバーなら、サーバー会社の管理画面のPHP設定欄にも表示されます。
ただし、Xserverなど一部のサーバー会社は、予防措置として管理画面を一時停止しています。その間は、WordPressのサイトヘルスで確かめてください。
PHP 8.1以前は新しいバージョンが出ない
PHP 8.1以前は、PHPプロジェクトの更新対象から外れています。今回は特例として、7.4・8.0・8.1向けに、自分でPHPを組み立てる人のための最小限の修正コードだけが公開されました。
一方で、OSの配布元やサーバー会社が、独自に修正を取り込んで提供している場合もあります。古いバージョンだから即「未対策」とは限らないため、まずは提供元が修正を出しているかを確認してください。
提供元の修正がない場合は、8.2以降への移行が必要です。古いPHPから上げるとサイトの表示や機能が崩れることがあるため、制作会社や保守の委託先と動作を確かめながら進めてください。
今すぐやるべきことは何か?
技術に詳しくなくても進められるよう、確認の順番を4つに分けました。上から順に進めてください。
【確認①】URL診断で、誰が直すのかを確かめる
まずは記事冒頭の診断ツールにサイトのURLを入れ、4つの区分のどれに当たるかを確かめます。WordPressやEC-CUBEなど、前の章で挙げたソフトを使っていれば、PHPで動いていると考えてください。
ツールで判定しきれなかった場合は、サイトを作った制作会社に「サーバーの種類」と「何で作られているか」を聞くのが確実です。
【確認②】PHPのバージョン
次に、使っているPHPが修正済みのバージョン以上になっているかを、前の章の方法で確かめます。
8.1以前が表示された場合は、提供元が独自の修正を出しているかを先に調べてください。そのうえで、8.2以降への移行を制作会社や保守の委託先と相談します。
【確認③】サーバー会社の告知
レンタルサーバーを使っている場合は、サーバー会社の告知やメンテナンス情報を確認します。見るべきなのは、自分の契約しているサーバーと、使っているPHPのバージョンが、修正済みの対象に含まれているかです。
なお、一部で止まっているのはサーバー会社の管理画面で、WordPressの管理画面とは別のものです。また、サーバー会社の管理画面に入れないからといって、公開中のサイトが守られているわけではありません。
【確認④】制作会社・保守の委託先への確認
社内に技術の担当者がいない場合は、制作会社や保守の委託先に確認を依頼しましょう。次の4点をそのまま送れば、必要なことを一度に確認できます。文中の「CVE-2026-109618/109619」は、今回の脆弱性の識別番号です。
- 当社サイトのサーバーと、PHPの更新を担当するのはどなたですか
- 現在サイトが動いているPHPのバージョンと、今回の修正(CVE-2026-109618/109619)がすでに入っているかを教えていただけますか
- まだの場合、対応の予定と、それまでの間の対策や業務への影響を教えてください
- 更新後に、問い合わせフォームや会員機能、決済などの動作確認をお願いできますか
委託先と連絡がつかない場合や、更新の影響が心配な場合は、早めに専門の会社へ相談することをおすすめします(記事の最後の章を参照)。
\特典:最適な開発方法をご提案/
PHPの緊急脆弱性で何が起きたのか?
PHPを開発しているPHPプロジェクトは、2026年10月21日(日本時間23時)に2件の脆弱性を公表し、修正版を公開しました。番号はCVE-2026-109618とCVE-2026-109619で、深刻度はどちらも10点満点中9.2(CVSS v4.0)と評価されています。
※CVEとは「公式に登録された脆弱性ごとの識別番号」、CVSSとは「脆弱性の深刻度を0〜10点で表す世界共通の指標」を指す。
WordPressのプラグインの不具合ではなく、その土台で動いているPHP本体の問題です。そのため、WordPressに限らず、PHPで動いているサイトやシステム全般が確認の対象になります。
PHP公式は、今回の脆弱性について次のように説明しています。
can allow unauthenticated remote code execution. All PHP users are strongly encouraged to update immediately.
(ログインしていない第三者が、遠隔からプログラムを実行できる可能性があります。すべてのPHP利用者に、ただちに更新することを強くお勧めします。)
さらにPHP公式は、完全な回避策はなく、更新だけが安全な選択だとしています。設定変更などの一時的な対策は、特定の攻撃経路を減らすだけで、サイトを安全にするものではないと明記されています。
政府とIPAも速やかな対応を呼びかけている
日本でも、修正版の公開前から、政府やIPA(情報処理推進機構)が対応を呼びかけていました。
国家サイバー統括室は10月21日13時ごろ、公式Xで、公開しているWebサイトでPHPを使っているかを確認し、修正パッチを可及的速やかに適用できるよう準備するよう呼びかけました。
同じ日の21時55分ごろには、高市早苗首相も自身のXで次のように投稿しています。
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
この投稿では、修正パッチをすぐに適用するのが難しい場合、Webサイトを一時的に停止することも、リスクを減らす有効な方法の一つだとしています。
IPAも10月21日に「事前準備のお願い」を公開し、修正版が公開されたら速やかに適用できるよう、準備を呼びかけました。
PHPの脆弱性を放置するとどうなるのか?
修正されていないPHPが外部からのアクセスを処理し、攻撃の条件がそろうと、第三者にプログラムを実行される恐れがあります。PHP公式によると、最もリスクが高い動かし方(mod_php)では、ログインしていない第三者のアクセスだけで、サイトのプログラムが動き出す前に攻撃が成立することが実証されています。
その結果として想定されるのは、次のような被害です。
- サイトの改ざん(偽の情報や不正なページを仕込まれる)
- 保存している問い合わせ情報や会員情報の流出
- サイトの停止
これらは脆弱性の性質から想定されるリスクで、あなたのサイトで被害が出ているという意味ではありません。IPAは、10月21日の公表時点で悪用した攻撃を確認しているわけではないとしています。
一方でIPAは、悪用されるおそれがあるため予防的に情報を発信しているとも書いています。被害の報告が見当たらないことは、安全である証明にはなりません。
本情報の対象となる2つの脆弱性について、現時点でIPAが悪用した攻撃を確認しているわけではありません。セキュリティリリースの公開後、速やかに適用できるよう、事前準備をお願いするものです。
被害の報告を待たずに、確認と更新を進めることが大切です。
自分で対応するのが難しい場合は?
「自社がどれに当てはまるのか分からない」「委託先と連絡がつかない」「更新したらサイトが動かなくなりそうで不安」という場合は、無理に自社だけで進めないことが大切です。
Walkersでは、サイトやシステムの状況を伺い、何から確認すればよいかを一緒に整理します。自社での対応が難しそうだと感じたら、お気軽にご相談ください。
診断ツールの結果画面にある「この結果をつけて相談する」を押すと、診断した内容が入った状態で問い合わせフォームが開きます。ツールを使わない場合は、サイトのURL、契約しているサーバーの名前、分かる範囲で使っている技術(WordPressなど)をお知らせいただくとスムーズです。パスワードなどの秘密情報は、問い合わせの本文に書かないでください。
本記事では、PHPの緊急脆弱性について、誰が直すのかと今すぐやるべきことを中心に解説し、自社の状況を確かめられる診断ツールを紹介しました。
今回の脆弱性は、PHPを修正版に更新することで塞げる問題です。ただし、更新を担当するのが誰かはサーバーの種類によって異なり、「サーバー会社が対応中」と「自分のサイトが修正済み」は同じではありません。まだの方は、記事冒頭の診断ツールで自社のサイトを確かめてみてください。
Walkersでは成果が実証されたノウハウをもとに、事業を成功に導くためのAI開発×補助金支援を行っています。新規事業・システム開発でお悩みがある方はお気軽にご相談下さい。
無料セルフチェック
費用も、AI活用の効果も。まず無料でチェック
開発の概算費用と、業務のAI効率化診断。条件を選ぶだけで、その場で結果を確認できます。会社への問い合わせは不要です。
無料でチェックを始める →