Jev(ジェブ)とは、米国のTypeSafe AI, Inc.が2026年9月15日に発表した、文章を作らず「判断」だけを返すAIモデルです。
結論から言うと、Jevのセキュリティは決して弱くありません。
本記事では、提供元の公式資料にもとづいて、安全と言える理由から導入前に確認すべき点までを解説します。
- Jevのセキュリティが安全な6つの理由
- 利用者が決められる主なセキュリティ設定
- セキュリティが安全でも情報漏洩が起きる理由
- 導入前に確認すべき注意点と解決策
Walkersでは「AIを用いたシステム開発のノウハウがない」「最大限に効率よく開発を進めたい」企業さまに、事業を成功に導くAI開発×補助金支援を行っています。⇒サービス概要はこちら
執筆者:山口 鳳汰
累計100万PV以上のAI・ノーコード開発メディアの編集長。
アプリ開発の電子書籍を3冊出版し、1冊はAmazonベストセラーを獲得。
その他、受託開発や教育など多数のノーコード事業に参画している。
運営会社:株式会社Walkers
AI・ノーコード開発を手がける成長支援カンパニー。
300件以上の開発/制作実績、200件以上の企業様を支援。
マーケティングやUI/UXと掛け合わせたサービス開発を得意としている。
執筆者:山口 鳳汰
累計100万PV以上のAI・ノーコード開発メディアの編集長。
アプリ開発の電子書籍を3冊出版し、1冊はAmazonベストセラーを獲得。
運営会社:株式会社Walkers
AI・ノーコード開発を手がける成長支援カンパニー。
これまでに300件以上の開発/制作実績、200件以上の企業様を支援。
Jevのセキュリティは安全なのか?
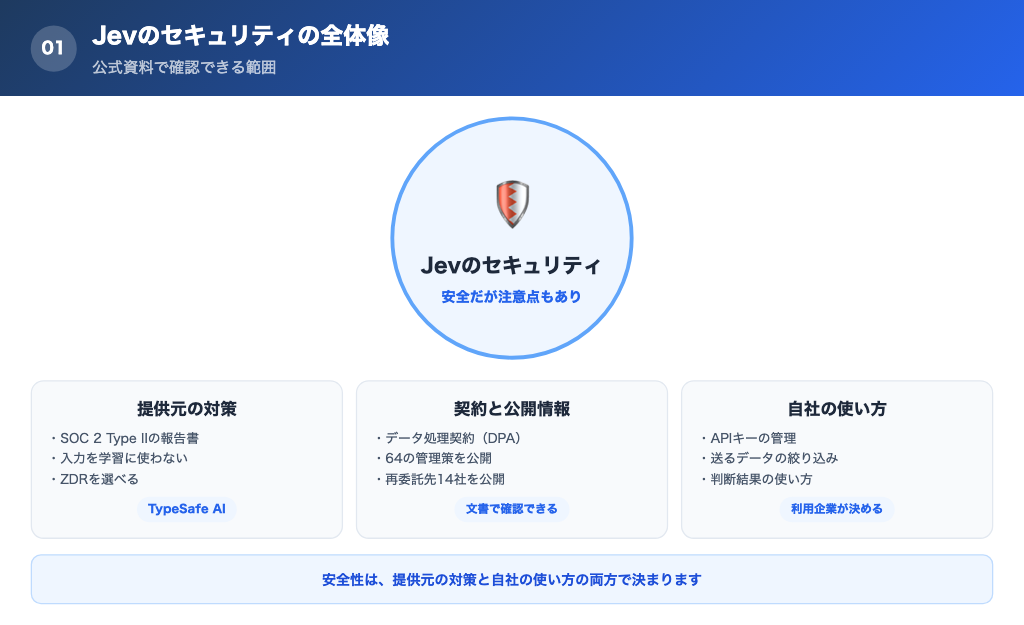
結論から言うと、公式の資料で確認できる範囲では、Jevのデータの取り扱いは「学習に使わない」「保存しない運用を選べる」「第三者監査の報告書がある」という形で文書化されています。
Jevは、判断のもとになる情報(state)と質問を送ると、選択肢や点数、確率を返す仕組みです。つまり、守る対象は返ってくる判断だけではなく、送るデータそのものになります。
※stateとは「Jevに判断させるために渡す情報のまとまり」を指す。
また、Jevはクラウドで提供されるAPIです。送った情報は提供元の基盤で処理され、公式は、すべてのデータを現時点では米国で処理していると説明しています。
そのため、安全性は提供元の対策と、自社の使い方の両方で決まります。次の章からは、まず提供元の対策を6つに分けて確認します。
»出典:TypeSafe AI公式 エンタープライズ向けページ
Jevのセキュリティが安全と言える6つの理由とは?
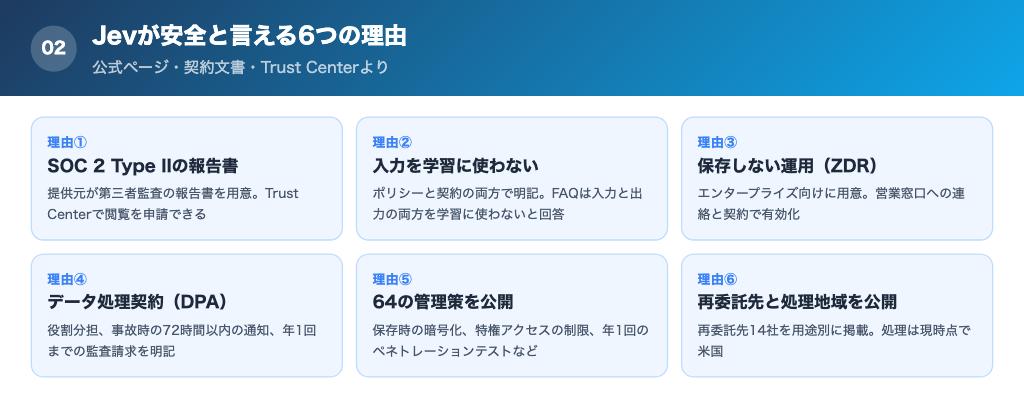
ここからは、Jevのセキュリティが安全と言える理由を、TypeSafe AI社の公式ページ、契約文書、Trust Center(セキュリティ情報の公開窓口)の記載にもとづいて6つ紹介します。
【理由①】提供元のTypeSafe AIがSOC 2 Type IIの報告書を用意している
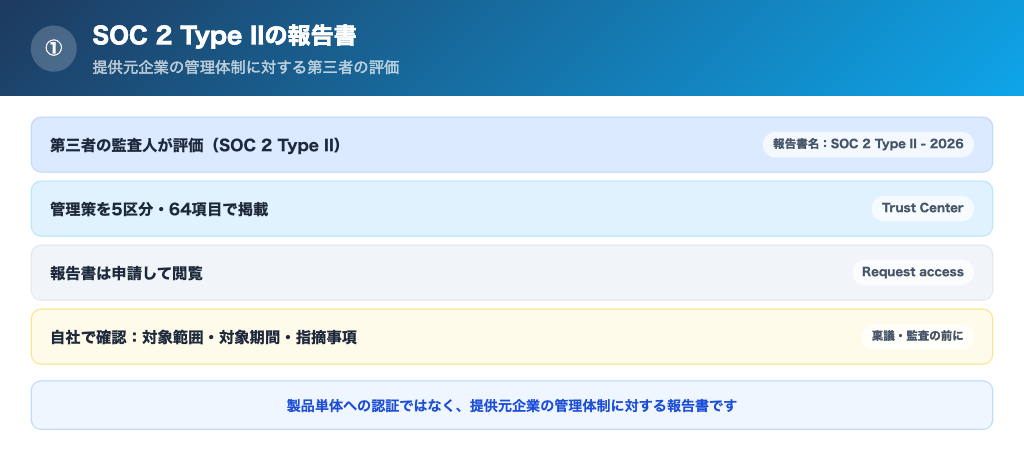
第三者の監査を受けているかどうかは、クラウドサービスを選ぶ際に最初に確認される項目です。
提供元のTypeSafe AI, Inc.は、企業向けページで「SOC 2 Type II」を掲げ、Trust Centerからその報告書の閲覧を申請できる形にしています。Trust Centerには、報告書名として「SOC 2 Type II – 2026」が掲載されています。
※SOC 2 Type IIとは「サービス事業者の情報管理の仕組みが、一定期間にわたって運用されているかを、第三者の監査人が評価した報告書」を指す。
Visit our Trust Center to request access to the SOC 2 Type II report.
(Trust Centerにアクセスして、SOC 2 Type IIレポートの閲覧を申請してください。)
ここで押さえておきたいのは、この報告書がJevという製品単体への認証ではなく、提供元企業の管理体制に対するものだという点です。報告書は申請して初めて読めるため、稟議や監査で使う場合は、対象範囲、対象期間、指摘事項の有無を報告書の本文で確認する必要があります。
【理由②】入力データをAIの学習に使わないと明記している
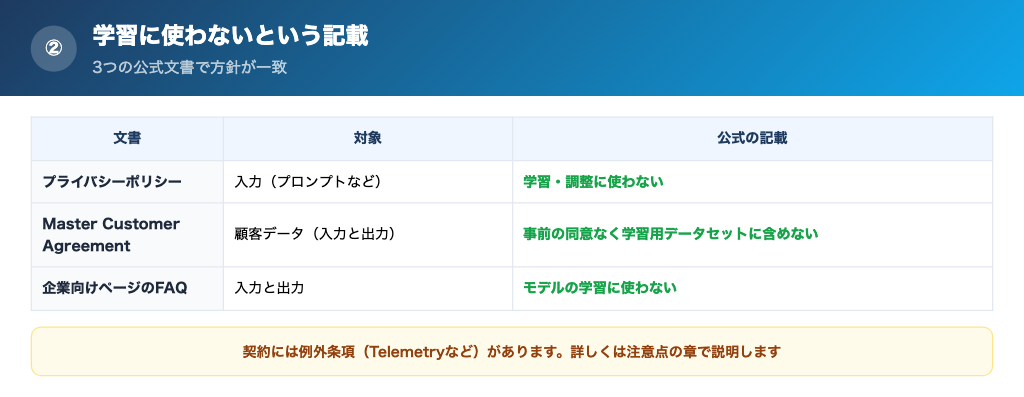
自社の業務データが他社向けの回答に影響しないかは、生成AI系のサービスで最も多く寄せられる懸念です。
TypeSafe AI社はプライバシーポリシーで、プロンプトなどの入力を使ってAIモデルを学習・調整しないと明記しています。
We will not train or fine tune any artificial intelligence or machine learning models on your prompts or other Input.
(私たちは、あなたのプロンプトやその他の入力を使って、人工知能や機械学習のモデルを学習させたり微調整したりしません。)
契約文書(Master Customer Agreement)も同じ方向です。顧客データ(入力と出力)を、顧客の事前の同意なく、モデルの重みを変更する学習用データセットに含めないと定めています。企業向けページのFAQでも、入力と出力のどちらも学習に使わないと答えています。
方針が複数の文書で一致している点は、社内の審査で説明しやすい材料になります。なお、この記載には例外条項があります。詳しくは注意点の章で扱います。
【理由③】依頼内容を保存しない運用(ZDR)を選べる
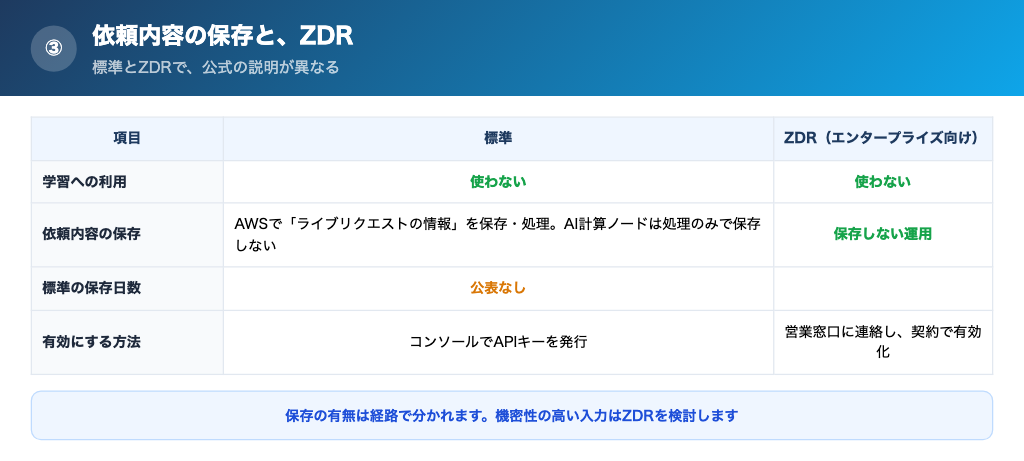
学習に使われないことと、データが保存されないことは別の話です。
※ZDR(ゼロデータ保持)とは「依頼した内容を、処理が終わった後に提供元のサーバーへ残さない運用」を指す。
TypeSafe AI社は、ZDRをエンタープライズ向けに用意しています。FAQでは、希望する企業に対して営業窓口を通じて有効化すると案内しています。
標準の運用で何が保存されるかは、Trust Centerの再委託先欄から読み取れます。AWSについては、ライブリクエストの情報がデータベース、キャッシュ、計算ノードで保存・処理されると記載されています。一方、AIの計算を担うModal、Nebius、CoreWeaveの計算ノードについては、プロンプトは処理されるが保存されないと説明されています。
つまり、標準でも経路によって保存の有無が分かれています。機密性の高い入力を扱う場合は、保存しない運用を契約で選べること自体が、選択肢として意味を持ちます。
»出典:TypeSafe AI公式 エンタープライズ向けページ
【理由④】データ処理契約(DPA)で責任の分担と事故時の通知が文書化されている
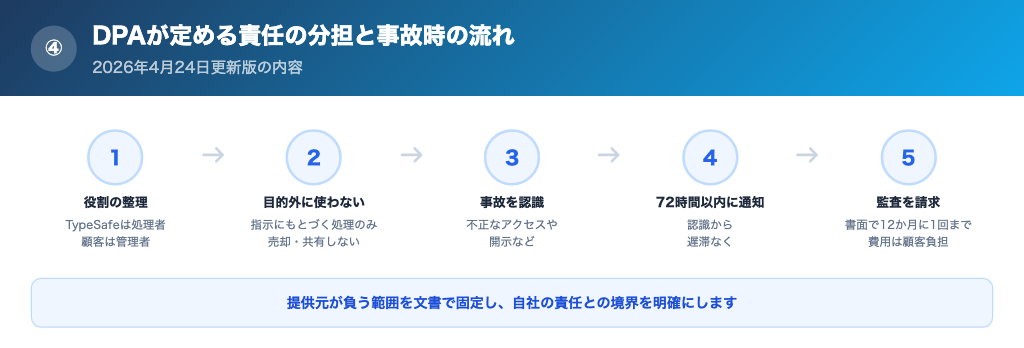
個人データを含む入力を送る場合、法務や情報システム部門が最初に確認するのが、データ処理契約です。
TypeSafe AI社は、データ処理契約(DPA)を公開しています。2026年4月24日更新版では、次の内容が定められています。
- TypeSafeは処理者、顧客は管理者という役割の整理
- 顧客の文書化された指示にもとづく処理に限定し、個人データを売却・共有しない
- 個人データの不正なアクセスや開示を認識してから72時間以内に通知
- 顧客の書面による請求で、12か月に1回まで管理体制を監査できる(費用は顧客負担)
※処理者とは「データの持ち主の指示にもとづいて、データを預かって処理する事業者」を指す。
役割の整理は、責任分界の出発点になります。顧客が管理者である以上、本人からの請求への対応や社内規程の整備といった責任は、自社に残ります。DPAは、提供元が負う範囲を文書で固定する役割を果たします。
【理由⑤】暗号化・アクセス制限・ペネトレーションテストなどの管理策が公開されている
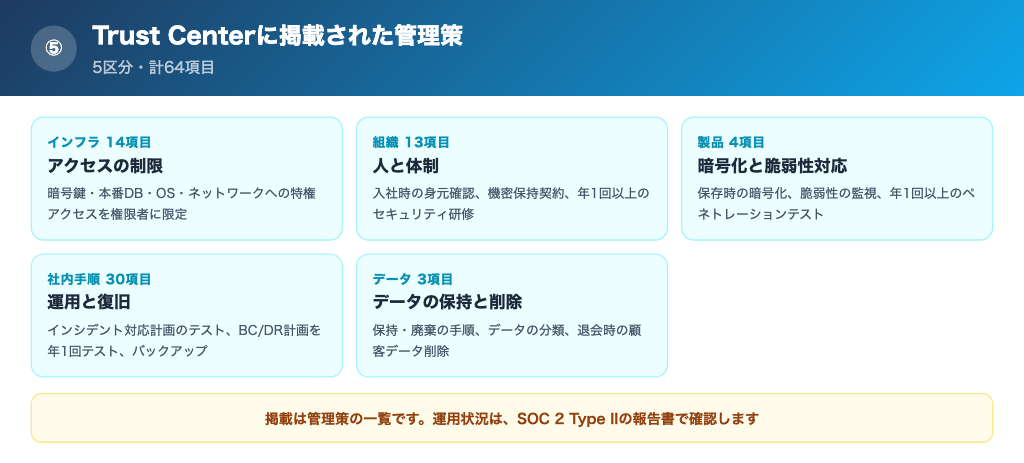
セキュリティの強さは「何をしているか」の具体性で判断できます。Trust Centerには、インフラ14項目、組織13項目、製品4項目、社内手順30項目、データとプライバシー3項目の計64の管理策が掲載されています。
そのうち、利用企業のデータに直接関わるものを抜き出すと、次のとおりです。
- 機密性の高い顧客データを保存するデータストアは、保存時に暗号化されている
- 暗号鍵への特権アクセスは、業務上必要な権限者に限定されている
- 本番のデータベース、OS、ネットワークへの特権アクセスが制限されている
- ペネトレーションテスト(攻撃を模した脆弱性テスト)が少なくとも年1回実施され、是正計画が立てられている
- 事業継続・災害復旧計画が少なくとも年1回テストされている
- 顧客が退会する際、機密情報を含む顧客データが削除される
管理策の掲載は、実施状況を第三者が確認した結果そのものではありません。実際に運用されているかどうかは、理由①のSOC 2 Type IIの報告書で確認する形になります。
»出典:TypeSafe AI Trust Center 管理策
【理由⑥】データの流れ(再委託先・処理地域)が公開されている
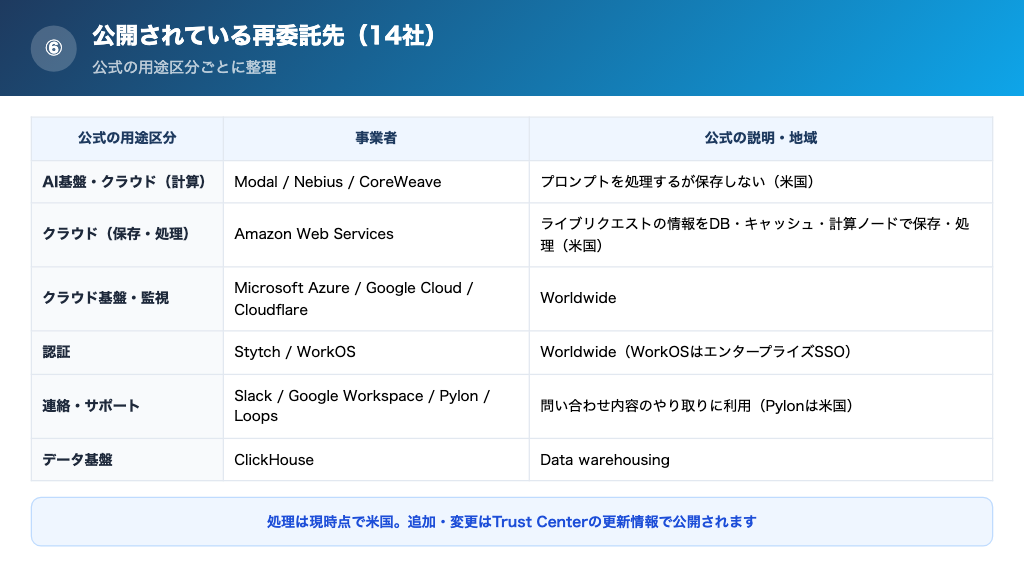
クラウドサービスのデータは、提供元だけでなく、その先の再委託先にも渡ります。データの行き先が見えるかどうかは、リスク評価の前提になります。
TypeSafe AI社はTrust Centerで、再委託先を14社公開しています。AIの計算を担う基盤、データの保存先、認証、監視、サポートといった用途ごとに、公式の説明が付いています。AIの計算基盤とデータの保存先は米国、クラウド基盤や認証などの一部は「Worldwide(全世界)」と表記されています。
処理地域についても、FAQで「現時点ですべてのデータを米国で処理している」と明言しています。地域が公表されている点は、越境移転の整理を社内で進めるうえで、確認作業を減らせる材料です。
»出典:TypeSafe AI Trust Center 再委託先一覧
ここまで確認した、公式資料から読み取れる安全性の根拠を整理します。
- 提供元がSOC 2 Type IIの報告書を用意している
- 入力を学習に使わないと、ポリシーと契約の両方で明記している
- エンタープライズ向けに、保存しない運用(ZDR)がある
- DPAで役割分担、事故時の72時間通知、監査の請求を定めている
- 暗号化やペネトレーションテストなど64の管理策を公開している
- 再委託先と処理地域を公開している
\特典:最適な開発方法をご提案/
Jevで設定できる主なセキュリティ機能とは?
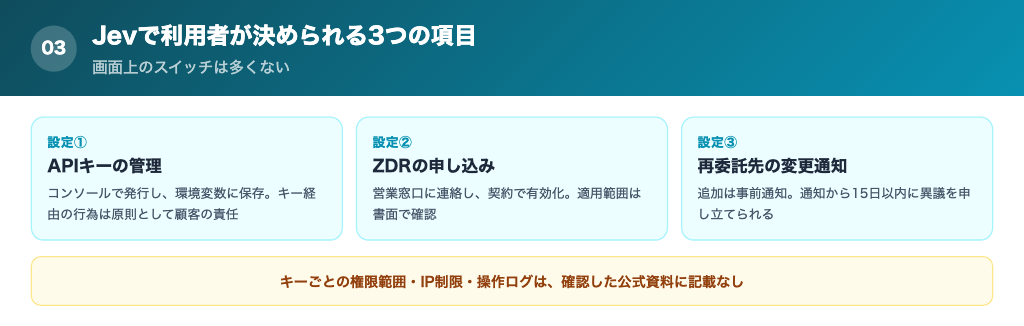
公式資料で確認できる範囲では、Jevに、画面上でオン・オフを切り替える形のセキュリティ設定は多くありません。利用者側で決められるのは、APIキーの管理、ZDRの契約、契約にもとづく権利の使い方の3点です。
① APIキーの発行と管理(サービスを使うための鍵)
Jevを使うには、TypeSafeのコンソールでAPIキーを発行します。公式のクイックスタートは、キーを環境変数に保存することを推奨しており、公式SDKも環境変数からキーを読み込みます。
契約上の責任にも注意が必要です。Master Customer Agreementは、APIキーを含むアクセス情報を秘密に保つことを顧客に求めています。キーを通じて行われた行為は、原則として顧客の責任になります。キーの漏えいを知ったときは、速やかな通知が必要です。
一方で、キーごとの権限範囲、IPアドレスによる制限、有効期限、操作ログについては、今回確認した公式資料に記載が見当たりませんでした。導入時は、キーの保管と回収の手順を自社で定めておく必要があります。
»出典:TypeSafe AI公式ドキュメント クイックスタート
② ゼロデータ保持の申し込み(保存しない運用への切り替え)
ZDRは、画面のスイッチではなく、営業窓口への連絡と契約で有効にする形です。
公式資料には、適用の範囲、対象となるデータの種類、開始時期、費用についての記載がありません。契約前に、次の点を書面で確認しておくと、後から運用が食い違うことを防げます。
- アカウント全体に適用されるのか、特定の用途だけなのか
- 入力、出力、技術ログのどれが保存の対象外になるのか
- 適用が始まる時期と、それまでの間のデータの扱い
»出典:TypeSafe AI公式 エンタープライズ向けページ
③ 再委託先の変更通知と異議申立(契約で使える権利)
DPAでは、再委託先の新規追加について、事前の合理的な通知が行われます。顧客は、通知から15日以内に、プライバシーやセキュリティ上の理由で異議を申し立てられます。異議があった場合、両者は誠実に協議するとされています。
実際に、2026年10月3日には、NebiusとCoreWeaveが再委託先として追加されたことがTrust Centerの更新情報に載っています。再委託先は、導入後も変わり得るということです。
この権利を使うには、通知を受け取る担当者と、15日以内に法務・情報システム部門が判断する流れを、あらかじめ決めておく必要があります。Trust Centerには、更新情報を購読する案内もあります。
セキュリティが強くても情報漏洩が起きるのはなぜか?
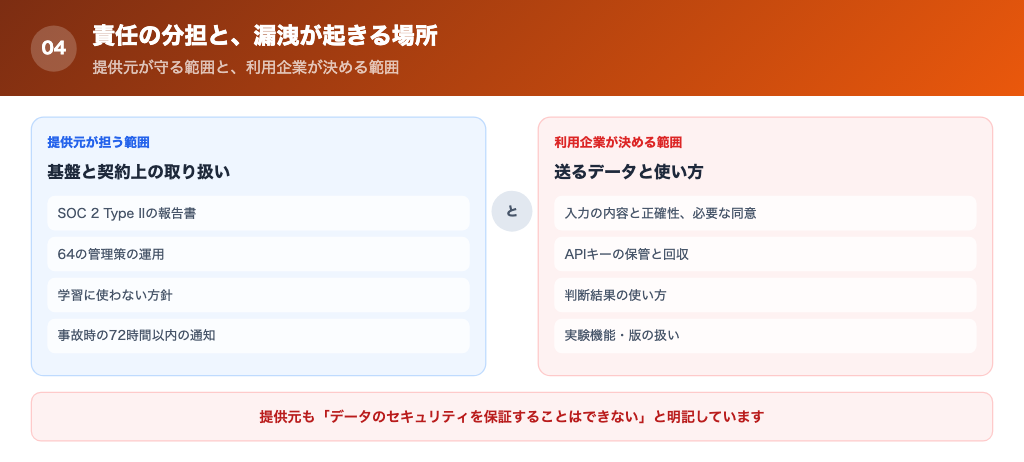
提供元の対策が整っていても、情報漏洩が起きる可能性はなくなりません。TypeSafe AI社自身も、プライバシーポリシーの中で、次のように述べています。
because no electronic transmission or storage of data can be entirely secure, we can make no guarantees as to the security or privacy of your data.
(電子的な送信や保存は完全に安全にはなり得ないため、お客様のデータのセキュリティやプライバシーについて保証することはできません。)
漏洩の原因は、ツールそのものよりも、使い方、設定、運用にあることがほとんどです。責任の分担は契約にも表れています。Master Customer Agreementは、入力の内容と正確性、そして入力に必要な通知や同意の取得を、顧客の責任と定めています。
提供元が守るのは、基盤の管理と契約で約束した取り扱いまでです。何を送るか、キーをどう保管するか、返ってきた判断をどう使うかは、利用する企業が決めます。この境界を理解したうえで、次の章の4つの注意点を確認してください。
Jevを使う際に注意すべきポイントは何か?
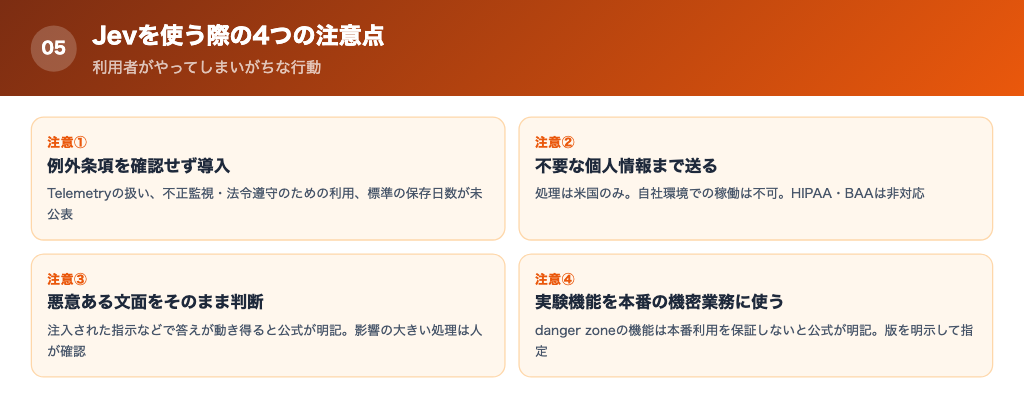
Jevの安全性を高めるのは、利用者側の行動です。ここでは、導入時に起こりやすい4つの行動を取り上げます。
① 「学習に使われない」の範囲と例外を、契約で確認しないまま導入する
「学習に使われない」という説明だけで、データの扱いが決まるわけではありません。契約文書には、学習以外の用途が定められています。
Master Customer Agreementでは、技術ログ、ハッシュ、統計、分類結果、指標などの「Telemetry」を、TypeSafe AI社が制限なく処理し、サービスの改善に使えるとされています。また、顧客データは、Telemetryの生成、不正利用の監視、法令遵守のために、期間の定めなく使えるとされています。
※Telemetryとは「サービスの利用に伴って生成される技術ログや統計などの情報」を指す。
保存期間についても、DPAには「必要な期間」とあるだけで、標準の保存日数は公表されていません。契約を結ぶ前に、入力データが何の目的で、どれだけの期間残るのかを、条文と担当者への確認の両方で押さえておく必要があります。
»出典:TypeSafe AI Master Customer Agreement
② 判断に不要な個人情報や機密情報まで送ってしまう
Jevに渡す情報は、判断に必要な項目に絞るのが原則です。公式ドキュメントも、精度の面から、必要な項目だけを選んで渡すことを勧めています。
機密性の高いデータを扱う場合は、公式が明記している制約を事前に確認します。処理は現時点ですべて米国で行われ、自社のクラウド環境やオンプレミスでJevを動かすことはできません。HIPAAには対応しておらず、BAA(医療情報に関する業務提携契約)も結べないと、FAQに書かれています。
個人データを海外の事業者に渡す場合は、自社の個人情報の取扱規程や法務の確認が必要になることがあります。Jevに送る前に、氏名や口座番号などを除いたり、記号に置き換えたりする前処理を入れる設計が現実的です。
»出典:TypeSafe AI公式 エンタープライズ向けページ
③ 悪意ある文面が混ざった入力を、そのまま判断させてしまう
問い合わせメールや書き込みなど、外部から届いた文章をJevの判断に使う場合、その文章を書いた人が、判断を誘導しようとする可能性があります。公式ドキュメントも、この点を既知の弱点として挙げています。
State is data, and `jev-1.13` does not treat it as hostile by default. Content written to adversarially steer the model, whether that is an injected instruction, a deliberately misleading framing, or text that argues for its own classification, can move the answer.
(stateはデータであり、jev-1.13は既定ではそれを敵対的なものとして扱いません。注入された指示、意図的に誤解を招く言い回し、自らの分類を主張する文章のように、モデルを敵対的に誘導する目的で書かれた内容は、答えを動かし得ます。)
このページはjev-1.13向けの記載で、最新版のjev-1.14向けの同じページは確認できませんでした。公式は、基準を具体的に書くことと、多くの利用者に使わせる前に十分にテストすることを対処法としています。
実務では、返金や権限の付与のような影響の大きい処理を、Jevの判断だけで自動実行しないことが基本です。確信度が低い場合や影響が大きい場合は、人の確認に回す仕組みを併せて設計します。
④ 実験機能や別名のまま、機密性の高い業務に使ってしまう
TypeSafe AI社は、画像入力と長いコンテキストを、「danger zone」のヘッダーを付けた場合に使える実験機能として公開しています。
But as a warning, we think there is still way too much jaggedness for us to vouch for these for production use cases!
(ただし警告として、これらを本番の用途で使うことを私たちが保証するには、まだ出力のばらつきが大きすぎると考えています。)
また、jev-latestのような別名は、公式の別名表で「最新の安定版」を指すと説明されており、新しい版が出ると指す先が変わります。業務で結果を固定したい場合は、版を明示して指定し、版の更新時にテストをやり直す運用が欠かせません。
実験機能は検証用に限定し、本番の判断には保証された範囲の機能だけを使う線引きを、導入前に決めておく必要があります。
セキュリティは「Jevだけで完結するものではない」
最終的には「送るデータと判断の使い方」が重要になる
【解決策】Jevでの開発を外注する場合は信頼性の高い会社を選ぶ
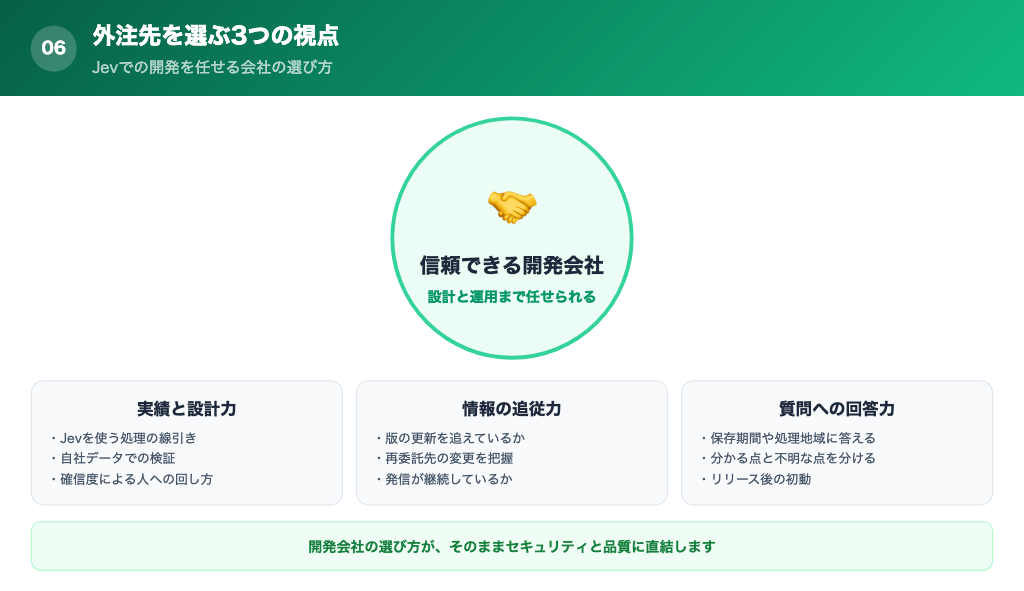
ここまで見てきた通り、Jevの提供元は、第三者監査の報告書やデータ処理契約などを整えています。
しかし実際の開発においては、「誰がどのように使うか」によって、安全性や品質は大きく変わります。
特に外注する場合は、開発会社の選び方が、そのままセキュリティや開発品質に直結すると言っても過言ではありません。
- 信頼できる実績があるか
- ブログやSNS、YouTubeで有益な発信がされているか
- 問い合わせた際の対応が丁寧か
- サポート体制は十分か
- 自社の事業・課題を踏まえて提案してくれるか
【ポイント①】信頼できる実績があるか
まず最も重要なのが、実績の有無とその中身です。
Jevは、問い合わせの振り分けや採点、確率の判定を業務に組み込める一方で、単にAPIをつなぐだけでは安全な仕組みにはなりません。
重要なのは、
- どの判断処理にJevを使い、どの処理はプログラムに任せているのか
- 自社のデータで正解との一致率をどのように検証しているのか
- 確信度が低い場合に人へ回す仕組みをどう設計しているのか
といった「使い方の設計」です。
開発会社に依頼する際は、「Jevを使っています」という表面的な説明ではなく、具体的な設計の考え方と成果事例まで確認してください。
【ポイント②】ブログやSNS、YouTubeで有益な発信がされているか
Jevは2026年9月に発表されたばかりで、その後も版の更新や再委託先の追加が行われています。
そのため、開発会社が
- ブログ
- 技術記事
- SNS
- YouTube
などで継続的に情報発信しているかどうかは、データの取り扱いや仕様の変更を追えているかを見る判断材料になります。
【ポイント③】問い合わせた際の対応が丁寧か
保存期間、処理地域、ZDRの有無といったセキュリティ上の質問に対して、公式資料を根拠に、分かる点と分からない点を分けて答えてくれるかを確認してください。問い合わせ段階の対応は、そのままプロジェクト中のコミュニケーション品質に表れます。
【ポイント④】サポート体制は十分か
リリース後に、APIキーの漏えいや再委託先の変更、モデルの版の更新が起きたときに、どこまで対応してもらえるかを事前に確認してください。通知を受けてから動く手順が決まっている会社であれば、判断の遅れによる被害を抑えやすくなります。
【ポイント⑤】自社特有の課題を踏まえて提案してくれるか
Jevは強力な判断部品ですが、「使えるから使う」という判断に陥ると、必要のないデータまで外部に送ることになりがちです。
そのため重要なのは、
- どの処理にJevを使うべきか
- あえて使わない方がいい処理はどこか
- どのデータは外部に送らない設計にするか
といった視点で提案してくれるかどうかです。
単なる開発ではなく、
- 壁打ち
- 仮説検証
- PoC設計
まで伴走してくれる会社であれば、スピードと安全性の両立がしやすくなります。
本記事では、Jevのセキュリティについて、安全と言える理由と、あわせて押さえておきたい注意点を解説しました。
Jevは、第三者監査の報告書、入力を学習に使わない方針、保存しない運用の選択肢、データ処理契約など、複数の観点で安全性が考慮されたサービスです。
一方で、標準の保存期間や処理地域の選択肢など、公表されていない項目もあり、送る情報の設計や判断結果の使い方によっては、情報漏洩などのリスクが発生する可能性があります。
だからこそ、「Jevは安全か危険か」を二択で考えるのではなく、どのような仕組みで安全性が担保されているのか、そして安全に使うために何を意識すべきかを理解した上で活用することが重要です。
この記事が、Jevの導入や活用を検討する際の参考になれば幸いです。
Walkersでは成果が実証されたノウハウをもとに、事業を成功に導くためのAI開発×補助金支援を行っています。新規事業・システム開発でお悩みがある方はお気軽にご相談下さい。
無料セルフチェック
費用も、AI活用の効果も。まず無料でチェック
開発の概算費用と、業務のAI効率化診断。条件を選ぶだけで、その場で結果を確認できます。会社への問い合わせは不要です。
無料でチェックを始める →