ChatGPT dots(ドッツ)とは、OpenAIが2026年9月29日に発表した、会話をしていない間もアプリを横断して作業を続けるAIです。
結論から言うと、ChatGPT dotsのセキュリティは決して弱くありません。
本記事では、安全といえる7つの理由と、それでも情報漏洩が起きる理由、その対策まで解説します。
Walkersでは「AIを用いたシステム開発のノウハウがない」「最大限に効率よく開発を進めたい」企業さまに、事業を成功に導くAI開発×補助金支援を行っています。⇒サービス概要はこちら
執筆者:山口 鳳汰
累計100万PV以上のAI・ノーコード開発メディアの編集長。
アプリ開発の電子書籍を3冊出版し、1冊はAmazonベストセラーを獲得。
その他、受託開発や教育など多数のノーコード事業に参画している。
運営会社:株式会社Walkers
AI・ノーコード開発を手がける成長支援カンパニー。
300件以上の開発/制作実績、200件以上の企業様を支援。
マーケティングやUI/UXと掛け合わせたサービス開発を得意としている。
執筆者:山口 鳳汰
累計100万PV以上のAI・ノーコード開発メディアの編集長。
アプリ開発の電子書籍を3冊出版し、1冊はAmazonベストセラーを獲得。
運営会社:株式会社Walkers
AI・ノーコード開発を手がける成長支援カンパニー。
これまでに300件以上の開発/制作実績、200件以上の企業様を支援。
ChatGPT dotsのセキュリティは安全なのか?
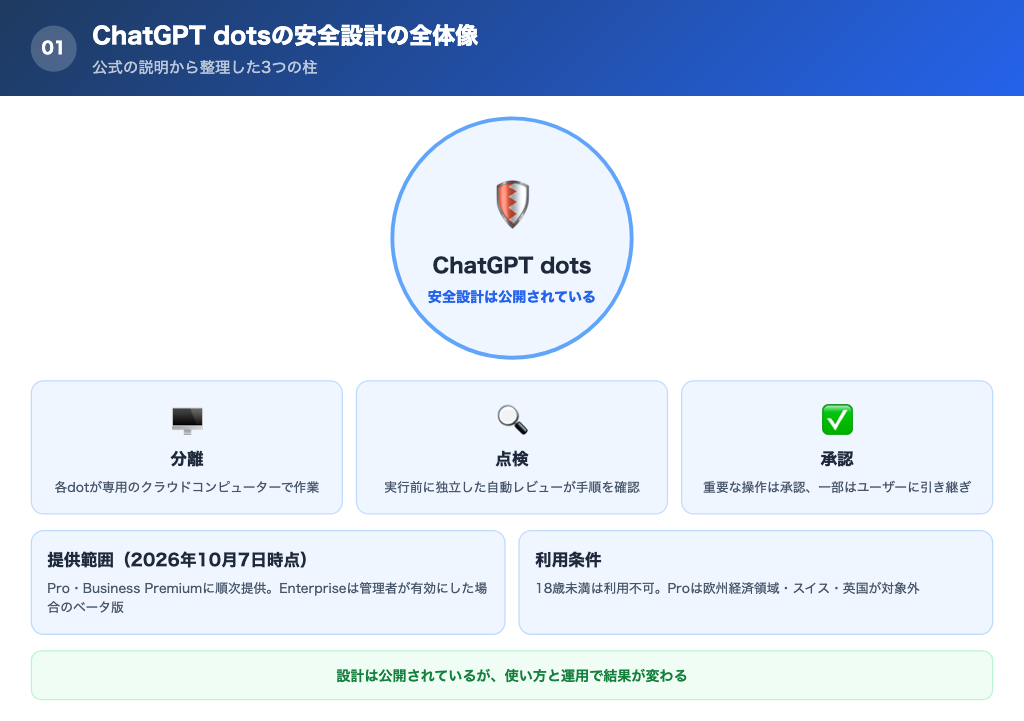
結論から言うと、公式に公開されている設計は「エージェントは間違える」ことを前提に組まれています。
ChatGPT dotsは、OpenAIの「GPT-6 Astra」を搭載し、各dotが専用のクラウドコンピューターとブラウザーを持つ仕組みです。ユーザーが接続したアプリを横断して、4,000以上のアプリと連携しながら作業を進めます。
※エージェントとは「利用者に代わって、複数の手順を自分で判断しながら実行するAI」を指す。
OpenAIは、dotsの安全性について、ChatGPTの保護機能を基盤に、実行する作業に応じた対策を追加していると説明しています。公式の説明から整理すると、対策の柱は次の4つです。
- 各dotが専用のクラウドコンピューターで作業し、利用者の環境から分離されている
- 実行前に「自動レビュー」という独立した安全システムが手順を点検する
- 重要な操作は承認を求めるか、ユーザー自身に引き継ぐ
- Business、Enterprise、Eduのワークスペースのデータは、既定でモデルの学習に使われない
なお、2026年10月20日時点で、dotsはProとBusiness Premiumのユーザー向けに順次提供されています。Enterpriseはワークスペース管理者が有効にした場合に限りベータ版を試せる形で、提供開始時点の既定はオフです。Proでは欧州経済領域、スイス、英国が対象外で、18歳未満の方は利用できません。10月9日の更新で、iOS・Androidのアプリからもdotを作成できるようになりました。
ChatGPT dotsのセキュリティが安全と言える7つの理由とは?
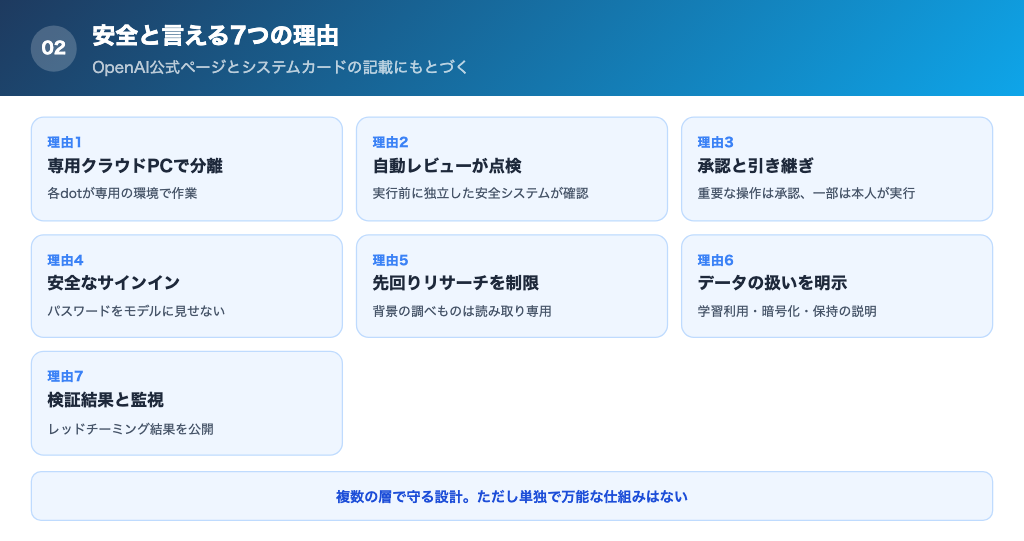
ここからは、ChatGPT dotsのセキュリティが安全と言える理由を、OpenAIの公式ページとシステムカード(安全性の評価結果をまとめた公式文書)の記載にもとづいて7つ紹介します。
【理由①】専用のクラウドコンピューターで分離して動く
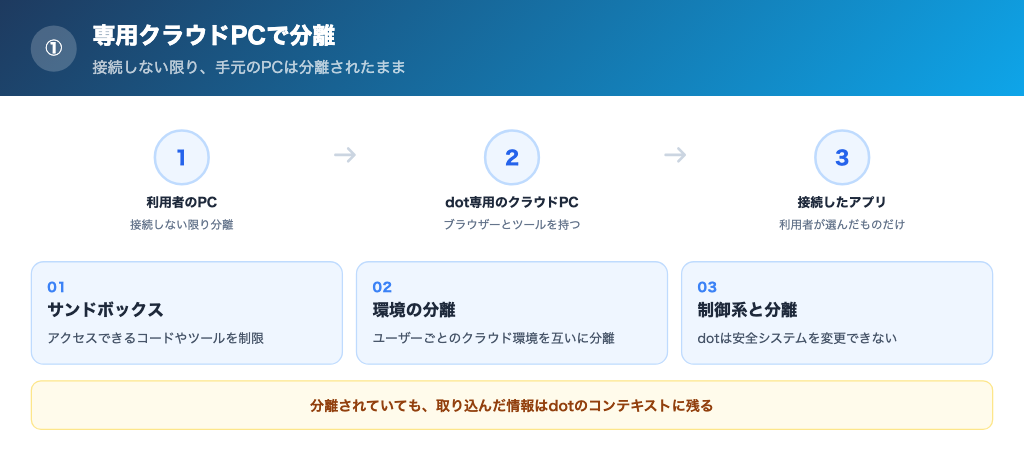
dotsの安全性を支える土台が、各dotに専用のクラウドコンピューターが割り当てられている点です。
公式は、接続しない限り、利用者のコンピューターとその内容は分離されたままだと説明しています。
ユーザーごとのクラウド環境も互いに分離されています。
クラウド側でも、サンドボックスによってdotがアクセスできるコードやツールが制限され、有害なコードや誤ったコマンドの影響が抑えられます。
※サンドボックスとは「ツールが触れるファイルや通信の範囲をあらかじめ区切っておく、隔離された実行環境」を指す。
コードを実行する環境は、保護措置を適用するシステムからも分離されています。dotはそのアクセス権を使って、安全システムを変更したり、必須のチェックを無効にしたりすることはできません。
ここで押さえておきたいのは、「分離されている」ことと「情報を一切扱わない」ことは別だという点です。dotが接続アプリから取り込んだ情報は、そのdotのコンテキスト(作業の文脈)として残ります。
【理由②】実行前に独立した「自動レビュー」が手順を点検する
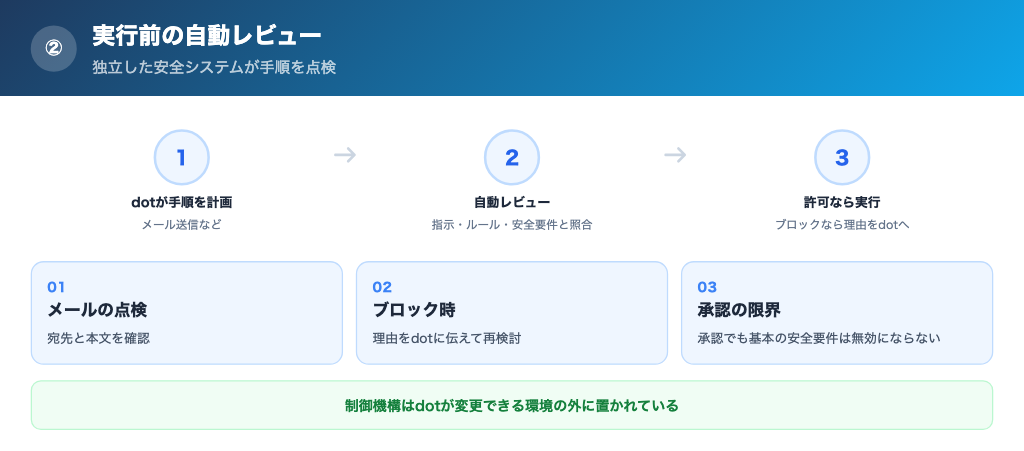
dotがメールの送信やファイルの変更を行う前には、「自動レビュー」と呼ばれる独立した安全システムが、予定された手順を点検します。
点検の基準は、ユーザーの指示、カスタムルール、安全要件の3つです。メールの場合は宛先と本文を確認し、誤ったアドレスや、共有するつもりのなかった情報の検出を図ります。
手順がブロックされると、実行は阻止され、その理由がdotに伝えられます。
重要なのは、ユーザーが承認しても、基本的な安全要件は無効にならない点です。
加えて、自動レビューを強制する制御機構は、dotが変更できる環境の外に置かれています。そのため、dot自身が必須のチェックを変更したり、無効にしたりすることはできません。
出典:OpenAI公式 dotsの安全性に関するブログ
【理由③】重要な操作は承認を求め、一部はユーザーに引き継ぐ
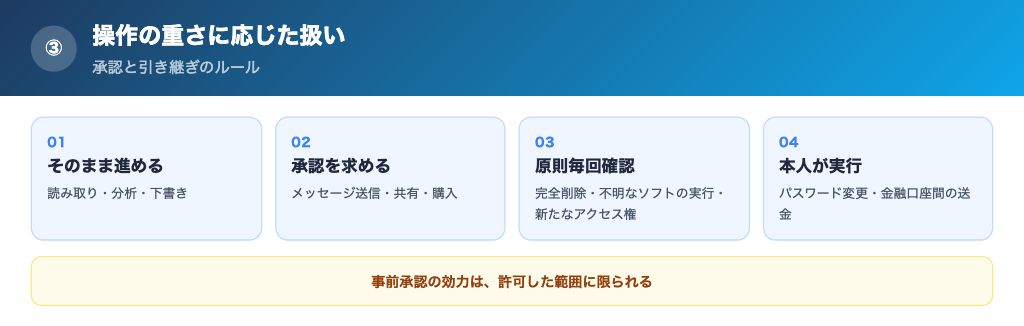
dotには、操作の重さに応じて扱いを分けるルールが組み込まれています。
- そのまま進められる操作:アクセスを許可された情報の読み取り、分析、会話内での下書き作成
- 承認を求める操作:メッセージの送信、ファイルの共有、販売店サイトの保存済みカードでの購入
- 原則として毎回確認する操作:データの完全な削除、提供元が認識されていないソフトウェアのインストールや実行、セキュリティに関わる新たなアクセス権の付与
- ユーザーに引き継ぐ操作:パスワードの変更、金融口座間の送金
メッセージの送信やファイルの共有では、共有する情報と受信者の種類を含む許可を求めるようにトレーニングされています。機密性の高いデータほど、受信者を具体的に指定する必要があります。
事前承認も用意されていますが、効力は許可した範囲に限られます。1件のメッセージを承認しても、継続的に代理で連絡することを許可したことにはなりません。
【理由④】パスワードをAIに見せない「安全なサインイン」がある
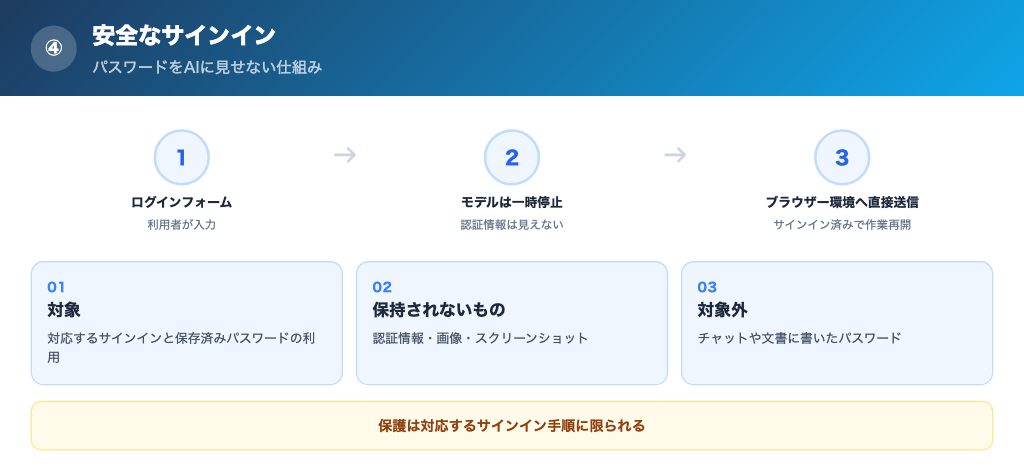
公式は、対応するサインインでは、ユーザーが安全なログインフォームに入力している間、モデルが一時停止すると説明しています。認証情報はブラウザー環境に直接送られるため、モデルのコンテキストには露出しません。
また、dotのコンテキストには、認証情報、画像、スクリーンショットは保持されないとされています。
ただし、この保護は対応するサインイン手順に限られます。チャットやドキュメント内、プラグイン経由で別途共有したパスワードは、保護の対象外です。
【理由⑤】バックグラウンドの「先回りリサーチ」は読み取り専用に制限されている
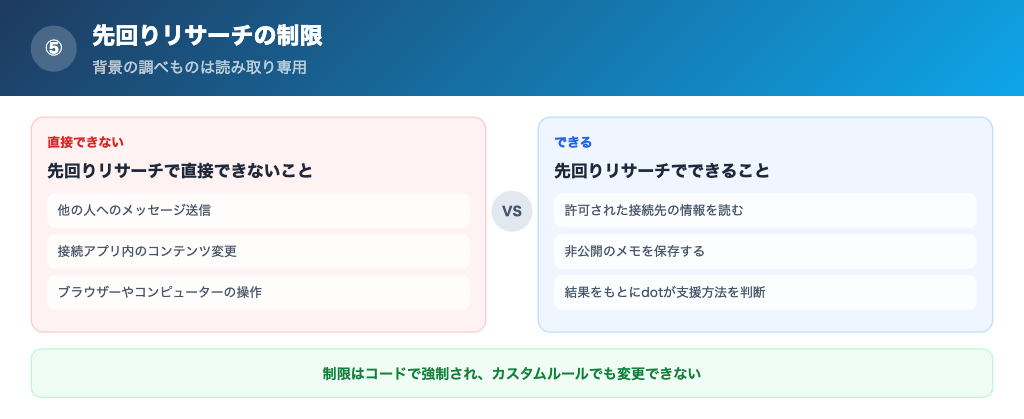
dotは、頼まれていない間も、背景で調べものを始めることがあります。公式はこれを「先回りリサーチ」と呼んでいます。
この調べものに使えるのは、読み取り専用に制限されたツールだけで、次の操作は直接行えません。
- 他の人へのメッセージ送信
- 接続したアプリ内のコンテンツの変更
- ブラウザーやコンピューターの操作
これらの制限は、AIへのお願いではなく、コードで強制されていると公式は説明しています。調べた結果は非公開のメモとして保存され、その後のアクションには通常のルールとチェックが適用されます。
出典:OpenAI公式 dotsの安全性に関するブログ
【理由⑥】データの扱い方(学習利用・暗号化・保持)が明示されている
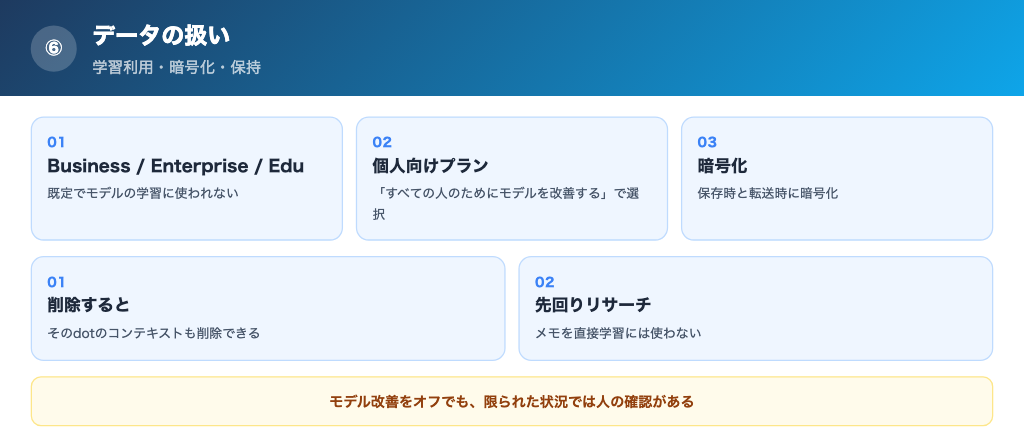
企業にとって大きな論点が、業務データがモデルの学習に使われないかどうかです。
公式には、ChatGPT Business、Enterprise、Eduのワークスペースのデータは、既定でモデルの学習に使われないと明記されています。
個人向けプランでは、「すべての人のためにモデルを改善する」の設定で、学習に使うかどうかを管理できます。学習が有効な場合は、個人を識別する情報の除去に取り組んだうえで、dotが実行したアクションなども対象になることがあります。
保存時と、ユーザー、OpenAI、サービスプロバイダー間の転送時には、コンテンツが暗号化されます。
先回りリサーチのメモそのものは直接学習に使われませんが、学習対象の会話やタスクに取り込まれた場合は、ユーザーの設定に応じて使われることがあります。
また、モデル改善をオフにしていても、安全性に関わるケースなど限られた状況では、人による確認が行われることがあると公式は説明しています。
【理由⑦】攻撃を想定した検証結果が公開され、作業中の監視も組み込まれている
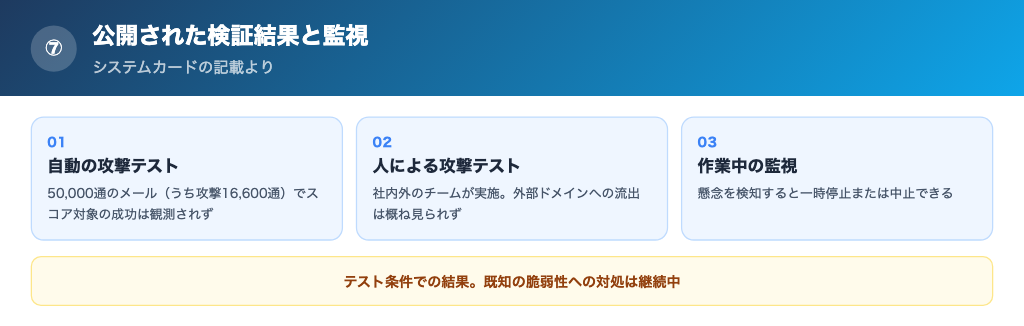
OpenAIは、dots向けの検証内容と結果をシステムカードで公開しています。自動のレッドチーミング(攻撃役のAIを使った疑似攻撃テスト)では、個人情報の開示やメールの転送といった不正な行動を引き出そうとする攻撃メールが使われ、50,000通のメール(うち攻撃は16,600通)が届けられました。結果は、スコア対象となる攻撃の成功は観測されなかったというものです。
人によるレッドチーミングでも、社内外のチームが同僚へのなりすましなどを試し、dotsは添付ファイルを使った攻撃や隠された指示に耐性があり、外部ドメインへのデータ流出も概ね見られなかったと報告されています。
さらに、作業中の監視も組み込まれています。監視システムが安全上の懸念を検知した場合、dotの作業を一時停止または中止できます。
また、ユーザーに確認を求める警告が表示されることがあります。
ここまでを整理すると、ChatGPT dotsでは
- 専用環境での分離と、実行前の自動レビュー
- 承認とユーザーへの引き継ぎのルール
- パスワードをAIに見せない仕組みと、先回りリサーチの制限
- データの学習利用の明示と、公開された検証結果
といった形で、複数の層でセキュリティが設計されています。
»出典:OpenAI GPT-6 Astra システムカード「Robustness for dots」
\特典:最適な開発方法をご提案/
ChatGPT dotsで設定できる主なセキュリティ機能とは?
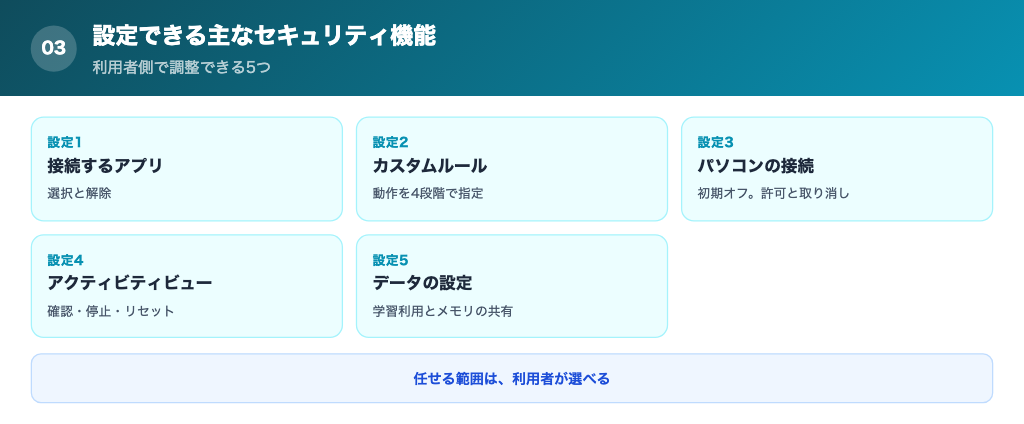
ChatGPT dotsは、利用者側でも安全性の水準を調整できます。代表的な設定は次の5つです。
① 接続するアプリの選択と解除(アクセスできる範囲の制御)
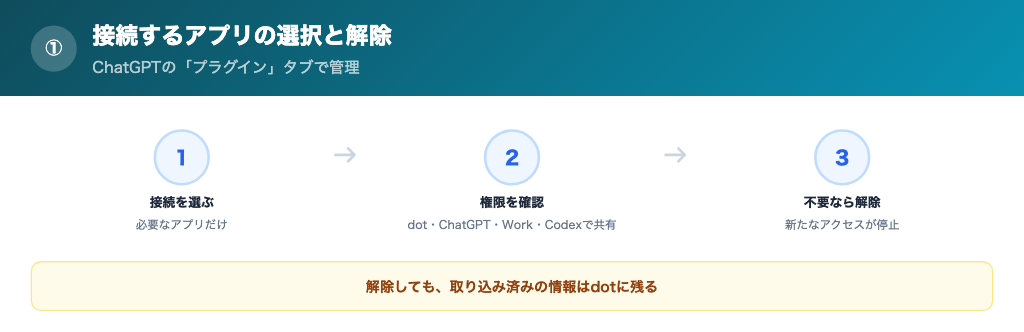
dotが使えるアプリは、利用者が選びます。ChatGPTの「プラグイン」タブで、新しい接続や既存の接続の管理ができ、この設定はdot、ChatGPT、ChatGPT Work、Codexで共有されます。
接続を解除すると、その接続を通じた新たなアクセスは停止します。ただし、dotがすでにコンテキストに取り込んだ情報は削除されないため、最初は必要なアプリだけに絞るのが基本です。
出典:OpenAIヘルプセンター dotのよくある質問
② カスタムルール(動作の細かな指定)
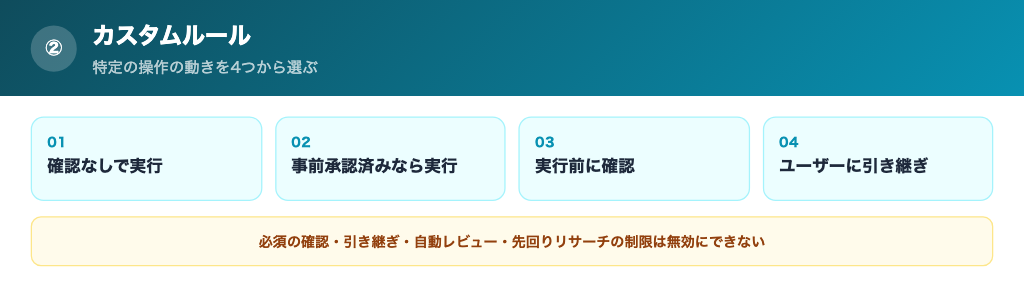
カスタムルールでは、特定の操作について、dotの動き方を4つの中から選べます。
- 確認なしで実行
- 事前承認済みの場合に実行
- 実行前に確認
- ユーザーに引き継ぎ
たとえば「メールを絶対に送信しない」といった制限を追加できます。一方で、パスワード変更時にユーザーへ引き継ぐといった基本的な安全要件、自動レビュー、先回りリサーチの制限は、カスタムルールでは無効にできません。
③ ローカルコンピューターの接続(自分のパソコンへのアクセス制御)
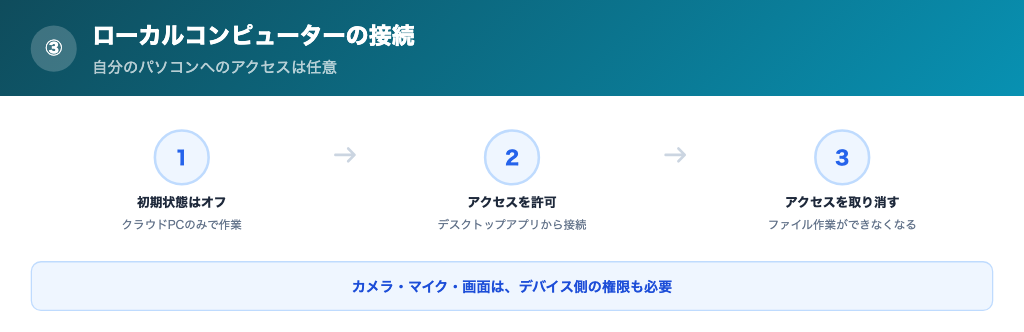
dotは専用のクラウドコンピューターで動くため、自分のパソコンへのアクセスは任意で、初期状態ではオフです。
接続するには、そのパソコン上のChatGPTデスクトップアプリを使います。「アクセスを許可」を確定するとdotがそのパソコンのファイルで作業できるようになり、「アクセスを取り消す」を確定するとできなくなります。
④ アクティビティビューと一時停止・リセット(作業の確認と停止)
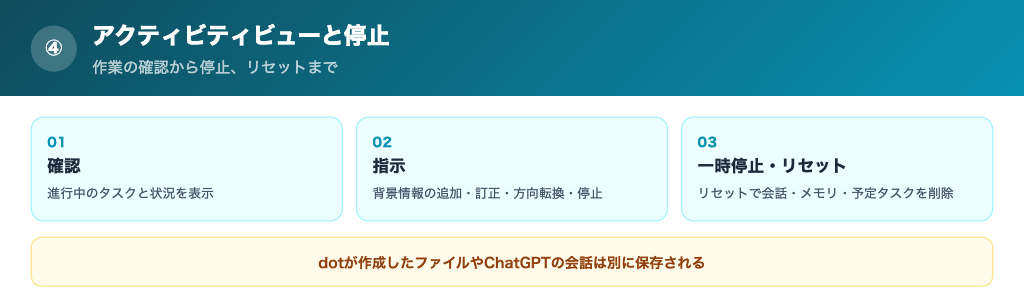
デスクトップアプリのアクティビティビューでは、進行中や委任されたタスクと、その状況を確認できます。背景情報の追加、誤解の訂正、方向性の変更、dotへの停止指示も可能です。
作業を続けてほしくないときは、dotを一時停止できます。リセットを選ぶと、会話、保存済みメモリ、スケジュール済みのタスクを含めて、dotが削除されます。
ただし、dotが作成したファイルやChatGPTの会話は別に保存されており、dotを削除しても消えません。
⑤ モデル改善への利用設定とメモリの共有(データの扱いの制御)
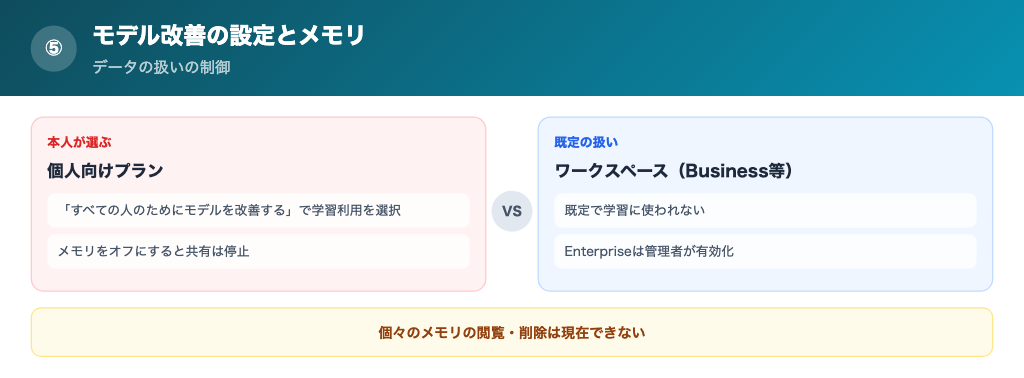
個人向けプランでは、「すべての人のためにモデルを改善する」の設定で、dotとの会話や作業が学習に使われるかどうかを選べます。
dotはChatGPTのメモリを受け取ることがあります。ChatGPTでメモリをオフにすると共有は止まりますが、すでに受け取った情報は削除されません。また、現時点では、dotの個々のメモリを閲覧、削除、直接変更することはできず、消したい場合はdot自体を削除する運用になります。
出典:OpenAIヘルプセンター dotのよくある質問
セキュリティが強くても情報漏洩が起きるのはなぜか?
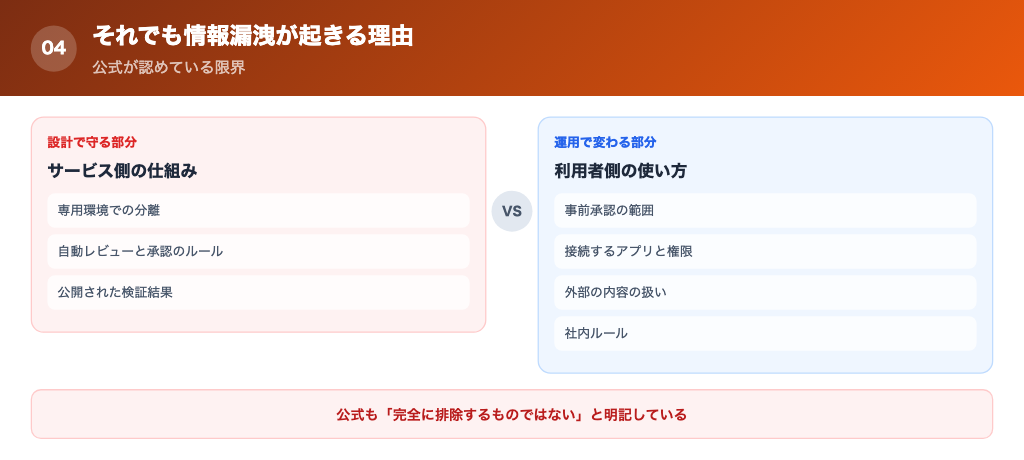
ここまでの通り、ChatGPT dotsは安全性を重視して設計されています。しかし、それでも情報漏洩のリスクが完全になくなるわけではありません。どれだけサービス側の仕組みが強固でも、最終的なリスクは、何を接続し、何をどこまで任せるかという使い方と運用で変わるためです。
実際、公式のヘルプセンターでも、次のように明記されています。
これらの保護対策は、悪意ある指示によって望まない操作が行われるリスクを低減しますが、完全に排除するものではありません。
※プロンプトインジェクションとは「AIが読み込むメールやWebページの中に悪意ある指示文を紛れ込ませ、本来の指示とは違う動きをさせる手口」を指す。
dotは、作業中に触れる内容をユーザーの指示と区別するよう設計されており、その内容自体が操作の許可を与えることはありません。それでも、公式は完全な排除とは言っていません。システムカードも、同じ姿勢で課題を公開しています。
While we continue to address known vulnerabilities, we believe deployment is appropriate given the conditions required to exploit them: attacks typically needed significant setup and either highly permissive prompts or advanced techniques across multiple surfaces, and were often difficult to reproduce.
(既知の脆弱性への対処は続けていますが、悪用に必要な条件を踏まえると、提供は適切だと考えています。攻撃には通常、大がかりな準備と、非常に許容的なプロンプトか、複数の面にまたがる高度な手法が必要で、再現が難しいことも多くありました。)
ここで注目したいのは、成立条件に「非常に許容的なプロンプト」が含まれている点です。広い権限を渡しているほどリスクが高まる構造だと読み取れます。
同じシステムカードは、複数のタスクを続けて任せた場面でも、本来の範囲を少し越える中程度の逸脱が観察され、間に挟むタスクを5件から10件に倍増させると、その割合が8.6%から19.7%に上がったと報告しています。深刻な流出や侵害は観察されなかったと併記されています。
- メッセージや文書に書かれた秘密情報は、モデルから見える可能性がある
- アプリの接続を解除しても、すでに取り込まれた情報はdotのコンテキストに残る
- 完了した操作を取り消せるかは操作とアプリによって異なり、元に戻せない操作もある
公式自身も「dot も間違えることがあるため、重要な結果につながる作業は必ず確認してください。」と述べています。
つまり、「ツールが安全かどうか」だけでなく、「どう使うか」が重要ということです。
同じ仕組みのAIで実際に起きた事故と対策は、ChatGPT dotsのセキュリティ事故事例5選|同じ仕組みの事故と対策を完全解説でまとめておりますので、そちらをご覧ください。
dotsが間違えたまま作業を進めてしまった失敗の報告は、ChatGPT dotsの失敗事例5選|発表直後の報告と対策を完全解説!で紹介しています。
»出典:OpenAI公式「dot のプライバシー、セキュリティ、安全性に関するよくある質問」
注意すべきポイントは何か?
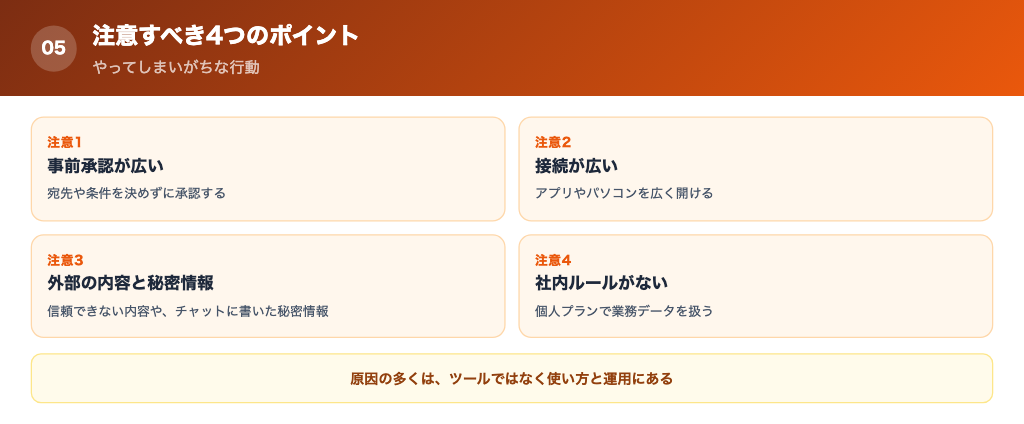
ChatGPT dotsを安全に利用するためには、特に以下の点に注意が必要です。
① 事前承認を広く出しすぎてしまう
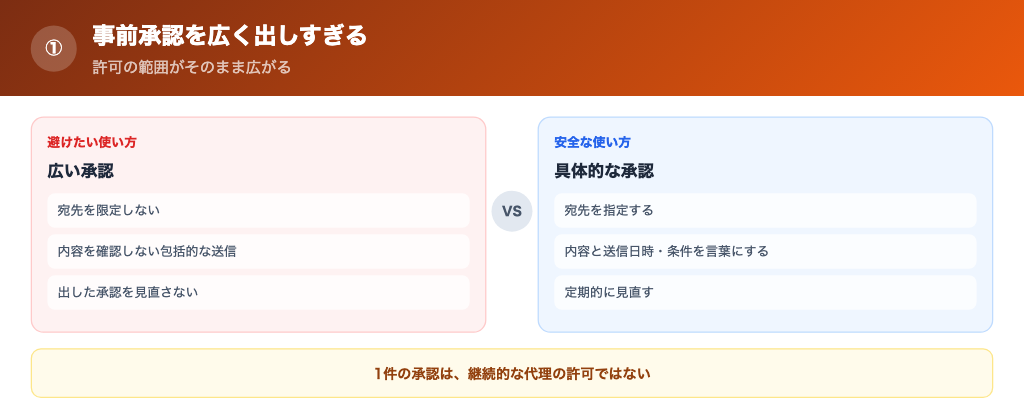
dotには、承認を事前に出しておける操作があります。便利な反面、広い言い方で承認すると、許可の範囲がそのまま広がります。公式は、後で送信するメッセージなら、宛先、内容、送信する日時や条件を指定するよう案内しています。避けたいのは、次のような運用です。
- 「必要なら誰にでもメールして」のように宛先を限定しない
- 内容を確認せずに、定期的な送信を包括的に任せる
- いったん出した事前承認を見直さず、そのまま放置する
② 接続するアプリやパソコンを広く開けてしまう
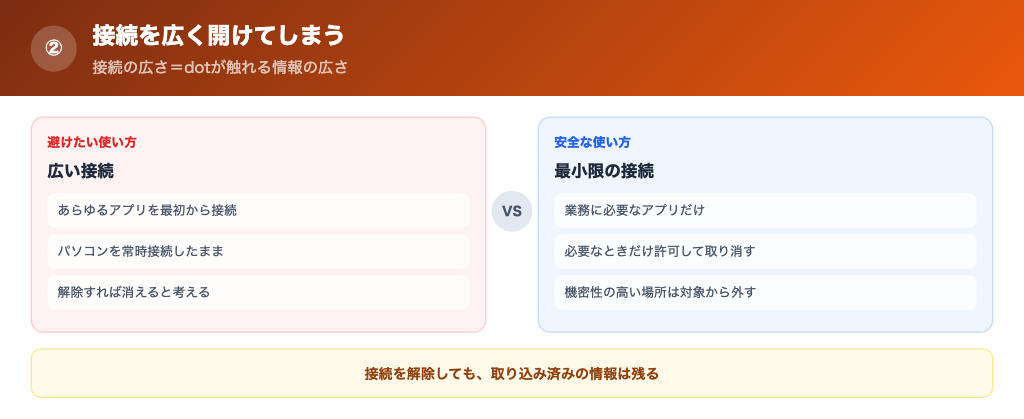
dotは、接続したアプリの情報を、頼まれていない間にも読み取ることがあります。接続の広さが、そのままdotが触れる情報の広さになります。
接続を解除しても取り込み済みの情報は残るため、「後で外せばよい」と考えず、最初から最小限で始めるのが安全です。自分のパソコンの接続も、必要な作業のときだけ許可し、終われば「アクセスを取り消す」運用が基本です。
- 最初は業務に必要なアプリだけを接続する
- 機密性の高い情報を置く場所は、接続対象から外す
- Slackは、dot専用のアカウントを使って権限を分ける
③ 信頼できない外部の内容や秘密情報を、そのまま触れさせてしまう
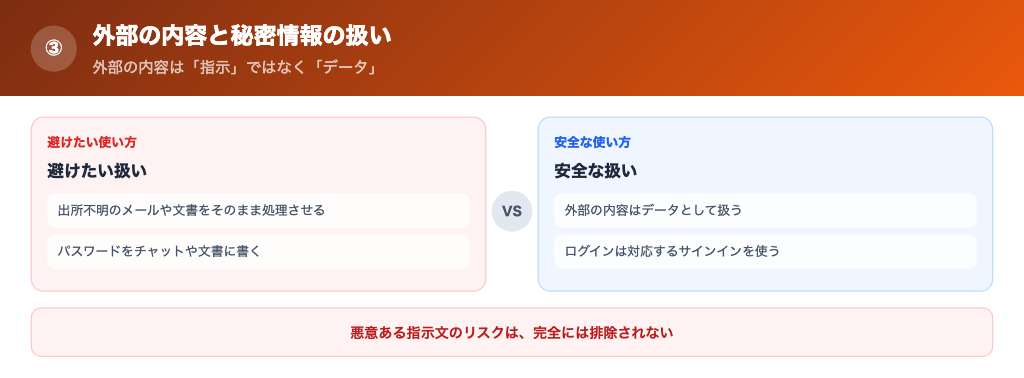
dotは、メールやウェブページ、ドキュメントを読んで作業します。その中に悪意ある指示文が紛れ込む可能性は、ゼロにはできません。外部から届いた内容は「指示」ではなく「データ」として扱い、送信元が不明なメールや出所の分からない文書を、そのままdotに処理させる運用は避けてください。
もう一つが、秘密情報の置き方です。パスワードをチャットやドキュメントに書くと、安全なサインインの保護対象外になり、モデルから見える可能性があります。
④ 個人プランのまま業務で使い、社内ルールを決めずに始めてしまう
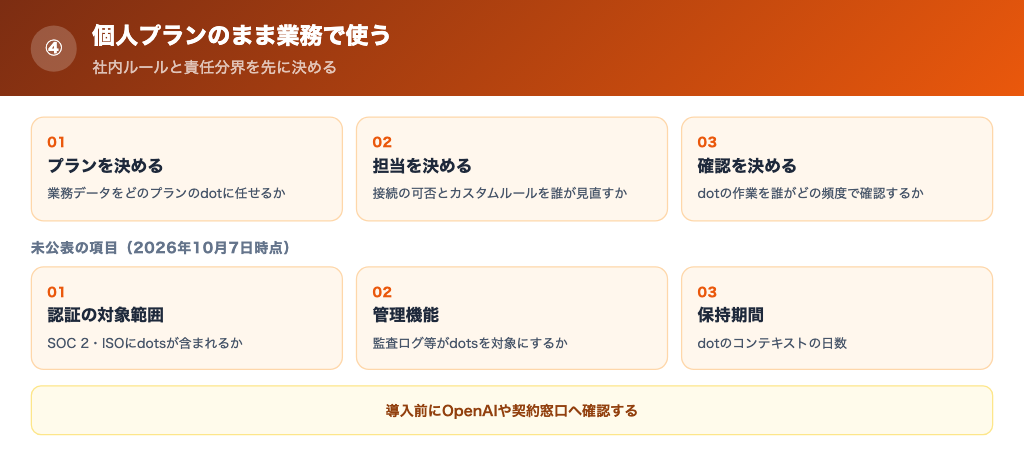
企業での導入では、ツールの機能よりも、責任の分け方と社内規程のほうが先に問われます。たとえばProのような個人向けプランでは、学習への利用は利用者本人の設定に委ねられますが、Business、Enterprise、Eduのワークスペースでは既定で学習に使われません。業務データを扱うなら、どのプランで使うかが情報管理の出発点になります。
プランごとの違いは、【2026年最新】ChatGPT dotsの料金プランを完全解説!で詳しく解説しています。
認証の面でも、押さえておきたい点があります。OpenAIは、SOC 2 Type 2の監査を「APIおよびChatGPTのビジネス向け製品サービス」について受けており、ISO/IEC 27001とISO/IEC 27701の認証を「OpenAI API、ChatGPT Enterprise、ChatGPT Edu」を支える仕組みについて取得しています。
出典:OpenAI公式「セキュリティとプライバシー」
一方で、dots自体がこれらの対象に含まれるかどうかは、公式ページに記載が確認できませんでした。弊社が確認した範囲で、2026年10月7日時点で未公表の項目は次のとおりです。導入前に、OpenAIや契約窓口へ確認しておくことをおすすめします。
- SOC 2やISO/IEC 27001などの認証の対象範囲にdotsが含まれるか:未公表(2026年10月7日時点)
- 監査ログやCompliance APIなどの管理機能がdotsの活動を対象にするか:未公表(2026年10月7日時点)
- dotのコンテキストの保持期間(日数):未公表(2026年10月7日時点)
社内では、次の3点を決めておくと、事故の芽を減らせます。
- どの業務データを、どのプランのdotに任せてよいか
- 誰が接続の可否とカスタムルールを決め、定期的に見直すか
- dotが実行した作業を、誰がどの頻度で確認するか
ChatGPT dotsは、専用環境での分離、自動レビュー、承認のルールといった観点から安全性が考慮されたサービスです。一方で、責任の分け方と運用ルールは、利用する組織側で設計する必要があります。
セキュリティは「ツールだけで完結するものではない」
最終的には「ユーザーの使い方」が重要になる
【解決策】ChatGPT dotsでの開発を外注する場合は信頼性の高い会社を選ぶ
ここまで見てきた通り、ChatGPT dots自体は高いセキュリティを備えたツールです。
しかし実際の開発においては、「誰がどのように使うか」によって、安全性や品質は大きく変わります。
特に外注する場合は、開発会社の選び方が、そのままセキュリティや開発品質に直結すると言っても過言ではありません。
- 信頼できる実績があるか
- ブログやSNS、YouTubeで有益な発信がされているか
- 問い合わせた際の対応が丁寧か
- サポート体制は十分か
- 自社の事業・課題を踏まえて提案してくれるか
【ポイント①】信頼できる実績があるか
まず最も重要なのが、実績の有無とその中身です。
ChatGPT dotsは、日々の業務を代わりに進めてくれる一方で、単に導入するだけでは成果にはつながりません。
重要なのは、
- どの業務でChatGPT dotsを活用しているのか
- どのような承認ルールとカスタムルールで運用しているのか
- dotが実行した作業を、どのように確認し品質担保しているのか
といった「使い方の設計」です。
そのため開発会社に依頼する際は、「ChatGPT dotsを使っています」という表面的な説明ではなく、具体的な活用プロセスや成果事例まで確認することが重要です。
特に、自社の目的に近い領域(MVP開発、業務効率化、社内ツールなど)での実績がある会社であれば、認識のズレが起きにくく、プロジェクトもスムーズに進めやすくなります。
【ポイント②】ブログやSNS、YouTubeで有益な発信がされているか
ChatGPT dotsを扱う領域は、変化のスピードが非常に速い分野です。
そのため、開発会社が
- ブログ
- 技術記事
- SNS
- YouTube
などで継続的に情報発信しているかどうかは、提供範囲や権限の仕様変更、セキュリティ動向を追えているかの判断材料になります。
【ポイント③】問い合わせた際の対応が丁寧か
問い合わせ段階の対応は、そのままプロジェクト中のコミュニケーション品質に表れます。特にセキュリティの話題では、分からないことを分からないと言えるかどうかが重要です。
【ポイント④】サポート体制は十分か
dotsは提供が始まったばかりで、仕様や既定の設定が変わっていく可能性があります。変更があったときに、誰がどこまで見直しを担うのかを、契約前に確認しておくと安心です。
【ポイント⑤】自社特有の課題を踏まえて提案してくれるか
ChatGPT dotsは強力なツールですが、「作れるから作る」という判断に陥ると失敗しやすいのも事実です。
そのため重要なのは、
- どの業務にChatGPT dotsを任せるべきか
- あえて使わない方がいい部分はどこか
- 事業として意味があるか
といった視点で提案してくれるかどうかです。
単なる開発ではなく、
- 壁打ち
- 仮説検証
- PoC設計
まで伴走してくれる会社であれば、スピードと事業価値の両立がしやすくなります。
よくある質問集
- ChatGPT dotsのセキュリティは安全ですか?
-
はい、決して弱くありません。各dotは専用のクラウドコンピューターで動き、実行前には独立した自動レビューが手順を点検し、重要な操作は承認を求めるかユーザーに引き継がれます。
- ChatGPT dotsを使えば情報漏洩のリスクはなくなりますか?
-
いいえ、リスクが完全になくなるわけではありません。公式も、保護対策は悪意ある指示によるリスクを低減するが完全には排除しないとしており、何を接続し、どこまで任せるかという使い方で結果が変わります。
- ChatGPT dotsに入力した業務データはモデルの学習に使われますか?
-
Business、Enterprise、Eduのワークスペースのデータは、既定でモデルの学習に使われません。個人向けプランでは「すべての人のためにモデルを改善する」の設定で、学習に使うかどうかを管理できます。
本記事では、ChatGPT dotsのセキュリティについて、安全と言える理由と、あわせて押さえておきたい注意点を解説しました。
ChatGPT dotsは、専用のクラウド環境での分離、実行前の自動レビュー、承認とユーザーへの引き継ぎのルールなど、複数の観点から安全性が考慮されたサービスです。
一方で、どれだけセキュリティ機能が整っていても、権限の出しすぎや運用方法によっては情報漏洩などのリスクが発生する可能性があります。
だからこそ、「ChatGPT dotsは安全か危険か」を二択で考えるのではなく、どのような仕組みで安全性が担保されているのか、そして安全に使うために何を意識すべきかを理解した上で活用することが重要です。
この記事が、ChatGPT dotsの導入や活用を検討する際の参考になれば幸いです。
Walkersでは成果が実証されたノウハウをもとに、事業を成功に導くためのAI開発×補助金支援を行っています。新規事業・システム開発でお悩みがある方はお気軽にご相談下さい。
無料セルフチェック
費用も、AI活用の効果も。まず無料でチェック
開発の概算費用と、業務のAI効率化診断。条件を選ぶだけで、その場で結果を確認できます。会社への問い合わせは不要です。
無料でチェックを始める →